Уникальный контент про кибербезопасность от Алексея Лукацкого (@alukatsk) - мысли, полезные ссылки, комментарии к текущим событиям, юмор и мемасики.
Канал личный - мой работодатель никак не влияет на то, что здесь публикуется.
Рекламу не размещаю!!!
Subscribers38.5K +0 24h
Reach per post (ERR)18.3%7.1K avg views
Posting4.9/daylast 6 hours ago
Reactions per 1K views6.2😁 👍 🔥
В Даркнете продается еще и переписка бывшего главы НТС ФСБ, в ведении которого находился и 8-й Центр ФСБ вместе с ГосСОПКОЙ? Куда смотрит ГосСОПКА, хочется спросить? Хотя, стоп, я в 2022-м году уже задавался этим сакраментальным вопросом... И кажется мне, что на фоне истории с Solaris, "Глазом Бога", UserBox, "Черным кубом", "Незабудкой", "Петрушкой" и т.п. все это объяснимо 😕
#утечка
Вспоминая фильмы «Солт», «Красный воробей» и иже с ними и видя списки глав крупнейших американских компаний с китайскими подругами… а вдруг это реально готовящаяся десятилетями шпионская кампания по внедрению китайских детей в Америку для последующего захвата тел и мыслей глав бигтехов, кражи секретов и разваливания американской экономики? Вот будет сюрприз-то и сюжет для очередного блокбастера 🥷
Причем для государства, строящего стену 17 мгновений столетий, план-капкан на несколько десятков лет - это мелочь 😈 А вообще занятно, как из «предполагаемой шпионки» Элис Хуанг уже прочно связали со шпионажем, даже не имея никаких доказательств этого. Просто девушка занималась параллельным импортом за счет тесных связей с однофамильцем. В России так половина тогда американские или европейские шпионы 😂
ЗЫ. Переживаю за глав российских ИТ-компаний, имеющих подруг-китаянок 🇨🇳
#модельугроз #видео
10 ноября директор по надзору Центробанка Бразилии заявил, что закрыл организацию из-за существенной потери ликвидиности в результате инцидента ИБ. Имел ли он ввиду ликвидированный в апреле 2026 года кредитный кооператив Creditag, отключенный от национальной государственной системы мгновенных электронных платежей Pix после атаки на C&M Software.
На этом фоне интересно посмотреть на свежий отчет Information Risk Insights Study (IRIS) Xtreme 2026 от Cyentia Institute, в котором проведен анализ недопустимых событий экстремальных инцидентов за последние 5 лет. Среди изученных инцидентов с катастрофическими последствими 8,7% сопровождались подачей заявления о банкротстве, а 6,5% – прекращением существования организации (категории могут пересекаться, поэтому складывать проценты нельзя).
Авторы подчеркивают: после киберинцидента компании в целом закрываются редко, но среди самых тяжелых инцидентов такой исход встречается заметно чаще. Они также предостерегают от распространенного утверждения, будто "60% компаний закрываются после утечки": исследование его не подтверждает. Моя насмотренность говорит о том же – я вижу ежедневно около десятка инцидентов с утечками и редко когда они заканчиваются так печально, что приходится закрывать бизнес.
А в остальном отчет достаточно интересен:
❌ В 29% экстремальных событий ущерб превысил годовую выручку пострадавшей организации. Самые огромные отношения ущерба к выручке часто связаны с кражами на криптобиржах, но случаи за пределами криптоиндустрии тоже пересекают этот порог. Само превышение выручки еще не доказывает неизбежное банкротство; это скорее сильный сигнал проверить способность пережить недопустимое событие.
❌ В хвосте распределения меняется характер угроз: среди экстремальных событий 43% связаны прежде всего с нарушением работы, около 24% – с мошенничеством. Утечки данных, преобладающие среди всех зарегистрированных инцидентов, здесь составляют менее 40%. Для обычных компаний особенно существенны остановка операций и вымогательские атаки.
❌ Последствия выходят за границы пострадавшей компании: 46% экстремальных событий затронули цепочки поставок. Подрядчики и контрагенты напрямую вызвали лишь небольшую долю инцидентов, но косвенно участвовали примерно в трети событий и половине потерь.
❌ Регулярно повторяющиеся пути к тяжелому ущербу – действующие учетные записи (фигурировали в 58% событий и 91% совокупных потерь) и доверенный доступ партнеров (эти доли пересекаются).
❌ Репутационный ущерб, как отдельно оцененная денежная потеря, найден лишь в трех случаях во всей выборке. Авторы прямо оговаривают: репутационный вред трудно измерить и он может не попасть в публичные данные. Поэтому "редко оценен" не означает "редко возникает".
❌ В 2,9% экстремальных событий фиксировалось влияние на кредитный рейтинг. Отчет Cyentia приводит примеры, когда причиной снижения рейтинга становились финансовая нагрузка, сбои в работе или проблемы с отчетностью после атаки.
❌ Последствия для партнеров и поставок отмечены в 46,4% событий. Это наиболее часто зафиксированное вторичное последствие.
❌ Прямую связь смены руководства компаний с инцидентом авторы нашли в 2,2% событий.
В качестве рекомендаций советуется:
6️⃣ Определить собственные границы недопустимого ущерба – максимальный срок простоя критичных услуг, объем невосполнимой потери данных или активов, кассовый разрыв, невыполнение обязательств перед клиентами и партнерами.
2️⃣Проверить несколько конкретных сценариев до конечных последствий: компрометация привилегированной учетной записи, атака через подрядчика, длительная остановка ключевой системы, вымогательская атака и одновременное нарушение работы поставщиков. В каждом сценарии оценивать также потери клиентов и зависимых организаций. Прямой путь к кибериспытаниям.
3️⃣Снижать вероятность и ограничивать масштаб через базу – усилить многофакторную защиту и управление привилегированным доступом, ограничить и регулярно пересматривать доступ подрядчиков, быстро устранять известные уязвимости во внешних системах, проверять обнаружение злоупотребления легитимными инструментами.
4️⃣Доказывать способность восстановиться: проверять резервные копии восстановлением, отрабатывать работу без ключевых систем, заранее определить полномочия на кризисные решения и проверить, хватит ли ликвидности и страхового покрытия на период остановки. Именно устойчивость и финансовый запас авторы особо выделяют для редких событий с тяжелыми последствиями 🤔
Ну и в заключение, по данным исследования, 95-й процентиль финансовых потерь – порог, выше которого находятся 5% самых дорогих инцидентов, – вырос в 19 раз – с $15 млн в 2008 году до $281 млн в 2025-м (цифры указаны с учетом инфляции) 📈
#ущерб #research #недопустимое #тенденции #статистика
Кстати, в сентябре в Бразилии приняли закон о специальном налоговом режиме ReData, согласно которому, компании получают масштабные налоговые льготы на 5 лет, если обязуются выделять минимум 10% мощностей ЦОДа для внутреннего рынка Бразилии. Эти 10% нельзя использовать для собственных нужд компании или экспортировать зарубежным клиентам, даже если внутри Бразилии на них временно не хватает спроса.
Программа ReData освобождает инвесторов от ряда федеральных налогов при покупке и импорте серверов, сетевого оборудования и компонентов для строительства ЦОДов на срок до 5 лет:
➡️ Обнуление ввозных пошлин на импортное оборудование
➡️ Освобождение от налога на промышленную продукцию (IPI) и социальных взносов PIS/Cofins.
Власти ввели этот режим, чтобы исправить ситуацию, при которой около 60% всех данных и ИИ-ресурсов Бразилии обрабатывались на серверах за пределами страны из-за высоких налогов на ввоз электроники.
Вот такой вот win-win – "ты мне 10%, я тебе налоговые послабления", а не "ты мне 10%, а если не отдашь – я заберу все". Почувствуйте разницу...
#суверенитет #регулирование
А вот новый ресурс с записями полутора тысяч конференций по ИБ, 27+ тысячами спикеров из 56 стран. Я даже себя в списке нашел, хотя всего 2-3 выступления. Там местами странное. Тот же PHD вроде как и есть, но не все сотни выступлений за каждый год, а всего несколько десятков, а то и единиц за каждый год. Но по зарубежным евентам вроде как и неплохо. В любом случае подборка неплохая.
#мероприятие
Не знаю, к чему я больше готов, к спрогнозированному 60+ лет назад на эту пятницу концу света или к откровению Луки? 😦
#видео
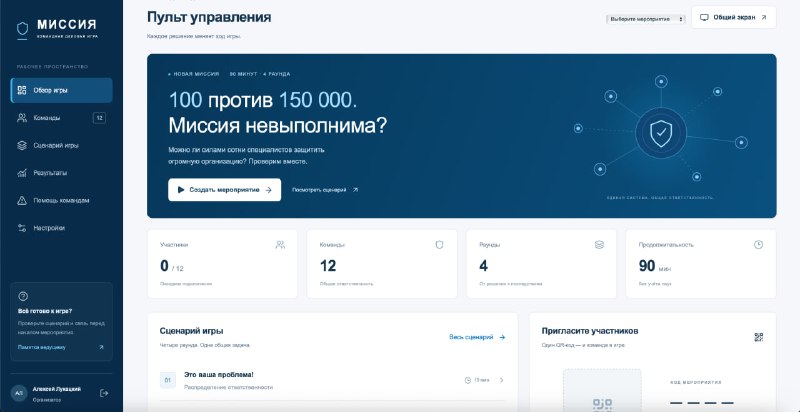
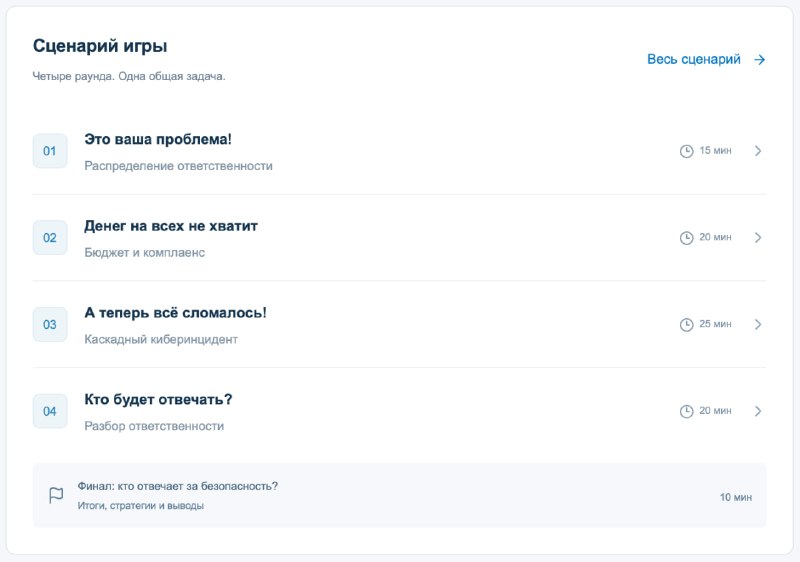
Чего скрывать, я активно использую ИИ в своей работе. Например, с его помощью можно создавать офигенные интерактивы по ИБ. Например, на "Проверке на прочность" я такой делал по метрикам ИБ. А сегодня у меня интерактивная деловая командная игра с уникальным сценарием. Без ИИ я бы такое сам не сделал или пришлось бы заплатить немало денег разработчикам, которые бы еще и делали это все не меньше месяца. А тут вечер уходит на проработку ТЗ и вопросов (основная работа, которую пока сложно делегировать) и второй вечер на создание платформы, ее размещение на хостинге и тестирование. Хотя, нет, вру. На тестирование ушла вся ночь.
В отличие от прошлых игр, которые я делал, имеющих линейный сценарий, единый для всех, в этот раз я решил попробовать учесть результаты, сделанные на прошлых шагах. Отсюда возможность получить совершенно разные результаты разным командам, так как на определенном раунде их сценарий может пойти по своей ветке, отличной от других. Ну а раунды, как можно заметить, были и про compliance, и про governance, и про выбор организационно-технических мер защиты исходя из имеющегося бюджета, и про реагирование на несколько волн инцидентов. Потихоньку буду не только сценарии разные закладывать, но и делать их более сложными и многоходовыми.
За смешные 20 долларов сегодня можно автоматизировать большое число задач ИБ, на которые тратятся гораздо большие бюджеты. Например, ничто не мешает сделать ежедневную задачу по сбору из новостной ленты инцидентов, которые начинаются с фишинга, с последующей генерацией тем письма для антифишинговых симуляций и последующей их рассылкой по своим сотрудникам. То есть у вас будут не скучные и повторяющиеся сообщения, а именно то, что происходит в реале и имеет отношение к вашей индустрии. И все за 20 долларов в месяц!
Так что если вы еще не используете ИИ, то вы сами виноваты 🤔
#ии #геймификация #обучение
Вдруг что-то в предверие смены колес оплаты налогов мысль пришла. Если бы я решил продать свою переписку, выдав ее за утечку, мне надо было бы уплачивать с полученного дохода НДФЛ?
ЗЫ. Вопрос никак не связан со скриншотом, просто навеяло.
#утечка
Представьте, вы арендуете мощности в коммерческом ЦОДе. Исправно платите, соблюдаете договор, рассчитываете на обещанную доступность. И вдруг получаете уведомление: ваши серверы будут отключены, потому что их мощности понадобились государству. Ваш бизнес недостаточно приоритетен. А провайдер ответственности не несет, поскольку это форс-мажор.
Фантастика? Уже нет. Именно такую возможность сейчас обсуждают в России. Частные ЦОДы должны резервировать 10% мощностей для государственных нужд. Если свободных ресурсов не окажется, придется отключать "менее приоритетных" клиентов. А операторам, не выполнившим требования, угрожает временное государственное управление. Оставим в стороне возможность в 24 часа обеспечить переход пострадавшего приоритетного клиента в коммерческий ЦОД (если у него уничтожено все, что он скопил непосильным трудом, то как это переносить?), поговорим о том, насколько эта идея инновационна.
Оказывается, государства уже больше ста лет умеют забирать частную инфраструктуру под свой контроль, заставлять бизнес менять приоритеты и даже отключать одних клиентов ради других. Причем в некоторых странах правила таких действий прописаны гораздо подробнее, чем у нас. Например, американский Defense Production Act (DPA), принятый еще в 1950 году, позволяет государству требовать от частных компаний резервирования производственных мощностей и услуг (set-aside), перераспределять ресурсы и устанавливать приоритет государственных заказов. И это не просто теория. В 2020 году во время пандемии COVID-19 администрация Трампа использовала DPA, чтобы обязать General Motors выполнять приоритетные заказы на производство аппаратов ИВЛ.
Но есть важный нюанс – американское законодательство специально защищает компании от ответственности за действия, необходимые для исполнения обязательных государственных распоряжений. То есть вопрос решается не произвольным объявлением форс-мажора, а отдельной нормой закона.
Есть еще более интересный пример и тоже в США – программа Telecommunications Service Priority (TSP). Она прямо предусматривает возможность прервать обслуживание обычного клиента, чтобы обеспечить связь в целях национальной безопасности или чрезвычайного реагирования. Причем предварительное согласие отключаемого клиента не требуется. Но и тут есть нюанс. Оператор сначала обязан использовать свободные ресурсы, затем при необходимости вытеснять обычные услуги и лишь в крайнем случае – услуги с более низким приоритетом. Приоритеты определяются по установленной процедуре, а затронутых клиентов необходимо уведомлять. Правда, речь идет об услугах связи, а не о произвольном отключении серверов в коммерческих ЦОДах, но идея та же.
В 1918 году президент Вудро Вильсон передавал частные телефонные и телеграфные сети под федеральное управление. Почти на год, до августа 1919-го. Собственность оставалась частной, но государство управляло эксплуатацией сетей и тарифами. Владельцам полагалась компенсация, размер которой можно было оспаривать в суде. Так что временное государственное управление коммуникационной инфраструктурой – вовсе не новая идея. Хотя тогда это была военная мобилизация, а не санкция за нарушение требований к резервированию. И все правила были четко прописаны на уровне законодательства, а не озвучены за закрытыми дверями в узком кругу без ведения протокола встречи.
Индийский Telecommunications Act 2023 года разрешает государству при чрезвычайных обстоятельствах временно принимать во владение телекоммуникационные сети и услуги, а также устанавливать приоритетную передачу сообщений. Правда, подтвержденных примеров применения именно этой нормы к крупным частным операторам я не нашел.
Civil Contingencies Act 2004 года в Великобритании позволяет правительству принимать чрезвычайные правила, предусматривающие в том числе реквизицию частного имущества. Но это механизм крайней меры, предполагающий специальные процедуры, ограничения и парламентский контроль. Подтвержденных случаев изъятия или временного управления коммерческих ЦОДов по этому закону также не обнаружилось.
Так что идея государственного резерва, которую реализовали у нас через Указ Президента, не уникальна. И приоритет государственных потребностей перед коммерческими в мире вполне практикуется. Но есть три существенных отличия.
6️⃣ В американской TSP заранее определено, кто имеет приоритет и в какой последовательности допустимо вытеснять других клиентов. В российской инициативе критерии "менее приоритетных" клиентов пока не определены и я не очень верю, вспоминая историю с "белыми списками", что этот вопрос и тут решат.
2️⃣ Американский DPA прямо предусматривает освобождение исполнителя от определенной ответственности за выполнение обязательных распоряжений. У нас пока обсуждается ссылка на форс-мажор, хотя статья 401 ГК РФ не делает любое государственное требование обстоятельством непреодолимой силы.
3️⃣ Во всех рассмотренных моделях нужно различать резервирование ресурсов, их принудительное перераспределение и временное управление имуществом. Это разные правовые механизмы, требующие разных оснований и гарантий.
И самое интересное, но предсказуемое – мне не удалось найти подтвержденного международного случая, когда государство потребовало резервировать фиксированный процент мощностей коммерческих ЦОДов, а затем за отказ ввело временное управление ими. Получается, что отдельные элементы нашей инициативы хорошо известны мировой практике. А вот их сочетание может оказаться весьма оригинальным.
И остается главный вопрос, на который государство отвечает в привычной манере "затрат из бюджета не потребуется": кто заплатит за последствия, если ради устойчивости одних информационных систем государство потребует отключить другие?
Ведь резервирование мощностей – это еще не обеспечение устойчивости. Особенно если для спасения одного сервиса придется остановить десяток других...
#resilience #регулирование
Дело о пропавшем грузе
В понедельник в 8:17 директору логистической компании позвонил клиент.
– Где наш груз?
– В пути. По системе он прибыл на склад еще вчера вечером.
– На нашем складе ничего нет.
Через десять минут выяснилось, что исчез контейнер с электроникой стоимостью 3,8 миллиона евро.
Началось расследование. Первым подозреваемым стал водитель. Но ГЛОНАСС показывал, что машина двигалась строго по маршруту. Камеры на выезде из терминала подтвердили: контейнер покинул территорию в назначенное время. Пломбы были целы. Документы в порядке.
Водителя нашли через несколько часов.
– Я доставил груз по адресу. Вот накладная, подпись получателя и подтверждение диспетчера.
Подпись оказалась настоящей. Диспетчер действительно подтвердил изменение маршрута. Причем сделал это через корпоративную систему. Проверили диспетчера. Его учетная запись не была взломана. Сам он ничего подозрительного не заметил.
На третий день расследования обнаружилась странность. За 18 часов до отправки контейнера в переписке между экспедитором и перевозчиком появилось сообщение об изменении адреса доставки. Оно выглядело совершенно обычно. Та же тема письма, знакомый отправитель, привычные формулировки. Но отправил его не экспедитор. Злоумышленники получили доступ к почте одного из участников цепочки поставок и незаметно подменили инструкции. Никто не отключал системы. Не было шифровальщика. Не сработал антивирус. Никто даже не пытался проникнуть в корпоративную сеть логистической компании. Просто груз отправили туда, куда попросили. К тому моменту контейнер уже исчез.
Компания подсчитала убытки: 3,8 миллиона евро за груз, неустойки клиенту, расходы на расследование и репутационные потери. Финансовый директор сохранял спокойствие.
– Неприятно, конечно. Но груз застрахован. И полис киберстрахования у нас тоже есть.
Через две недели пришли ответы страховщиков. Первый отказал в выплате. По условиям договора страхование груза покрывало кражу, но здесь груз был добровольно передан перевозчиком получателю по надлежащим с виду документам. Формально это не соответствовало определению кражи в полисе. Второй тоже отказал. Киберполис покрывал расходы на восстановление систем, реагирование на инциденты и определенные убытки от простоя. Но не стоимость физического груза, переданного третьим лицам вследствие мошеннических инструкций.
Юристы изучили оба договора и обнаружили самое неприятное. Обе страховки действовали, обе были оплачены... и обе не покрывали именно тот сценарий, который произошел. Компания потратила деньги на защиту от кражи и кибератаки. Но потеряла миллионы из-за события, оказавшегося где-то между ними. И самое интересное: страховщики не обязательно нарушили свои обязательства. Просто при заключении договоров никто не задал один вопрос:
"А что, если наш груз украдут, не совершив кражи в смысле страхового договора?"
Это вымышленная история по мотивам опубликованного 9 ноября 2026 года исследования Aon о киберрисках в транспортировке и логистике и, в частности, описанного там сценария с подменой цифровых инструкций и возможными пробелами между страховыми покрытиями. Так что задумываясь о страховании киберрисков, всегда внимательно смотрите на формулировки конкретного договора 🧐
#киберстрахование
Если свободных ресурсов не окажется, операторам придется отключать менее приоритетных клиентов.
Так пишут Ведомости со слов министра цифрового уже вряд ли развития по поводу Указа о 10% резервных мощностей коммерческих ЦОД под нужды государства.
А у меня сразу вопрос - а что на эту тему думает ГК РФ? На каком основании провайдер планирует прекратить оказание услуг по моему контракту? Форс-мажор в виде действий государства? Как по мне, так указ Президента РФ №802 действительно обязывает частные ЦОДы резервировать 10% площадей и мощностей, но сам по себе не предоставляет им безусловного права отключать действующих клиентов и не устанавливает автоматического освобождения от ответственности перед ними (и Минцифры не может это право провайдерам дать).
Здесь возникает принципиальное противоречие между публично-правовой обязанностью оператора выполнить распоряжение государства (ст.417 ГК РФ) и его гражданско-правовой обязанностью оказать уже оплаченную клиентом услугу (ст.310 ГК РФ). Вся эта схема со статьей 417 ГК может заработать (с оговорками) при условии, что государственный нормативный акт должен быть обязательным, действительным и изданным компетентным органом в пределах своих полномочий. А где вы видели в последнее время соблюдение всех этих условий?
Если государство в публичных интересах требует перераспределить уже оплаченные частными клиентами ресурсы, то должен существовать прозрачный механизм распределения возникающих убытков. Это если действовать по уму и в интересах граждан и бизнеса. Ну а так как на это рассчитывать особо не приходится, то я на месте менее приоритетных клиентов (а это все, кто не госы и не госкорпорации и не стратегические предприятия и не КИИ; именно в такой последовательности) готовился бы задать вопрос своему провайдеру: было ли отключение именно его системы необходимым, законным и соразмерным способом исполнения государственного требования?
Ну и коротенько алгоритм действий (не обязательно все делать последовательно):
6️⃣ Потребовать юридическое основание отключения
2️⃣ Потребовать сохранения данных и обеспечения миграции
3️⃣ Проверить договор и обоснованность выбора клиента
4️⃣ Потребовать перерасчета и рассчитать убытки
5️⃣ Выбрать способ правовой защиты.
ЗЫ. Кстати, кто и по каким критериям определяет приоритетность клиентов? По размеру бизнеса? По отношению к государству? По включению в "белый список"? А кто будет оценивать критичность не только отдельного клиента, но и всей цепочки, в которой этот "неприоритетный клиент" может быть ключевым звеном?
ЗЗЫ. Доверие к государственной цифровизации как-то очень быстро стало деградировать в последнее время. Уж не знаю, кто там принимает решения о выпуске таких нормативных актов и разъяснений, но в антикризисный PR и просчет долговременных последствий они точно не умеют.
ЗЗЗЫ. Ну а я пока пойду вновь искать зарубежных хостеров, у которых и рисков поменьше (хотя есть и другие), и услуги покачественнее, и цена ниже.
#регулирование #resilience #тенденции
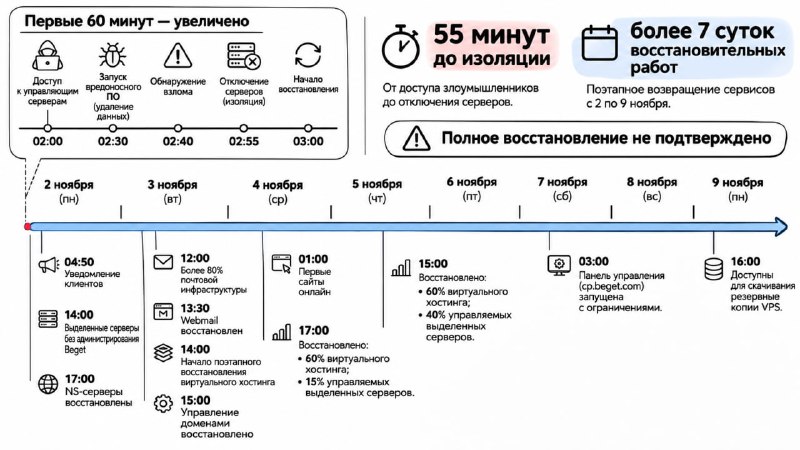
Чтобы наглядно показать важность фактора времени применительно к кейсу с Beget. По официальной версии обнаружение произошло в течение 10 минут после запуска вредоноса (MTTD = 10 мин). Полная сетевая изоляция была выполнена еще через пятнадцать минут (MTTC = 15 мин). Но к этому моменту значительная часть данных уже была уничтожена! При этом система до сих пор не восстановлена – я к своим сервакам до сих пор не имею доступа.
Это все к разговору о том, что можно, конечно, упираться в то, что "у нас MTTD равен 5 минутам", а "локализуем инциденты за 15 минут", но если основной ущерб наносится в первые полчаса, то уже не так уж и важно, насколько быстро SOC что-то там увидел, завел тикет и запустил процедуру реагирования.
И да, дело не в том, что SOC плохой, а в том, что для бизнеса (в том числе и клиентов провайдера) важно как сработала вся цепочка, было ли резервирование (не только файловое), было ли протестировано восстановление и как общались с клиентами (я вот до сих пор от Beget никакого сообщения не получил о судьбе моих серверов и денег, которые за них уплачены).
ЗЫ. А тем временем французский регулятор CNIL наказал 10 операторов персональных данных за несоблюдение мер защиты, а именно за следующие недостатки:
❌ отсутствие MFA у администраторов
❌ постоянный доступ внешних подрядчиков без индивидуальной авторизации
❌ общие учетные записи сотрудников поставщиков
❌ неэффективное использование журналов безопасности
❌ слабое сегментирование сетей
❌ устаревшие серверные ОС
❌ небезопасное хранение паролей.
ИБ не может работать в отрыве от всего остального!
#время #soc #управлениеинцидентами #ответственность #персональныеданные #антикризис
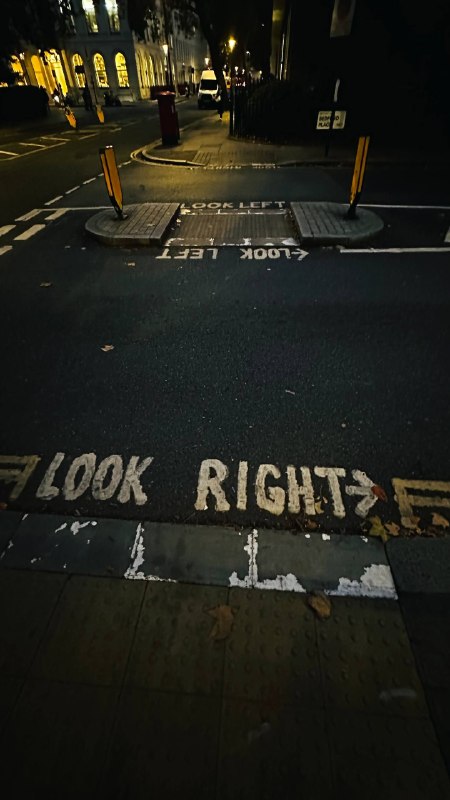
Тут Позитив получил лицензию на образовательные услуги, что заставило меня задуматься о том, чему и как мы можем учить по направлению кибербеза. Тем более, что и другой повод появился, а именно, что меня в Лондоне чуть не сбила машина на пешеходном переходе. И тому есть вполне понятное объяснение, имеющее отношение и к кибербезопасности.
В меня, как и в миллионы ежегодно приезжающих в Англию туристов, очень долго вбивали "перед переходом посмотрите налево, потом направо". Вбили. Реально на уровне автоматизма. И что же, в Англии этот навык дает сбой, так как тут правостороннее движение. И да, на уровне знаний я знаю, что надо теперь "Look right", но мозгу привили совсем другое. Это я к чему?.. 📖
Во-первых, к пониманию разницы между знанием "как бороться с угрозами" и навыком это уметь делать, но это вроде и так понятно. А во-вторых, и это и есть самое главное, есть навыки, которые долго формируются и так же долго работают (есть и те, что быстро формируются, но долго работают, как в случае с "есть ли у вас аллергия"). Но есть и те, причины возникновения которых могут изменяться, а значит и сами навыки тоже должна адаптироваться. И вот именно про это я и попробовал порассуждать в блоге.
А когда вы в последний раз задумывались о том, чтобы оттучиться от каких-то навыков?.. 🤔
#обучение #awareness
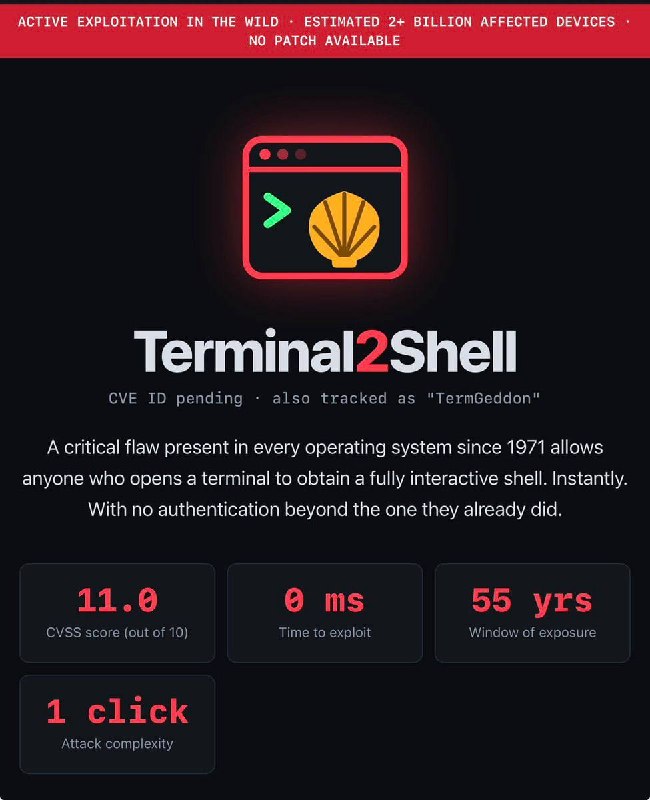
https://terminal2shell.com - новая уязвимость в терминале на macOS, Linux, Windows, рутерах и вообще везде, где есть шелл. Существует с 1971-го года - 55, мать его, лет! Уровень по десятибалльной шкале - 11! 😲
#уязвимость
На российском рынке новый фетиш - AI Firewall. Я слышал уже о десятке проектов, но кто-то пишет, что их уже двадцать. Урок NGFW никого не учит 🍿
#ии #тенденции #средствазащиты
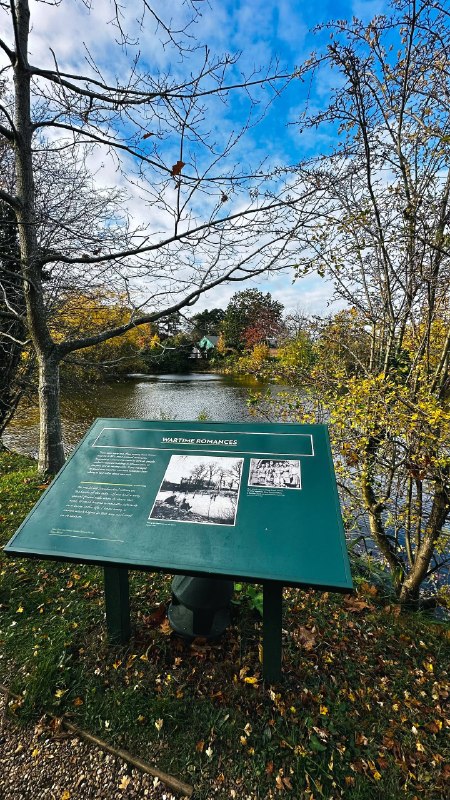
Хуанг, который Дженсен, признался в измене с Хуанг, которая Элис, и которую американская разведка подозревает в шпионаже в пользу Китая (а она всего лишь была посредницей по продаже чипов в Поднебесную). Ну а я не могу не вспомнить, что в Блечли Парке, в музее криптографии, есть и такой раздел как «Романические отношения во время войны».
Несмотря на всю секретность, разные смены, разные здания в разных частях парка, место романтике все же находилось. Я почему-то сразу подумал о 8-м Центре… А как там обстояли дела с романтическими отношениями между коллегами? Допускались или пресекались?
Но одно можно сказать точно - секс в Блечли Парке был; это вам не СССР ⛺️ Ждем развития истории. Станет ли для главы NVIDIA эта история цугцвангом для Хуанга?!
#история #криптография
Тут у венчурного фонда Андриссен Хоровица интересный материал вышел. И это не просто рассуждение о будущем кибербезопасности; авторы пытаются предсказать, какие шесть новых категорий продуктов могут появиться в ближайшие пять лет, какие существующие рынки они объединят и на чем смогут заработать новые компании. Да, венчур – малость заинтересованная сторона, но от этого их прогнозы не становятся менее интересными. Тут, либо ты предсказываешь, что будет в будущем, либо сам его формируешь и все подстраиваются.
Главный тезис – мы вступаем в эпоху, когда эксплуатация уязвимостей становится практически мгновенной и дешевой благодаря ИИ, а устранение уязвимостей по-прежнему остается медленным, дорогим и зависящим от человека процессом. Поэтому всю архитектуру защиты нужно, ни много, ни мало, пересматривать.
Авторы выделяют четыре подхода в порядке охвата уязвимых систем:
6️⃣ Устранить доступность из Интернета
2️⃣ Сегментировать инфраструктуру
3️⃣ Блокировать эксплуатацию дыр на сетевом уровне
4️⃣ Устранять целые классы уязвимостей.
Хотя что тут нового, не очень понятно, скорее возврат к давно известному.
Ну а дальше авторы предлагают шесть новых категорий продуктов для кибербезопасности:
6️⃣ Fix it live, then fix the code = Пентест + Vulnerability Management + AppSec + Runtime Protection
2️⃣ Detect without rules, respond first = AI SOC + Incident Response + MDR
3️⃣ Judge every request, not every login = Identity + Endpoint Security + Network Access
4️⃣ Prove recovery = Backup + Disaster Recovery + Cyber Insurance
5️⃣ One control at the point of install = Software Supply Chain + CI/CD Security + Developer Endpoint
6️⃣ The long-tail platform = Exposure Management + Secure Remote Access + Segmentation + Operational Resilience.
То есть переупаковка известных концепций.
Ну и еще несколько интересных мыслей о будущем кибербеза (да, с фокусом на американцев, но все-таки):
➡️ Авторы предлагают отказаться от декларации "у нас есть резервное копирование" в пользу доказательного подхода: "мы действительно восстановили конкретную систему из вчерашней копии за четыре часа".
➡️ Если организация не может защищаться самостоятельно, она будет вынуждена спрятаться за защитой крупного провайдера либо максимально выводить уязвимую инфраструктуру из публичного доступа.
➡️ По прогнозу авторов, мы будем двигаться от обычных уведомлений владельцев уязвимых устройств к карантину, а затем и к принудительному вмешательству со стороны государства.
➡️ ИИ-агенты начинают менять фундаментальные предположения, на которых десятилетиями строилась ИБ. Например, что учетная запись принадлежит человеку, что сетевое соединение можно однозначно связать с пользователем, что программный компонент устанавливает сотрудник, а не автономный агент.
➡️ Верификация защиты начинает превращаться из периодической услуги в постоянную функцию продукта. Не просто найти недостаток, а подтвердить его эксплуатируемость, устранить возможность эксплуатации и проверить результат.
Такие вот дела...
#тенденции
repost
🔥 Видео и презентации с сотен ИБ-конференций без регистрации и SMS
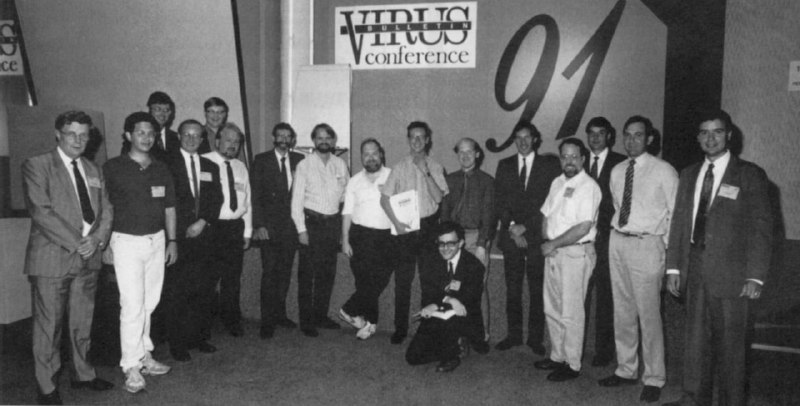
Если вы не поехали в этом или прошлом году на Virus Bulletin, SAS, KazHackStan, CCC, или иную ИБ-конференцию, крупную или мелкую — забирайте в закладки этот сайт. Не знаем, кто его поддерживает, но на infocon.org выложены видео и материалы с двух сотен конференций, большей частью за последние годы. Но, например, Virus Bulletin аж с 1991 (тогда видео не снимали, конечно), а HOPE — с 1994.
Есть чем заняться на выходных 😉
@П2Т #видео