
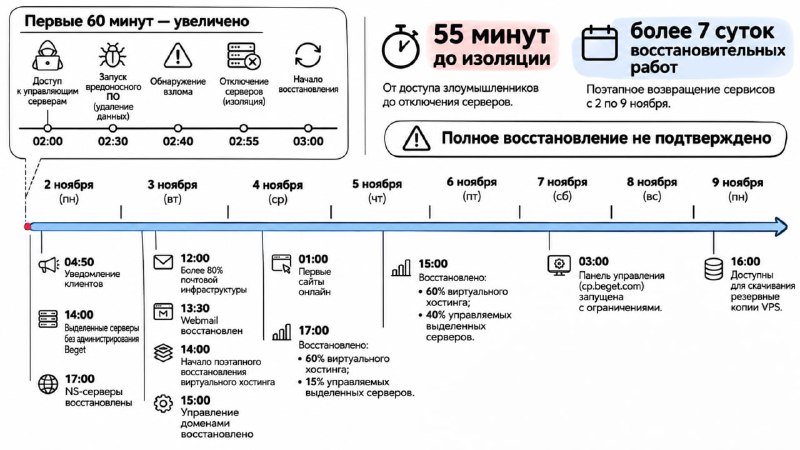
Чтобы наглядно показать важность фактора времени применительно к кейсу с Beget. По официальной версии обнаружение произошло в течение 10 минут после запуска вредоноса (MTTD = 10 мин). Полная сетевая изоляция была выполнена еще через пятнадцать минут (MTTC = 15 мин). Но к этому моменту значительная часть данных уже была уничтожена! При этом система до сих пор не восстановлена – я к своим сервакам до сих пор не имею доступа. Это все к разговору о том, что можно, конечно, упираться в то, что "у нас MTTD равен 5 минутам", а "локализуем инциденты за 15 минут", но если основной ущерб наносится в первые полчаса, то уже не так уж и важно, насколько быстро SOC что-то там увидел, завел тикет и запустил процедуру реагирования. И да, дело не в том, что SOC плохой, а в том, что для бизнеса (в том числе и клиентов провайдера) важно как сработала вся цепочка, было ли резервирование (не только файловое), было ли протестировано восстановление и как общались с клиентами (я вот до сих пор от Beget никакого сообщения не получил о судьбе моих серверов и денег, которые за них уплачены). ЗЫ. А тем временем французский регулятор CNIL наказал 10 операторов персональных данных за несоблюдение мер защиты, а именно за следующие недостатки: ❌ отсутствие MFA у администраторов ❌ постоянный доступ внешних подрядчиков без индивидуальной авторизации ❌ общие учетные записи сотрудников поставщиков ❌ неэффективное использование журналов безопасности ❌ слабое сегментирование сетей ❌ устаревшие серверные ОС ❌ небезопасное хранение паролей. ИБ не может работать в отрыве от всего остального! #время #soc #управлениеинцидентами #ответственность #персональныеданные #антикризис