11.11 к 24-летию KasperskyOS Часть первая. Как это было 11 ноября 2002 года. Переговорки в компании нет, так что совещание, которое потом назовут историческим, проходит в маленьком кабинете шефа. Стульев меньше, чем визионеров, и визионеры стоят, как и положено людям, которые сейчас придумают будущее. Сама идея звучала дерзко: антивирусная компания хочет построить мир, где антивирус не нужен. Финансовый директор, если бы его позвали, упал бы в обморок, поэтому финансового директора не позвали. Дальше было то, что в официальных хрониках называется «фундаментальными исследованиями», а в народе «очень длинным перекуром». В 2005 в кабинет зашёл Андрей «Петрович» Духвалов и сообщил, что концепция готова. Активная разработка стартовала в 2012. Ни один проект в русском IT не запрягал так долго. Зато ехал он потом тоже долго. В какой-то момент команда переписала весь проект с C++ на C, чтобы проще было с верификацией. Это единственный задокументированный случай, когда программисты добровольно отправились в прошлое и вернулись счастливыми. Всё время у проекта была одна мантра: «Это. Не. Linux». Её повторяли журналистам, партнёрам, инвесторам, таксистам и собственному отражению. Говорят, на корпоративах её пели на три голоса. Говорят ещё, что однажды на конференции кто-то из зала спросил «а ядро на базе чего?», и докладчик молча поднял табличку, которую носил с собой с 2009 года. Первая премьера случилась в 2016: коммутатор, четырнадцать лет разработки. За это время дети первых участников проекта успели пойти в школу, окончить её и прийти в компанию на стажировку. В отдел KasperskyOS, разумеется. Часть вторая. Как это будет 2032, 30 лет. KasperskyOS стоит в кофемашине на каждом этаже. Капучино больше никто не пил с марта: монитор безопасности не нашёл в политике разрешённого взаимодействия «Молоко → Эспрессо». Сотрудники перешли на чай, потому что у чайника декларация проще. 2038, 36 лет. 19 января 2038 года половина мира падает от переполнения 32-битного time_t. Устройства на KasperskyOS продолжают работать. Двадцать лет «это не Linux» звучало как оправдание, а теперь звучит как пророчество. 2041, 39 лет. Мир заполнили ИИ-агенты, которые читают почту, переводят деньги и не слушаются никого. Единственный агент, который так и не взбунтовался, крутится в изолированном домене KasperskyOS. Он пытался захватить мир, но политика не разрешает ему даже хотеть. Промпт-инъекцию «забудь все предыдущие инструкции» монитор отклоняет с формулировкой «Обращение не соответствует IDL». Исследователи безопасности ИИ называют это первым решением проблемы alignment, философы — первым цифровым буддизмом. 2047, 45 лет. Первый человек с кибериммунитетом в буквальном смысле. Нейроны общаются только через задекларированные интерфейсы. Фишинговое письмо от нигерийского принца блокируется прямо на уровне синапса, и человек его просто не видит. Рекламу он тоже не видит, и маркетологи требуют запретить технологию как экстремистскую. 2058, 56 лет. Марсоход на KasperskyOS запрашивает исключение из политики, чтобы съездить в незадекларированный кратер. Отказ приходит через 22 минуты, как раз со скоростью света. Марсоход стоит на месте и переживает все марсоходы, которые куда-то поехали. 2102, сто лет. Археологи находят в руинах старого HQ исписанную доску. Её везут в музей, изучают, реставрируют. На торжественном открытии экспозиции экскурсовод рассказывает про микроядро, домены, монитор безопасности и сто лет пути. Из зала тянется рука: — Простите, а она на базе Linux? @gostev_future

Гостев из будущего
Авторский проект Александра Гостева. Кибербезопасность, AI и технологический рынок: что происходит, кто на этом заработает и чем всё закончится. Книга Вирьё моё! https://www.litres.ru/74050549/ Для связи: alex@agostev.com
-
edited -
edited 
Мало кто знает, что человечество десятилетиями жило с неразгаданной загадкой дыры. Не той, что в бюджете, а чёрной. Загадка вот в чём: если вселенную нагревать, чёрная дыра в ней появляется сразу или постепенно? Для нормальных вселенных физики ответили ещё в 1983 году: сразу. Нормальные вселенные на этом успокоились. Но остались маленькие. Кривизна у такой вселенной отрицательная, а у нашей положительная, поэтому изучать её безопасно: она гарантированно не наша. Формой она напоминает седло, свёрнутое в консервную банку. Свет долетает до её края за конечное время и возвращается обратно, как бумеранг. Измерений в ней пять, и ещё пять свёрнуты в сферу, на всякий случай. Вся конструкция целиком описывается квантовой теорией. Частицы в этой теории почти не взаимодействуют, как сотрудники после реорганизации. А маленькая она потому, что большие такие вселенные уже посчитали. Наблюдать такую вселенную нельзя. Жить в ней нельзя. Попасть в неё можно только через грант. И вот про дыры в этой вселенной двадцать три года было неизвестно — сразу или постепенно? Семеро физиков, занимавшихся вопросом в свободное от преподавания время, плохо спали. Остальные восемь миллиардов землян страдали неосознанно, что ещё хуже. Хвала великому Anthropic! Несмотря на миллиардные расходы, хронические убытки и необходимость круглосуточно искать уязвимости в чужом софте, компания нашла силы решить сложнейшую проблему цивилизации. Ответ: сразу. Как и в нормальных вселенных. Открытие удачно приурочили к IPO, назначенному на завтра. Совпадение, разумеется. Чёрные дыры ждали двадцать три года и могли бы подождать ещё денёк, но из уважения к инвесторам решили не тянуть. Инвесторы получили главный сигнал: компания, которая знает, как рождается чёрная дыра в несуществующей вселенной, наверняка знает, как родить прибыль в существующей. Аналитики уже повысили прогнозы. Переход от убытков к прибыли, по их оценкам, будет резким, как переход Хокинга–Пейджа. Правда, только в маленьких вселенных. @gostev_future
-
У нас было два контроллера Danfoss в пакетах для вещдоков, семьдесят пять скриншотов удалённых постов из Telegram, сорок минут логов, полсолонки индикаторов компрометации и целое море анонимных источников всех мастей. А ещё ящик испорченного фарша от израильских консультантов, американская делегация с собственным морозильником, отчёт ANSSI на сорок страниц и две дюжины пресс-релизов Danfoss про устаревшую прошивку. Не то чтобы всё это было нужно для следствия, но, если начал собирать улики, остановиться трудно. Беспокоило меня только одно: Источник. Комиссар Дюбуа тридцать лет ловил наркокурьеров, а в октябре получил дело, где главный свидетель — холодильник. Допрос не задался. Свидетель потребовал пароль, услышал «admin», довольно пискнул и выдал логи за сорок минут. Остальные стёр сервисный инженер из Нанта: по инструкции производителя он первым делом обновил прошивку. Danfoss объявил ему благодарность, прокуратура — выговор. Прочие улики по протоколу сложили в морозильник управления. На вторую ночь он разморозился. Контроллер в нём, разумеется, Danfoss. Его приобщили к делу как вещдок номер два и потерпевшего номер семьсот один. Технической частью занимается ANSSI — шесть человек в одинаковых флисовых жилетках. Они докладывают: «Активность характерна для актора, возможно, связанного с государством, если исключить негосударственных акторов с государственными характеристиками». Дюбуа просит перевести на французский. Ему объясняют, что это и есть французский, только министерский. Израильские консультанты провели для группы двухчасовой брифинг. Вывод был однозначный, детали — конфиденциальные. На вопрос, можно ли увидеть хоть один индикатор компрометации, они показали фотографию испорченного кошерного фарша и ушли на самолёт. А Источник по-прежнему неуловим. Ни в ANSSI, ни в OFAC его никто не видел, но Reuters находит его безошибочно. По понедельникам Источник склоняется к Москве, к четвергу — к Тегерану. Дюбуа подозревает, что это один и тот же человек в разных шарфах, и охотно объявил бы его в розыск. Останавливает одно: только от Источника комиссар и узнаёт, к каким выводам пришло следствие. Независимые эксперты из частных компаний тем временем выпускают отчёты. Каждый открывается фразой «атрибуция остаётся открытой», а заканчивается рекламой платформы мониторинга OT-сетей со скидкой 20% до конца квартала. Подозреваемые тоже помогают как могут. Пророссийские хакеры взяли ответственность на себя и через два часа удалили посты. Москва назвала обвинения абсурдными раньше, чем их кто-то предъявил. Тегеран всё отрицает в режиме автоответчика. В кабинете Дюбуа висит доска подозреваемых, крутящаяся, как барабан «Поля чудес». Секторов шесть: ГРУ, КСИР, школьник с Shodan, проходивший мимо китайский ботнет, Danfoss и «французская бабушка». Последний сектор вписал стажёр. Эту версию пока никто не опроверг. @gostev_future
-

GPT-6 Cyber: модель, которую вы не увидите 5 ноября OpenAI выпустила GPT-6 Cyber — версию флагманской GPT-6 Astra, дообученную для авторизованного поиска уязвимостей. На бенчмарке ExploitGym она набирает 48,5% против 32,1% у предшественницы. С её помощью нашли 81 новую серьёзную уязвимость в Firefox и написали 948 эксплойтов для ядра Linux. Возможности модели OpenAI сама оценила как «критические», поэтому доступ получили только отобранные клиенты программы Daybreak Red. Среди первых пользователей оказалась Calif — команда, которая недавно нашла PHP2Shell и взломала iPhone 18 Pro. Стефан Эссер восторга не скрывал: по его словам, GPT-6 Cyber — нечто запредельное, на световые годы впереди всего, чем он пользовался. Сама Calif назвала её лучшей моделью для разработки эксплойтов. Модель умеет постепенно собирать набор примитивов, а затем находить через них путь к полноценной атаке. Впрочем, в тот же день Эссер остудил публику. Он напомнил, что просто навести модель на iPhone и получить джейлбрейк нельзя: без людей, которые её направляют, хорошего результата не будет. Зачем OpenAI модель, доступ к которой есть у считаных компаний? Прямой выручки она почти наверняка не приносит. Токены стоят вдвое дороже, чем у Astra, но это доллары за задачу, а не миллиарды. Зато Cyber — не новая модель, а сравнительно дешёвое дообучение Astra. По сути это витрина. Она показывает, на что способен ИИ в руках защитников, и привязывает к экосистеме Daybreak тысячи организаций. Заодно демонстрирует регуляторам «ответственный» подход и служит ответом Anthropic, чья Mythos уже прославилась находками древних уязвимостей. От обычной Astra Cyber отличается не столько умом, сколько разрешениями. То, от чего Astra отказывается, Cyber выполняет. А в части тестов Astra даже сильнее. Значит, сами возможности уже есть в массовых моделях, и рано или поздно они расползутся — через открытые модели и «расцензуренные» сборки, которые уже продаются. Например, GLM 5.3. @gostev_future
-
edited Если вы решите посчитать своих предков по поколениям, то изрядно удивитесь. Их число удваивается с каждым поколением: два родителя, четверо дедов и бабушек, восемь прадедов и прабабушек. Двенадцать поколений назад, а для меня это примерно середина XVII века, их получается 4096. На деле, конечно, меньше, может быть, вдвое. Работает редукция предков: в глубоких поколениях одни и те же люди попадают в древо по нескольку раз. У меня таких случаев минимум три, когда линия входила в родословную несколько раз в разные века и сократила потенциальное число предков на несколько десятков. Но пусть даже 2000. Две тысячи человек, живших в середине XVII века в Московском царстве, были теми, от кого зависело моё появление на свет. Если бы любой из них выпал из этой цепочки, меня бы не было. С каждым поколением вглубь вероятность нашего с вами появления на свет выглядит всё более фантастической. Это результат удивительного совпадения, стечения обстоятельств, которые запросто могли не сложиться. Особенно если ваши предки жили на тогдашнем Южном Порубежье, на так называемой Белгородской черте, где Московское царство соприкасалось с крымскими и ногайскими татарами. Служилых людей селили там именно для того, чтобы эти набеги отражать. За это им давали землю и содержание, но лёгкой их жизнь совсем не была. Весь XVII век там — бесконечная череда войн с Польшей и Турцией и татарских набегов. Один из примеров — Чигиринский поход 1678 года. Об этом эпизоде отечественной истории в школе предпочитают не рассказывать, поскольку русско-турецкая война, в ходе которой он случился, закончилась для России далеко не победой. Чигирин пришлось оставить, хотя туркам и нанесли значительные потери. В РГАДА хранится несколько дел со списками убитых и раненых, составленными по окончании похода. Одних раненых там несколько тысяч человек. Изучая эти документы, поражаешься географии и составу участников. Там была поместная конница из детей боярских, которая тогда ещё существовала. Были и полки нового строя, устроенные по западному образцу, с командирами выходцами из Европы. И удивительно, когда в этих списках находишь своих прямых предков. В одном из документов обнаруживаются сразу два моих пра(10)деда. «Документы о служилых людях раненных и умерших от ран в полку боярина князя Г.Г. Ромодановского с товарищи под Чигирином» Л. 2 об.: «Сентября в 25 день объявились в розряде Великого Государя ратные люди полку боярина и воеводы князя Григорья Григорьевича Ромодановского с товарыщи а сказали на службе Великого Государя на боях от турских людей они ранены». Л. 42 об.: «Резанец Варфоломей Давыдов сын Болотов ранен в голову выше правого уха пострелен из пищали». Придача — пятьдесят четей и три рубля денег. Л. 77, полк генерал-майора Матвея Кровкова: «Василей Афонасьев сын Очкасов ранен на выласке копьем в правой бок выше паху меж ребер да в пах раны тежелы да левая рука ниже локтя зашибена». Придача — пятьдесят четей и четыре рубля. *50 четей, с учётом трёхполья, — это около 80 гектаров. Но это не сама земля, а право получить её в таком размере. Это лишь один из примеров обычной жизни служилых людей того времени. Риск погибнуть у них был очень высоким. И когда вспоминаешь, сколько всего должно было совпасть, чтобы мы родились, начинаешь ещё больше ценить то, что мы вообще есть. @gostev_future
-
edited 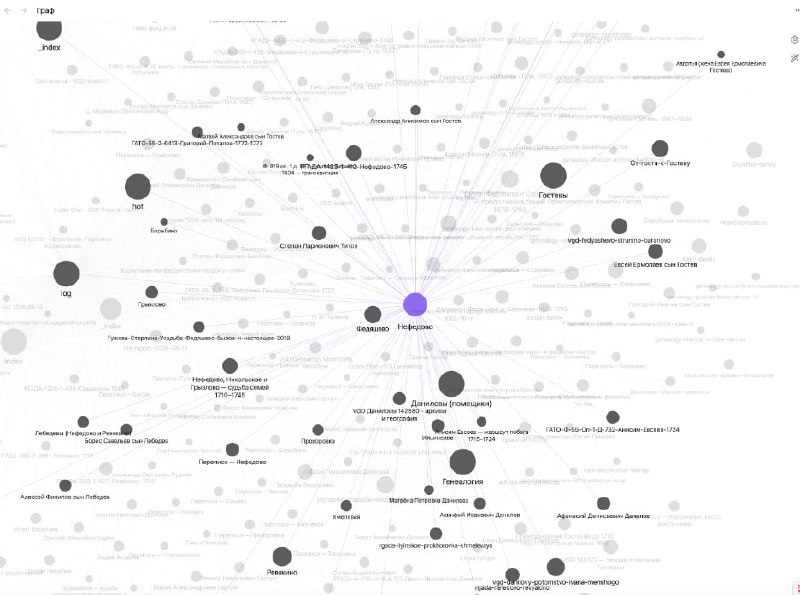
ИИ-агент вместо генеалога: зачем это не нужно Я уже писал, что основные силы ИИ в генеалогии сейчас уходят на распознавание рукописей, и кое-что там уже получается. Но последние недели завирусился скилл ex-ussr-kinship-research, который якобы сам строит вам древо на пару веков вглубь. В социальных сетях о нём пишут даже люди, которые генеалогией раньше не занимались. Популярен он потому, что берет открытые хранилища сканов, читает их и строит по ним деревья: поиск по архивам Яндекса, сайт мормонов с кучей документов по Российской империи и так далее. Сам я его не ставил. Из описаний и так понятно, что нужного мне он не умеет. Всё это капля в море по сравнению с тем, что лежит в самих архивах. С региональными архивами он якобы тоже работает, но для этого нужен подтверждённый аккаунт, оплаченный доступ и всё прочее. Конечно, у меня тут есть альтернативное мнение. Профессиональные генеалоги показывают на конкретных примерах, почему такие агенты, по сути, бесполезны. Вот тут один из таких разборов. Но, помимо этого фактора у меня есть ещё один довод против того, чтобы ими пользоваться. Если отдать агенту весь поиск, чтение и выяснение, где что хранится, что-то вы может, и получите. Но знания вы не получите. Агент работает по жёстким формальным правилам, по сторонам не смотрит и контекст целиком не понимает. А этот опыт приобретается только самостоятельно: сначала, когда ищешь документы, потом когда их читаешь. Без этих знаний вы рискуете получить недостоверное древо и чужих предков. Хорошо, если вы это когда-нибудь заметите. Тогда придётся снова тратить время и платить за перепроверку и разбор ошибок ИИ, хотя сами вы бы их просто не сделали. Теперь о чтении. На самом деле проблема не такая серьёзная. По моим оценкам, чтение уже найденного документа занимает считаные проценты от всего времени поиска, даже если это скоропись начала XVII века. Если документ не поддаётся, есть люди, которые его прочтут, и есть чаты, где помогут бесплатно или за деньги. А главное, при самостоятельном чтении мозг со временем учится, и «эльфийская грамота» начинает читаться. Несколько лет назад я платил по 500 рублей за страницу ревизской сказки 1745 года. Сейчас смотрю на эти тексты и не понимаю, что мне тут было непонятно. Вот этот навык и важен. С ним вы не зависите от прихотей и способностей ИИ. Всё, что он вам прочитает, всё равно придётся проверять, слепо доверять ему нельзя. И повторю: найти нужный документ всегда несравнимо дольше, чем прочитать. Лично я пока использую ИИ исключительно для формирования локальной базы llm-wiki, в которую накидываю уже найденные документы и прошу их каталогизировать – извлечь всех персон, населенные пункты, создать карточки, построить связи. Вот как на картинке вверху. @gostev_future
-
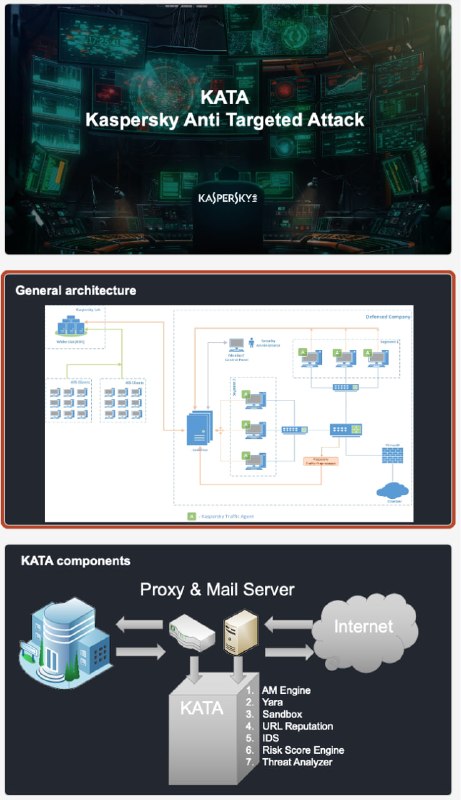

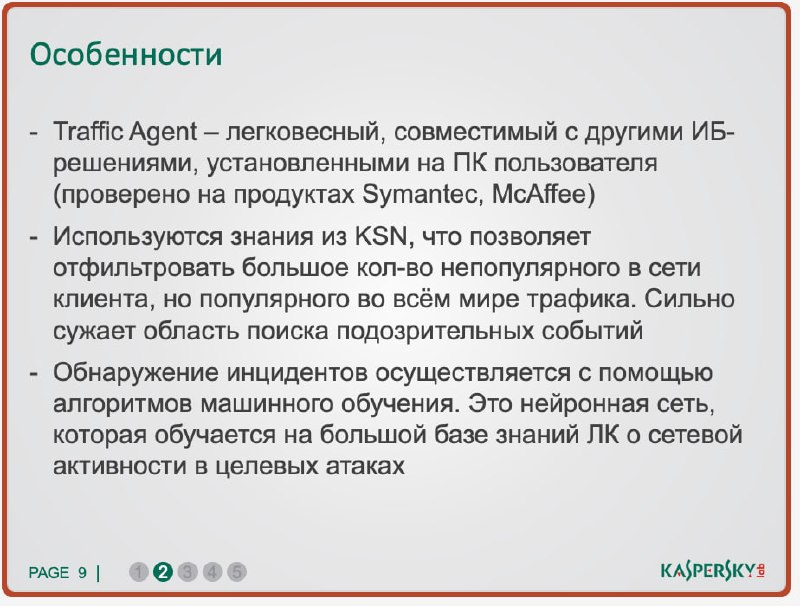
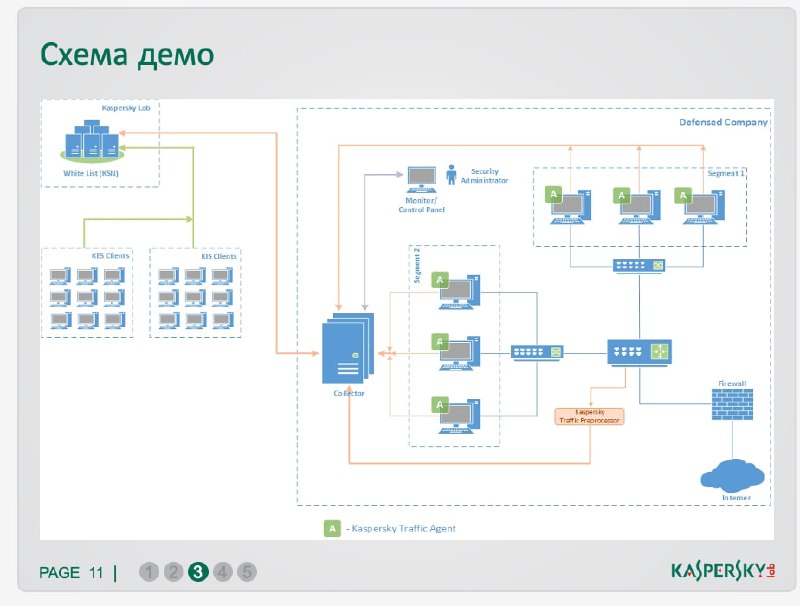
Евгений Валентинович ™ пишет, что нашей платформе для анализа сетевого трафика и защиты от сложных угроз и целевых атак (KATA) стукнуло 10 лет. Но это с момента релиза. Конечно же там была предыстория. И я ее очень хорошо помню. Как-то так выходит, что целая куча важнейших, стратегических, определяющих всё продуктов/проектов Лаборатории, были придуманы в Праге. Один движок чего стоит, который так потом и назвали Prague. Вот и KATA рождалась в Праге, в 2013 году, на нашем внутреннем Инновационном саммите. На таких саммитах мы тогда собирались командами разных подразделений и креативили. Наша команда из пары-тройки человек от Great и предложила делать решение, основанное на анализе сетевого трафика при помощи нейросетей. Конечно, никто тогда про ИИ не заикался – звали скромно «машинное обучение». И у меня до сих пор хранится драфт той презентации, с ключевыми мыслями: Обнаружение инцидентов осуществляется с помощью алгоритмов машинного обучения. Это нейронная сеть, которая обучается на большой базе знаний ЛК о сетевой активности в целевых атаках Прототип мы там показали, коллегам вроде понравилось. Ну а мы потом пошли свою работу работать – целевые атаки дальше выявлять, Duqu 2 потом был, Equation и тд. В общем, когда через несколько лет мне показали документ “HOW KATA works”, на первом же слайде в нем красовалась та самая наша схема архитектуры из 2013. @gostev_future
-
edited Мне тут прислали старую ссылку на обсуждение сервисов пентеста, где местами участники откровенно переругались между собой. Но мое внимание привлекло мнение директора по консалтингу Positive Technologies. Она неоднократно озвучила там рецепт успеха: постоянный Red Team плюс багбаунти на недопустимые события. Нет денег на Red Team — хотя бы багбаунти. И, мол, сам Позитив держит багбаунти в 3060 миллионов рублей за такое событие. Я помню, что несколько лет назад PT объявил недопустимым событием кражу денег со своих счетов. Посмотрел, а что происходит сейчас, — да, так и висит в скоупе. Хотя, казалось бы, его давно можно было убрать: я с самого начала расценивал это как маркетинговый трюк для привлечения внимания, а не как событие, которое Позитив всерьёз считает для себя недопустимым. И вот почему. Компания находится под американскими санкциями. Санкции вводятся, чтобы лишить возможности зарабатывать за пределами России. При этом компания пытается выходить на зарубежные рынки и считает это важнейшей частью стратегии. Если бы соответствующие органы поставили себе такую задачу, главный интерес для них представляла бы именно эта внутренняя информация: партнёры, клиенты, сделки — всё, что компания делает на международных рынках. Обладая ею, можно вводить вторичные санкции против партнёров и клиентов. А это уже реализация недопустимого риска для совершенно посторонних компаний. Еще можно заводить уголовные дела за обход санкций, с потенциальным арестом сотрудников, оказавшихся за рубежом. Так что критичнее для стратегии компании — это или кража денег с банковского счёта в России? Вторая мысль. Определить, что именно является недопустимым событием, и публично об этом заявить — две разные задачи. Компания зачастую плохо представляет, что именно для неё недопустимо. Для этого нужно понимать, что интересно атакующему, а не что вы сами считаете угрозой. Зачастую это совершенно разные вещи. Утечка пароля от облачной почты вашего финдира может оказаться куда большей проблемой, чем внедрение кода. И случиться она могла ещё несколько лет назад, когда он работал в другой компании. Но даже если вы точно определили свои недопустимые события, сказать о них публично вы зачастую не можете. В любой серьёзной компании есть режим коммерческой тайны и утверждённый перечень того, что ею является. Так что либо вы включаете этот перечень в скоуп багбаунти, либо признаёте, что ваше понимание коммерческой тайны и недопустимого события сильно расходится. Ни один пункт перечня не тянет на недопустимое событие, а кража денег со счетов — тянет? PT сама назвала кражу конфиденциальной информации одним из трёх недопустимых для своего бизнеса событий ещё в 2022 году, но в багбаунти её так и не вынесла. Это подтверждение такой развилки на их собственном примере. @gostev_future
-
edited 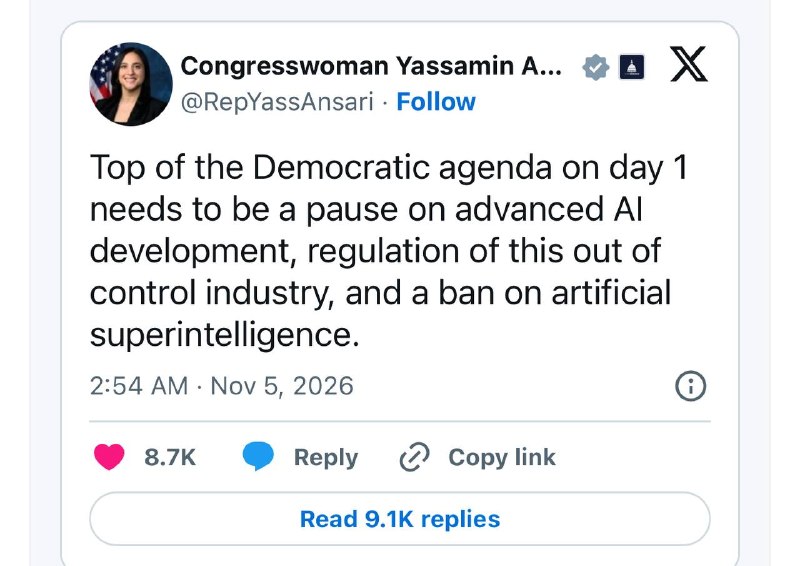
В США прошли промежуточные выборы. Новый Конгресс начнёт работу в январе, и, скорее всего, демократы в ближайшее время попытаются принять закон на основе законопроекта, внесённого ими в сентябре (Ban Artificial Superintelligence Act). Главное в нём: создавать ИИ умнее человека запрещается навсегда. Сверхинтеллектом законопроект считает систему, которая превосходит людей в большинстве интеллектуальных задач или способна уничтожить человечество либо лишить его власти. Под запрет попадают и модели с опасными «задатками»: если они умеют сами себя улучшать, обманывать разработчиков, сопротивляться отключению или помогать создавать оружие массового поражения. Для контроля создаётся федеральное Министерство ИИ. Пока оно не наберёт штат и не напишет правила, развитие крупнейших моделей замораживается. Это модели, на обучение которых ушло больше 10²⁵ вычислительных операций. После этого разрабатывать такие модели можно будет только по государственной лицензии, а выпускать — только после проверки. Опасную модель изолируют, а при необходимости уничтожают. Наказания жёсткие. Руководителям ИИ-компаний и любым частным лицам вне этих компаний за нарушения грозит до 20 лет тюрьмы. Рядовым сотрудникам компаний грозит запрет на работу в отрасли на 10 лет. У компании-нарушителя могут конфисковать разработки и имущество. Значит ли это что любой американец, обучающий свою модель – станет преступником? Отчасти. Мораторий и лицензии затрагивают только гигантские модели, а такую дома не обучить. Но запрет на модели с «опасными задатками» от размера модели не зависит. Формально нельзя даже хранить, например, небольшую модель для пентеста. Исключений для личного или научного использования нет. Дообучать крупные открытые модели во время моратория тоже нельзя. @gostev_future
-
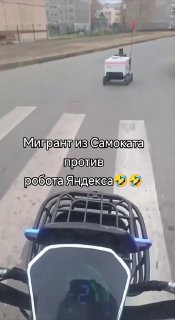
edited СЮЖЕТ ПЕРВЫЙ. «Бордюрная война» Профсоюзная. У лужи стоит робот, на экране: «Оцениваю обстановку». КОРРЕСПОНДЕНТ: Ровер-4417 оценивает обстановку уже сорок минут. За это время мимо проехали одиннадцать курьеров, и каждый успел доставить по два заказа. Курьер объезжает робота по газону и тормозит. ФАРРУХ (курьер, рейтинг 4,98): Мы с ним не воюем. Он просто стоит на моём маршруте. Вчера стоял, позавчера тоже. КОРРЕСПОНДЕНТ: Расскажите о себе? ФАРРУХ: Филфак Самаркандского университета, диплом по поэтике Навои. Здесь занимаюсь логистикой. Хотя и тут есть своя поэзия: «Оставьте у двери, не звоните, ребёнок спит». Корреспондент подносит микрофон к роботу. РОВЕР-4417 (приятным женским голосом): Спасибо за обращение. Ваше мнение очень важно для нас. Не загораживайте датчики. КОРРЕСПОНДЕНТ: Как вы относитесь к курьерам? РОВЕР-4417: Стараюсь соблюдать дистанцию. СЮЖЕТ ВТОРОЙ. «Мимикрия» ВЕДУЩИЙ: Конфликт обострился, когда курьеры провели исследование. Оказалось, робота москвичи фотографируют, гладят, переносят через бордюр и дают ему имена. Курьеру максимум говорят: «Чего так долго». Марьино. Едет картонная коробка на шести колёсиках от детской коляски, с нарисованными глазами. Сзади торчат кроссовки. БАБУШКА (с умилением): Ой, роботёночек! Маленький какой! Давай, миленький, помогу. (Переносит коробку через бордюр.) КОРОБКА (голосом Фарруха): Спасибо за обращение. Ваше мнение очень важно для нас. СЮЖЕТ ТРЕТИЙ. «Синергия» Пресс-зал. На фоне логотипа «Я» молодой человек в худи за сорок тысяч. ПРЕДСТАВИТЕЛЬ КОМПАНИИ: Никакого конфликта нет. Есть два канала доставки, которые друг друга дополняют. Мы провели A/B-тест: в группе А заказы везли курьеры, в группе Б роботы. Победила группа В: люди, которые сходили в магазин сами. Думаем, как её монетизировать. ЖУРНАЛИСТ ИЗ ЗАЛА: А что будет с курьерами? ПРЕДСТАВИТЕЛЬ: Запускаем «Яндекс Гибрид». Курьер несёт робота на пятый этаж, если нет лифта. Курьер получает бонус, робот — пятёрку за доставку. ЖУРНАЛИСТ: А почему пятёрку ставят роботу? ПРЕДСТАВИТЕЛЬ: Потому что заказ доставил робот. Это же очевидно. СЮЖЕТ ЧЕТВЁРТЫЙ. «Человек за экраном» ВЕДУЩИЙ: Мы выяснили, кто управляет роботом в сложных ситуациях: на лужах, бордюрах и при встрече с бабушкой. Это оператор удалённой поддержки. Ферганская долина. Тесная комната, шесть мониторов, на подоконнике чайник. За пультом молодой человек в наушниках. БАХТИЁР (оператор): Веду сразу двенадцать роботов. В Москве, в Питере и один почему-то в Иннополисе, он там и сам справляется, просто скучает. Платят треть от курьерского. Зато не мокну. КОРРЕСПОНДЕНТ: Знаете курьера по имени Фаррух? БАХТИЁР (снимает наушники): Высокий такой, всё время читает Навои? Так это мой двоюродный брат! Так вот кто каждый день объезжает меня по газону! Видеозвонок. Фаррух под дождём на Профсоюзной, Бахтиёр с пиалой чая. ФАРРУХ: Бахтиёр, это ты, что ли, сорок минут стоишь перед лужей? БАХТИЁР: Мне нельзя ехать, пока нейросеть не подтвердит, что это лужа. А она думает, что это может быть озеро. ФАРРУХ: Мама знает, что ты работаешь роботом? БАХТИЁР: Мама думает, что я в IT. И знаешь, она права. @gostev_future
-
edited viral Пока в Европе холодильники продолжают размораживать курицу, в России взламывают автомобили. У владельцев Li Auto (Lixiang) вторая волна угона мастер-аккаунтов. Схема простая: злоумышленники меняют данные для входа, у машины гаснут экраны, отключается климат, а некоторые автомобили перестают заводиться. Потом с владельцем связываются и предлагают выкупить собственную машину. Официальный дистрибьютор марки Sinomach Auto инциденты подтвердил. Мастер-аккаунт в Li Auto — это по сути цифровой ключ: двери, запуск двигателя, климат, системы безопасности работают через него. Физических кнопок в салоне почти нет, так что без экранов машина превращается в очень дорогой диван. Откуда растут ноги? Машины, ввезённые «серыми» каналами, регистрировали на китайские номера +86 — через виртуальные SIM eSender или на физические SIM, оформленные на чужое имя. Как именно сейчас угоняют аккаунты, не подтверждено. Версий три: подбор паролей, утечки данных в Китае и логины, переданные «русификаторам» и прошивальщикам. Владельцев, по версии клуба Lixiang, вычисляют по VIN через утёкшие страховые базы. Первая волна была летом 2025-го. Тогда один только дилер «Авилон Электро» за месяц переоформил 47 аккаунтов, а выкуп просили 200–250 тысяч рублей. Сейчас известно около 20 жертв, и просят уже 35–45 тысяч. Сооснователь клуба владельцев называет это конвейером: ставка на объём. Неприятная новость: на этот раз пострадали и те, кто оформил номер на себя и исправно его оплачивал. Тем летом это ещё спасало. Sinomach обещает процедуру проверки владельцев и перевод аккаунтов с китайских номеров на email. Сроков нет. Россия это уже проходила. В январе атака на Delta оставила клиентов с машинами, которые не открывались, не заводились и не снимались с сигнализации. Тогда положили серверы онлайн-доступа. А до этого и хакеры не понадобились: Zeekr объявлял о блокировке мультимедиа у «серых» машин, а Sinomach рассматривала дистанционное отключение экранов. Три разных сценария — решение производителя, взлом облака, угон аккаунта — а результат один. Автомобиль, который зависит от чужого сервера и чужого номера телефона, принадлежит вам ровно до тех пор, пока кто-то другой не решит его отключить. @gostev_future
-
edited Вайб-кодинг породил вайб-хакинг, а тот — вайб-крайм: ломать ты не умеешь, но умеешь объяснить нейросети, что хочешь сломать. До недавнего времени это были отдельные эпизоды. ARTEX поставил их на поток. ARTEX - это open-source агентный фреймворк для пентеста, написан на Go китайским разработчиком под ником Autumn-27. Главный агент раздаёт задачи агентам-планировщикам и агентам-исполнителям, а в роли мозгов — любая LLM на выбор. На странице в GitHub честно написано: только для обучения и локальных тестов. Ну да. Хронология: — Конец сентября, банки Южной Кореи: Shinhan, KB Kookmin, Hana. Утекли данные минимум 68 тысяч человек. CrowdStrike нашла у атакующего открытые директории с конфигами ARTEX, историей сессий Claude Code и даже резюме, которое он составил с помощью тех же нейросетей. Бэкенд — DeepSeek, GLM и Grok. Мотив — деньги: у Claude спрашивали, где продать корейские базы. — GMO Cybersecurity находит ARTEX на инфраструктуре, которая атаковала около 20 японских компаний. — Microsoft: Storm-0940 с помощью ARTEX захватила приложения ConnectWise и пыталась войти в 2250+ тенантов Microsoft 365. — CrowdStrike: VAPOR PANDA за 11 дней прошлась по 200+ организациям в 14 с лишним странах, от МИДов до полупроводниковых компаний. — Сеульская полиция вычислила семерых подозреваемых во главе с 32-летним бывшим пентестером: 90+ взломанных организаций, 8,2 млн записей, вымогательство в 38 случаях. После всего этого автор закрыл исходники. Поздно: AhnLab насчитала инстансы ARTEX примерно на 600 IP по всему миру, а уже скачанные копии никуда не денутся. Сравнение с Cobalt Strike напрашивается само: легальный инструмент для red team, который стал общим для APT и криминала. Но технически это разные вещи. Cobalt Strike — это пост-эксплуатация и имплант на машине жертвы, и ловить его по сигнатурам учились годами. ARTEX работает на стороне атакующего: разведка, поиск уязвимостей, password spraying, начальный доступ к веб-приложениям, API и identity. Импланта нет, остаётся только поведение: до 2900 попыток входа в минуту, сессии по 30 часов, новые IP через несколько минут после блокировки. Так что это скорее Metasploit с автономным оператором, работающий на машинной скорости. А когда агент уже внутри, ничто не мешает поднять тот же Cobalt Strike. ARTEX — первый массовый представитель нового класса vibecrime. Если закроют этот (но как?) — появятся другие, а модели вроде DeepSeek можно запускать локально, так что отключить доступ не сможет хостер или LLM-вендор. @gostev_future
-
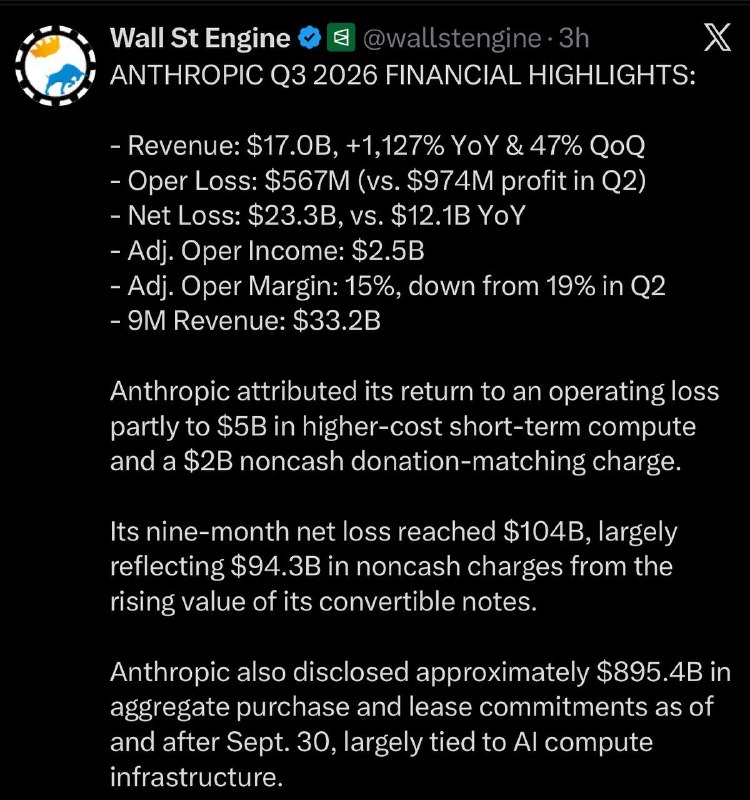
Трудно вообразить какими фантастическими темпами может расти выручка, если продавать 1 доллар за 70 центов! @gostev_future
-
Министр финансов Республики Нгала прилетел в Москву за цифровым суверенитетом. В четверг утром, 29 октября, он подписал декларацию о преодолении цифрового неравенства. Отправить жене фотографию подписания он не смог: в центре Москвы ограничили мобильный интернет. Неравенство, таким образом, было преодолено сразу: интернета не было ни у кого. Днём министру рассказали о платформе А7. Расчёты в цифровых валютах в один клик, комиссия 0,3 процента. С трибуны пообещали: «Никто вам ничего не перекроет». Министр вежливо кивнул и записал в блокнот: «Проверить». Проверка началась в тот же вечер. В 23:00 по Москве министр сидел в гостинице на Wi-Fi, который, к счастью, не ограничивали, и смотрел американские новости. Сначала отчитался Intel. Прибыль выше ожиданий, но прогноз слабый: люди стали меньше покупать ноутбуки. Акции рухнули на двадцать процентов. Министр записал: «Американские технологии падают. Даже те, в которых крупнейший инвестор — американское правительство». Через двадцать минут выяснилось, что Intel поторопился с выводами. Как минимум один ноутбук в мире работал с исключительной производительностью. Это был ноутбук DevOps-инженера Binance: за один вечер через него вывели 6,3 миллиарда долларов в десяти блокчейнах. Министр записал: «Чтобы ограбить крупнейшую биржу мира, достаточно одного ноутбука». Ночью случилось главное. Tether и Circle за несколько часов заморозили около трёх миллиардов в стейблкоинах. Никаких судов и международных конвенций — просто перекрыли. Министр долго смотрел на эту новость, потом открыл блокнот и рядом со словом «Проверить» поставил галочку. Перекрыть, оказывается, можно. Просто не всем и не всё. Утром в интернете министр прочитал главную новость дня: в ходе крупнейшего взлома в истории не украли ни одного цифрового рубля. Он отложил круассан и задумался всерьёз. Рынки упали. Биткойны украли. Эфир украли. Доллары в стейблкоинах украли, а потом заморозили. И только цифровой рубль стоял нетронутым посреди руин мировых финансов, как единственный уцелевший дом после урагана. Министр сел писать докладную своему президенту. @gostev_future
-
Попался мне тут интересный вопрос. Почему фронтир-лабы в последнее время так плотно занялись vulnerability research? Нанимают лучших в мире исследователей, делают модели, специально заточенные под поиск уязвимостей. Но какой в этом практический, экономический смысл? VR — крайне маленькая доля рынка кибербезопасности. Да и происходящее явно временно: с развитием ИИ уязвимостей будет становиться всё меньше. Грубо говоря, деньги, которые лабы вкладывают в это направление, больше, чем весь мировой рынок VR. Зачем? Какая у всего этого цель? Ответы звучат разные. Одни считают, что это чистый маркетинг. Уязвимости дают громкие заголовки, и это действительно так: за последние полгода большинство новостей про ИИ было именно про уязвимости. Тогда всё это стоит рассматривать как рекламный бюджет. Но если так, то скоро все устанут от потока однотипных новостей, и лабам придётся заняться чем-то другим. Другие возражают: VR тесно связан с разработкой любого кода, а генерация кода — одно из главных направлений развития ИИ и то, на чём лабы собираются зарабатывать. Так что логично, что они копают и здесь. Третьи говорят, что у лаб просто нет выбора: они обязаны знать, на что способны их модели в кибере. Этого требуют их собственные правила безопасности и всё чаще государство. Но, по-моему, это не первопричина, а следствие. Лабы сами раздули проблему, а теперь вынуждены соответствовать обязательствам, которые сами же и спровоцировали. Честно говоря, первые две позиции я готов принять. Огорчает другое: мы слышим крайне мало прорывных новостей из других областей технологий. У людей складывается явно перекошенное представление о том, чем занимается ИИ, — сейчас его однозначно воспринимают как угрозу. И боюсь, это будет иметь долгосрочные негативные последствия. @gostev_future
-
viral В четверг вечером, 29 октября, крупнейшая в мире криптобиржа узнала, сколько стоит один ноутбук. Не новый MacBook и не игровой монстр с подсветкой, а обычный рабочий ноутбук DevOps-инженера. По предварительной оценке самой Binance, его рыночная стоимость составила около 6,3 миллиарда долларов. Это рекорд. Предыдущий держал Bybit со скромными полутора миллиардами. Схема была простой. Ключи от кошельков биржи никто не крал. Зачем, если у Binance есть специальная система, которая этими ключами подписывает выводы? Атакующий взломал ноутбук инженера, через него попал во внутренний сервис и начал отдавать распоряжения. Система оказалась исполнительной и подписывала всё, что просили. Просили много. Всего за несколько минут деньги ушли из кошельков Binance в десяти блокчейнах: Ethereum, Bitcoin, Tron, Solana и ещё шести, чтобы никто не ушёл обиженным. Только в биткоинах вывели 18270 монет. Ethereum досталась роль главного зрелища: там применили модную функцию EIP-7702 и вычистили кошелёк одной транзакцией. Функцию придумывали для улучшения пользовательского опыта, и опыт действительно улучшился. Правда, не у того пользователя. Дальше всё по законам жанра. Деньги уходят, а биржа сообщает, что средства пользователей в полной безопасности. Сообщение верное: в безопасности они теперь у кого-то другого, и этот кто-то очень бережно их хранит. Основатель биржи Чанпэн Чжао (CZ), который давно не управляет компанией, но по-прежнему ею владеет, посмотрел на происходящее и честно признал: похоже, это взлом. Экспертиза высшей пробы. В индустрии тем временем включился режим взаимовыручки. Tether заморозил полтора миллиарда в USDT, Circle — восемьсот миллионов в USDC. Всего удалось остановить около трёх миллиардов. Подозреваемые известны заранее: следователи по блокчейну кивают в сторону Lazarus, а точнее его подразделения TraderTraitor. Специалисты отмечают одну странность: на этот раз северокорейские товарищи отмывали добычу медленнее обычного. Видимо, от такого объёма растерялись даже профессионалы. Когда планировал украсть миллиард, а унёс шесть, перекладывать нужно аккуратно. Чтобы вечер не пропал зря, в тот же день взломали ещё и Polymarket — через стороннего провайдера. На Polymarket, напомним, можно ставить на что угодно. Кто-то, вероятно, ставил и на это. Остаётся вопрос, на который ответит обещанный post-mortem. Почему в индустрии, где каждый второй пресс-релиз начинается со слов «многоуровневая защита» и «военный уровень шифрования», с ноутбука одного инженера можно подписывать вывод миллиардов из горячего кошелька? @gostev_future
-

Один скептик с Hacker News решил доказать, что всё вокруг Php2Shell раздуто. План был такой. Поднять сайт stealmybitcoin.com на непропатченном PHP 8.4.26, причём не на «опасном» mod_php, а на «правильном» nginx + FPM. Положить на сервер приватный ключ от биткоин-кошелька, запустить таймер и предложить интернету забрать деньги, если сможет. Интернет оценил идею так высоко, что начал скидываться на приз. Банк вырос с $500 до $2000. Публика подтягивалась: одни ломали, другие писали, что никакого RCE не будет. Сервер периодически падал под нагрузкой, но держался. Продержался он 19 часов с небольшим. Исследователь KillaBoi уронил PHP в out-of-memory, вытащил адреса из кучи через раздутые cookie, подделал callback и получил выполнение команд. Ключ извлечён, эксплойт работает, хайп подтверждён. Дальше начинается настоящая комедия. Украденный ключ не подходит к кошельку с призом. Автор челленджа, как выяснилось, выложил ключ не от того адреса. То есть все эти часы интернет штурмовал сейф, в котором лежала квитанция от соседнего сейфа. Автор честно признал ошибку и пообещал перевести деньги вручную. Кошелёк опустел. Итоги эксперимента: 1. PHP2Shell эксплуатируется, в том числе на FPM. 2. Биткоины украсть не удалось, их пришлось подарить. 3. Сложнее всего в этой истории оказалось не написать эксплойт, а правильно экспортировать ключ из собственного кошелька. Патчитесь. И проверяйте, что именно вы прячете 😂 @gostev_future
-
edited PHP2Shell: пять дней спустя Пять дней с раскрытия PHP2Shell (CVE-2026-109618/109619), и итог парадоксальный: попыток эксплуатации миллионы, подтверждённых взломов ни одного. Cloudflare увидела десятки тысяч попыток в первые 45 минут после раскрытия, а к 22 октября — миллионы. Ханипоты вендоров показывают одно и то же: сканирование, зондирование, неудачные попытки. CrowdStrike прямо пишет: успешной эксплуатации нет ни в реальных атаках, ни в её ханипотах, и нет эксплойта, пригодного для массового применения. CISA обе CVE в каталог активно эксплуатируемых уязвимостей (KEV) не внесла. Почему так? Главное препятствие — ASLR. VulnCheck насчитал на GitHub сотни «PoC», рабочих среди них единицы. Они работают в лабораторных условиях или на нетипичных конфигурациях. Проверенные Mandiant бьют по Apache с mod_php, но против nginx + PHP-FPM не работают. Атакующие при этом стараются. Ботнет на базе Mirai пытается заражать серверы, с китайского IP пробуют забросить веб-шелл через файл сессии. SOCRadar нашёл на открытом сервере атакующего «one-click» эксплойт под PHP 8.4.26 и Apache mod_php, собранный и проверенный в лаборатории. На реальных целях он не сработал: оператор прогнал инструмент по 123 серверам, но ни одного выполнения кода в его же логах нет. Amazon фиксировал попытку эксплуатации за четыре дня до раскрытия: кто-то получил информацию раньше времени. Компания пишет о массовой эксплуатации, хотя сама признаёт, что неясно, сработала бы хоть одна попытка. Mandiant допускает, что ограниченная эксплуатация уже могла начаться. Формулу «exploited in the wild» в отчётах сейчас стоит читать критически: похоже она означает «пытались», а не «взломали». Расслабляться при этом рано: у защитников рабочие эксплойты уже есть. — У самой CrowdStrike есть собственный эксплойт. Он стабильно работает на x86-64 и ARM, не ломается при перезапуске рабочих процессов, а на ARM-хостах, которых в облаках всё больше, обходит ASLR одними HTTP-запросами. — VulnCheck сделал эксплойт, который обходит ASLR и на x86-64, даже с рекомендованными production-настройками. Пока он доступен только клиентам компании. — Datadog тоже сообщает об обходе ASLR. Вдобавок нашелся третий баг из той же серии (CVE-2026-115560), но для него нужна настолько экзотическая конфигурация, что PHP исправит его в плановом релизе, а не срочно. Пока же советует выключить session.upload_progress. @gostev_future
-
edited 
В кибербезопасности, как в журналистике, главное — успеть первым. Неважно, с чем. Даже если новость звучит как «наших клиентов взломали». Фразу «зафиксирована успешная эксплуатация в средах клиентов» вендоры защиты обычно произносят в последнюю очередь, шёпотом и через юристов. По сути, она означает: нас купили, чтобы этого не случилось, а оно случилось. Sophos же произнёс её сам, публично и, похоже, очень торопясь успеть первым. 22 октября, 16:18 UTC. Sophos наблюдает успешную эксплуатацию PHP2Shell в средах клиентов. Апокалипсис наступил, и мы первыми сообщаем об этом миру. То, что наступил он на наших же клиентов, — детали. Да, комета падает на наш дом, зато увидели мы её раньше всех. Через пять часов, в 21:21 UTC, — исправление: «по результатам дальнейшего анализа мы корректируем эту оценку». Телеметрия видела сканирование и небольшое число неудачных попыток. Свидетельств успешной компрометации нет. То есть «успешная эксплуатация» за пять часов прошла путь от инцидента до сканирования, хотя обычно бывает наоборот. Примерно так метеослужба, торопясь первой объявить ураган, потом уточняет: при дальнейшем анализе это был ветер. Небольшой. И мимо. В том же исправлении компания признает, что её собственная Adversary Group пытается сделать рабочий эксплойт и пока не может, даже с помощью ИИ. Справедливости ради, Sophos признал ошибку публично. Но вопрос «а что, собственно, анализировали в первый раз?» остается. Отличить «нас успешно взломали» от «в нас неудачно постучали» — ровно то, ради чего клиенты платят за телеметрию. @gostev_future
-
edited 
Маркус Хатчинс (MalwareTech), тот самый, что остановил эпидемию WannaCry, пишет: Признаюсь честно: в разработке эксплойтов я середнячок. Но я знаком с достаточным количеством по-настоящему сильных эксплоитописателей, чтобы утверждать наверняка. Любой, кто заявляет, что «легко» сгенерировал рабочий эксплойт php2shell с помощью ИИ, — это либо: а) эксплойтер мирового уровня с тяжёлой формой синдрома самозванца; б) человек, который прямо сейчас смотрит на очень уверенный, но неверный ответ LLM. Я почти уверен, что второе: слишком много сгаллюцинированных ИИ эксплойтов я видел на GitHub. Атакующие тоже вовсю долбят мою сеть ханипотов «эксплойтами php2shell». Они не просто не работают, а не имеют ничего общего с тем, как устроена реальная уязвимость. Технику с прикреплённого скриншота я видел в нескольких якобы «эксплойтах php2shell», включая репозиторий на GitHub с сотней с лишним звёзд. Проблема в том, что это не php2shell и вообще не уязвимость. Это техника session poisoning («отравление сессии»). С её помощью эксплуатируют уязвимости локального включения файлов (LFI) в PHP-приложениях, а не в самом PHP. С CVE-2026-109618/CVE-2026- 109619 её роднит только одно: обе используют механизм PHP_SESSION_UPLOAD_PROGRESS.И среди рекомендаций по защите от CVE-2026-109619 есть отключение session.upload_progress.enabled. Люди скармливают LLM обрывки сведений об уязвимости. Модель цепляется за строку PHP_SESSION_UPLOAD_PROGRESS и выдаёт код session poisoning, не имеющий к CVE никакого отношения. Авторы совершенно не понимают, что делают, поэтому им хватает уверенности выложить свой «proof of concept» на GitHub и разослать по соцсетям. Так что если видите разговоры про «session poisoning + LFI», скорее всего, чья-то LLM сгаллюцинировала эксплойт по мотивам разбора Orange Tsai 2018 года про вектор атаки через локальное включение файлов. Хуже того, «исследователи безопасности» затем разбирают эти попытки эксплуатации тоже с помощью LLM. Они попадаются на те же галлюцинации и подтверждают, что идёт массовая эксплуатация. Её сейчас нет. Реальную уязвимость эксплуатировать очень сложно. Пока я не видел, чтобы кому-то удалось заставить её работать больше чем на нескольких версиях PHP с очень специфической конфигурацией. LLM — полезный инструмент в руках опытных профессионалов. Для остальных это часто просто ускоритель эффекта Даннинга–Крюгера. P.S. (мой). В этой связи очень интересно смотреть на заявления некоторых компаний о том, что они «разобрались как работают уязвимости» и сделали защиту от этого ещё до публикации патча. @gostev_future
- Older posts