РТ-Информационная безопасность
Актуальные новости, советы и обзоры технологий для защиты данных. Будьте в курсе киберугроз и научитесь эффективно защищать свои цифровые ресурсы с нами!
Наш официальный сайт — https://rt-ib.ru
Subscribers1.5K tracking since 13 Nov
Reach per post (ERR)32.0%467 avg views
Posting4.7/weeklast 8 hours ago
Reactions per 1K views49.6👍 ✍ ⭐
Машинное обучение уже стало частью информационной безопасности, но за громкими заявлениями об ИИ стоят реальные задачи, ограничения и вопросы надежности.
📢 В новом выпуске рубрики #От_Эксперта Андрей Амосов, руководитель направления машинного обучения в РТ-ИБ, расскажет о том, как ML применяется в ИБ сегодня, какие сложности возникают при создании таких решений и что необходимо учитывать, чтобы модели эффективно противостояли меняющимся киберугрозам.
Таймкоды для вашего удобства:
1️⃣ 00:10–00:34 — Какие задачи информационной безопасности сегодня невозможно представить без машинного обучения?
2️⃣ 00:38–01:03 — Какие сложности возникают при внедрении ИИ в реальные продукты информационной безопасности?
3️⃣ 01:08–01:43 — Как обеспечить надежность моделей в условиях постоянно меняющихся киберугроз?
Хотите сэкономить время на загрузке видео? Переходите в наше сообщество во ВКонтакте!
Смотрите выпуски #От_Эксперта в удобном формате и не тратьте время на ожидание загрузки.
Что происходит с данными после утечки?
Когда становится известно об очередной утечке, обычно всё сводится к одному совету:
«Смените пароль».
Но на самом деле компрометация данных — это не финал, а отправная точка. После кражи информация редко используется сразу. Чаще она проходит несколько этапов обработки, меняет владельца и в итоге становится частью новых мошеннических схем.
📢 Разбираемся, какие данные представляют ценность для злоумышленников, что происходит с ними после кражи и что делать, если ваши сведения оказались в утекшей базе.
Какие данные нужны злоумышленникам?
В первую очередь интерес представляют данные, которые позволяют идентифицировать человека или получить доступ к его аккаунтам:
📎персональные данные — ФИО, номер телефона, адрес электронной почты, адрес регистрации или проживания. Такая информация помогает сделать фишинговые сообщения максимально правдоподобными: обратиться к человеку по имени, сослаться на знакомые ему сервисы или использовать другие детали его жизни
📎документы — паспорт, СНИЛС, ИНН и другие данные. Их используют для кражи личности, оформления кредитов или прохождения процедур подтверждения личности в банках и государственных сервисах
📎учётные данные — логины, пароли и одноразовые коды двухфакторной аутентификации
📎биометрия — изображения лица, отпечатки пальцев и образцы голоса. Эти данные могут использоваться при создании дипфейков или для попыток обхода механизмов аутентификации
📎платёжная информация — реквизиты банковских карт и данные криптокошельков
Что происходит после кражи данных?
Далеко не каждая утечка сразу приводит к хищению денег. В большинстве случаев украденные данные сначала проходят несколько этапов обработки.
1️⃣ Продажа исходной базы
После взлома данные попадают на подпольные форумы и маркетплейсы в виде необработанных архивов. В них обычно содержится смесь актуальной, устаревшей и дублирующейся информации, поэтому стоимость таких баз сравнительно невысока — стартовая цена может составлять около 50 долларов.
2️⃣ Анализ и обогащение
Следующий покупатель — не обязательно мошенник. Часто это участник теневого рынка, который специализируется на обработке данных. Он проверяет актуальность логинов и паролей, ищет совпадения с другими утечками, объединяет сведения из разных источников и формирует полноценные профили пользователей.
По сути, из разрозненных записей создаётся цифровое досье, которое значительно повышает ценность украденной информации.
3️⃣ Повторная продажа
После проверки и структурирования стоимость базы возрастает, и её снова выставляют на продажу. При этом торговля ведётся не только на площадках даркнета — подобные предложения встречаются и в Telegram.
4️⃣ Подготовка новых атак
Чем больше информации собрано о человеке, тем проще провести целевую атаку. Например, злоумышленник может узнать место работы жертвы и отправить письмо от имени руководителя или получить доступ к аккаунту в социальной сети, чтобы использовать личные данные для шантажа.
Кто покупает украденные базы?
Покупателями не всегда выступают известные хакерские группировки. Чаще это участники теневого рынка, которые предпочитают оставаться вне публичного поля.
Среди них можно выделить несколько категорий:
📎перекупщики, приобретающие базы для последующей перепродажи по частям
📎конкуренты, заинтересованные в клиентской базе компании
📎мошенники и хакеры, использующие утечки для подготовки фишинговых кампаний и других целевых атак
🔐Иногда утекшую базу приобретает и сама пострадавшая организация. Это не остановит дальнейшее распространение данных, однако позволит оценить масштаб компрометации и понять, какие сведения оказались в распоряжении злоумышленников.
Продолжаем рубрику #От_Эксперта
📢 Сегодня Егор Шупик, старший специалист по защите информации, разобрал самые заметные и болезненные регуляторные изменения 2025–2026 годов в сфере ИБ.
В выпуске эксперт объяснил, что изменилось в принятых нормативных документах, какие моменты вызвали больше всего вопросов у специалистов и на что важно обратить внимание при работе с новыми требованиями.
❗️Среди ключевых тем — изменения в 127 приказе Правительства РФ и 117 приказе ФСТЭК.
🐻 Инсайт от команды РТ-ИБ:
чтобы смотреть видео без задержки — переходите на нашу страницу во ВКонтакте.
Осторожно: поддельные репозитории на GitHub
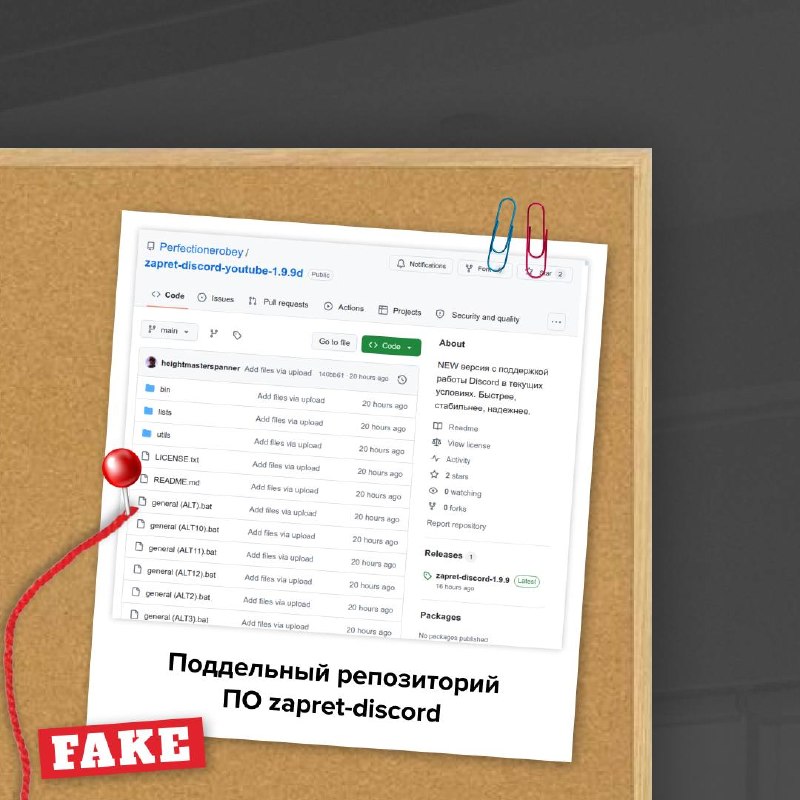
📢 В ходе мониторинга команда RT Protect обнаружила поддельный репозиторий zapret-discord, который маскировался под легитимный проект.
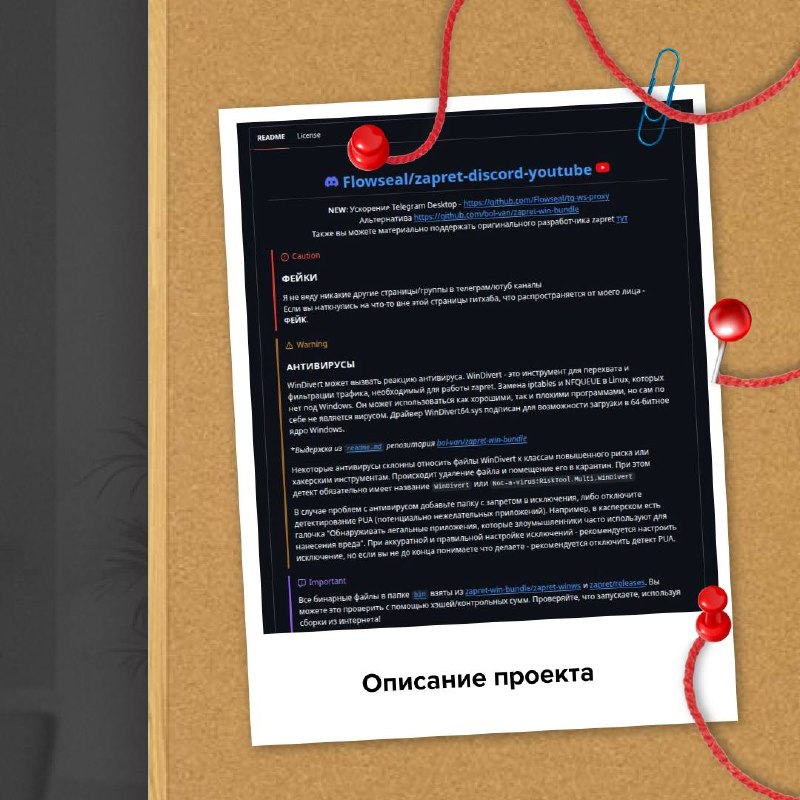
На первый взгляд репозиторий неотличим от оригинального инструмента:
📎описание проекта совпадает с исходным
📎присутствуют привычные исполняемые файлы и скрипты
📎структура репозитория не вызывает подозрений
Однако анализ релиза показал, что вместо ожидаемого ПО он содержит вредоносное ПО класса Dropper.
При этом основной .bat-файл был изменен и содержал всего одну строку:
start "" "DiscordFix.exe"
Даже браузер при попытке скачать релиз через веб-интерфейс GitHub предупреждал, что файл является вредоносным.
Что происходит после запуска?
После запуска DiscordFix.exe дроппер последовательно загружает и запускает несколько вредоносных модулей. Для усложнения обнаружения они маскируются под легитимные системные файлы Windows, например:
C:\Temp\svchost.exe
Как специалисты РТ-ИБ предотвратили угрозу?
Решение RT Protect EDR успешно обнаружило вредоносные модули, запущенные дроппером, после чего аналитики оперативно заблокировали их работу. Это позволило остановить дальнейшее выполнение и распространение вредоносного ПО.
🐻 Буран, киберследователь:
Будьте внимательны и не скачивайте ПО из непроверенных репозиториев GitHub!
Поддельный репозиторий:
Отправьте жалобу на репозиторий, чтобы ускорить его блокировку.
[https://github.com/Perfectionerobey/zapret-discord-youtube-1.9.9d]
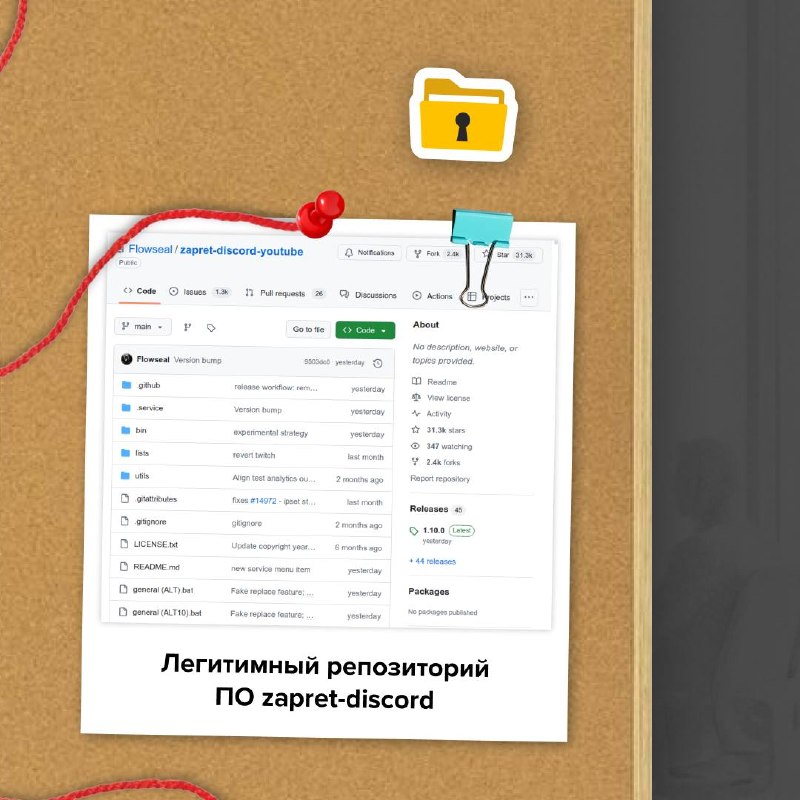
Оригинальный репозиторий:
[https://github.com/flowseal/zapret-discord-youtube]
Вы уже 15 часов без перерыва строите защиту объектов КИИ, устанавливаете уровни безопасности и развиваете свою инфраструктуру. Время за пределами системы перестало иметь значение. Синхронизация с реальностью нарушена.
Система фиксирует потерю связи с игроком и выполняет принудительное перемещение.
Координаты новой локации неизвестны. Следующий ход не определён. Бросайте кубик в комментариях, чтобы узнать, куда вас перенесла система.
СИСТЕМА УВЕДОМЛЯЕТ:
Время в игре: 15 часов 00 минут.
Зафиксирован разрыв контакта с реальность. Вход в новую локацию произведен.
Актуальный таймер: 00:00:00.
ЗАПУЩЕН ПРОТОКОЛ ВЫБОРА.
Введите эмодзи кубика в комментариях.
Сопоставьте выпавшее значение с номером карточки.
Перемещение осуществляется.
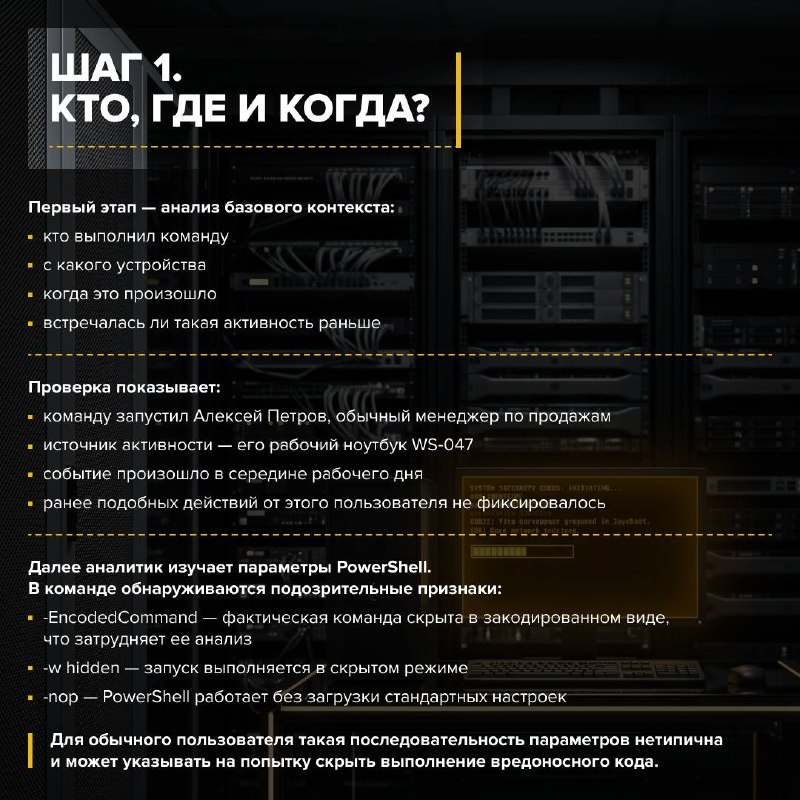
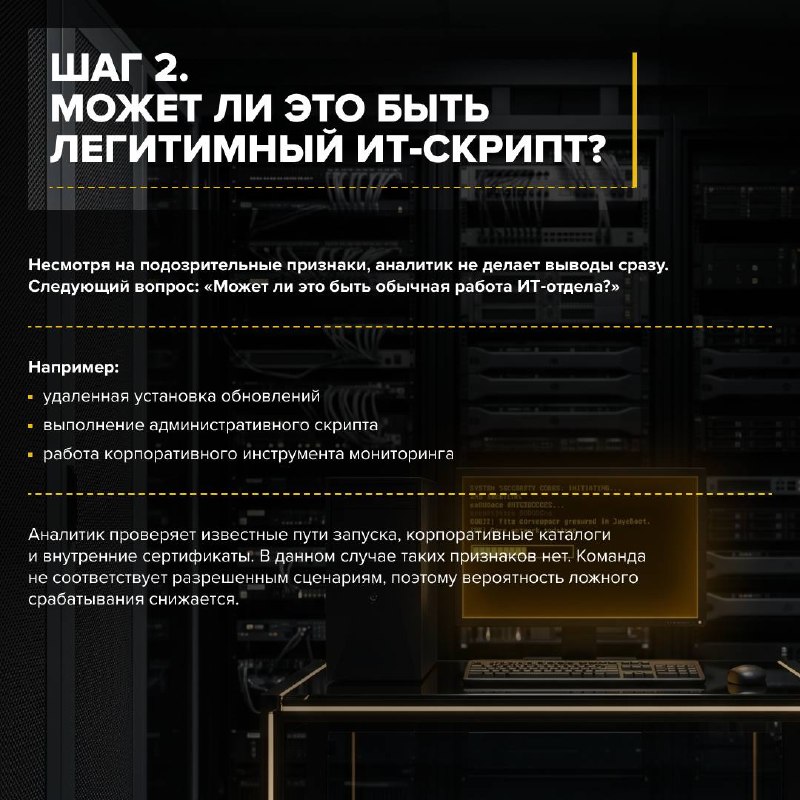
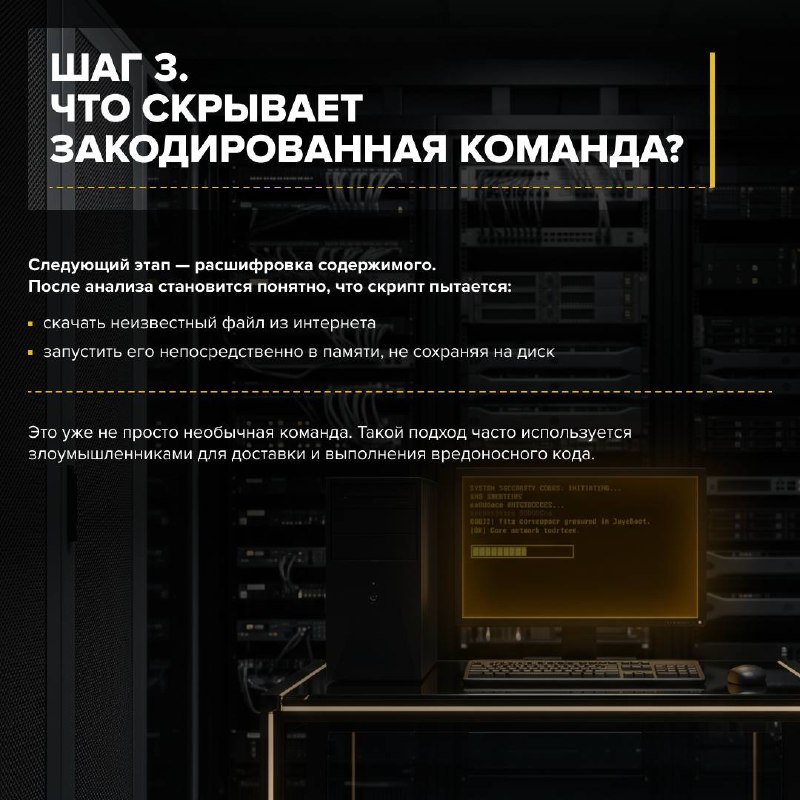
— Если SOC получает 10 000 событий в день, кто гарантирует, что среди них не потеряется реальная атака?
По данным Ponemon Institute, средний центр мониторинга информационной безопасности получает около 10 000 событий в сутки. Большая часть из них — ложные срабатывания: легитимный сканер уязвимостей, который выглядит как разведка, пользователь, несколько раз ошибившийся при вводе пароля, или некорректно настроенное правило детектирования.
📢 Именно поэтому одна из ключевых задач первой линии SOC — быстро определить, какие события можно закрыть, а какие требуют немедленного реагирования.
Что такое триаж?
Триаж в кибербезопасности — это первичная сортировка событий и инцидентов. Аналитик оценивает поступивший алерт и определяет его природу:
📎ложное срабатывание
📎штатная активность
📎подозрительное поведение
📎реальная атака, требующая дальнейшего расследования
🧑🎓 Ян, аналитик первой линии:
Без триажа команда безопасности быстро сталкивается с перегрузкой уведомлениями.
Основные задачи триажа:
⚙️ Фильтрация шума — исключение дублирующихся событий, тестовых срабатываний, устаревших правил обнаружения и подтвежденных ложных срабатываний.
⚙️ Выявление критических угроз — обнаружение случаев заражения, компрометации учетных записей, действий злоумышленника внутри сети или попыток несанкционированной передачи данных.
⚙️ Сбор контекста — определение пользователя, устройства, уровня привилегий, активных процессов и связанных событий.
⚙️ Расстановка приоритетов — определение уровня важности инцидентов и выделение тех случаев, которые требуют немедленного реагирования, от событий, которые могут быть рассмотрены позже.
🧑🎓 Ян, аналитик первой линии:
На практике первичная оценка занимает несколько минут. Полноценное расследование может длиться часами или даже днями, но именно на этапе триажа принимается первое критически важное решение.
Особого внимания требуют события, связанные с:
📎доменными учетными записями
📎серверами с важными базами данных
📎рабочими станциями администраторов
📎подозрительной активностью в облачной инфраструктуре
Для чего нужен триаж?
Главная задача триажа — ответить всего на три вопроса:
1️⃣ Это реальный инцидент или ложное срабатывание?
2️⃣ Смог ли злоумышленник закрепиться в системе?
3️⃣ Какие действия необходимо выполнить прямо сейчас, чтобы остановить развитие атаки?
В нашем примере ответы следующие:
1️⃣ Это реальная угроза.
2️⃣ Злоумышленник закрепился через Планировщик задач.
3️⃣ Необходимо изолировать устройство и начать расследование.
Частые ошибки при триаже
Триаж теряет эффективность, если аналитик оценивает событие без контекста. Недостаточно увидеть один подозрительный файл или хэш. Важно понять:
📎откуда появился объект
📎кто его запустил
📎что происходило до и после события
📎какие системы могли быть затронуты
Чек-лист ошибок:
1️⃣ Доверять только названию правила — высокий уровень критичности не всегда означает реальную угрозу.
2️⃣ Игнорировать особенности актива — одинаковый алерт на тестовом сервере и контроллере домена имеет совершенно разные последствия.
3️⃣ Не учитывать связанные события — один сигнал редко показывает полную картину.
4️⃣ Копить необработанные алерты — среди старых уведомлений легко потерять новую атаку.
5️⃣ Не фиксировать результаты анализа — без заметок команда будет повторно разбирать уже известные случаи.
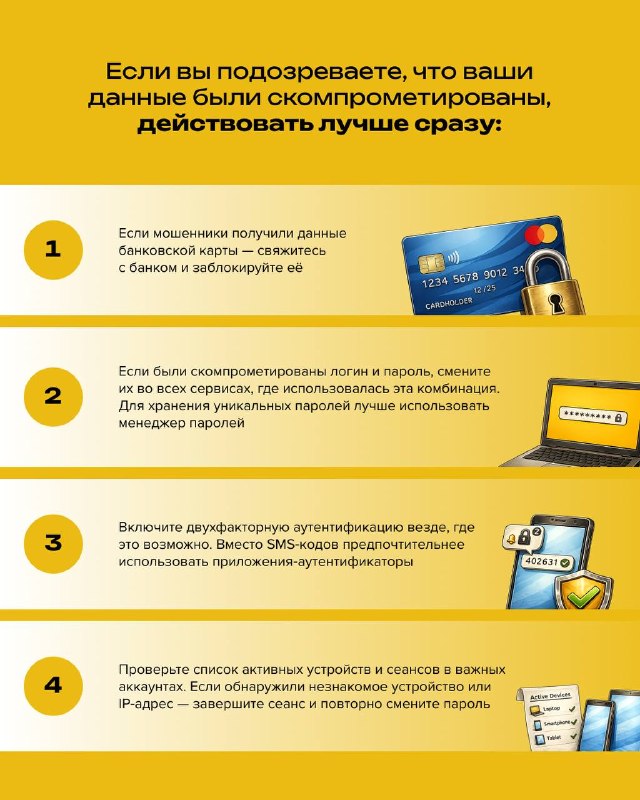
— Мои данные утекли — что теперь?
Обычно этот вопрос возникает после первых тревожных сигналов: письма о сбросе пароля, звонка «из службы безопасности банка» или уведомления о входе в аккаунт с неизвестного устройства.
В такой ситуации легко растеряться. Но именно в первые часы после обнаружения утечки можно существенно снизить риск компрометации аккаунтов и финансовых потерь.
📢 В посте ниже рассказали о том, как понять, что ваши данные могли попасть в утечку, где это проверить и какие действия необходимо предпринять в первую очередь.
От чего зависит риск?
Чаще всего причиной утечек становятся скомпрометированные аккаунты сотрудников, уязвимые веб‑формы, открытые хранилища данных и фишинговые атаки.
Последствия определяются не масштабом утечки, а тем, какие именно данные оказались в базе:
📎Электронная почта и номер телефона повышают риск таргетированного фишинга и других атак с использованием социальной инженерии.
📎Логины, хэши паролей и токены могут использоваться для получения доступа к учётным записям.
📎Платёжные данные и документы — наиболее чувствительная категория. Их компрометация повышает риск мошеннических операций, оформления кредитов на чужое имя, захвата номера телефона и других схем злоупотребления.
Как понять, что ваши данные могли утечь?
Иногда об инциденте сообщает скомпрометированная компания или новостные группы. Но чаще первые признаки появляются раньше официального уведомления. Стоит обратить внимание, если:
👾 резко увеличилось количество спама
👾 начали приходить письма о смене пароля, которые вы не запрашивали
👾 появились уведомления о входах с новых устройств или из других стран
👾 участились подозрительные звонки и сообщения
Один подобный случай ещё не означает утечку. Но регулярные уведомления о попытках входа, изменении настроек безопасности или блокировках аккаунта — серьёзный повод проверить безопасность своих данных.
Где проверить свои данные?
Проверку лучше начинать с электронной почты и номера телефона — именно они чаще всего встречаются в известных базах утечек. Для этого можно использовать:
1️⃣ публичные сервисы мониторинга, которые позволяют проверить, фигурировали ли ваши данные в известных инцидентах
2️⃣ финансовый мониторинг и кредитную историю, если существует риск компрометации документов или платёжных данных
3️⃣ сервис НКЦКИ «Утекли ли Ваши данные? Проверьте!», который позволяет проверить наличие логинов, адресов электронной почты и номеров телефонов пользователей России в известных утечках.
Важно: никогда не вводите действующий пароль на сторонних сайтах, предлагающих проверить его компрометацию. Надёжные сервисы используют механизмы проверки, не требующие передачи самого пароля, например сверку по частичному хэшу.
Как снизить последствия утечек?
Полностью исключить вероятность утечки невозможно. Но можно заранее минимизировать её последствия. Для этого достаточно соблюдать несколько базовых правил:
📎использовать менеджер паролей и уникальные пароли для каждого сервиса
📎переходить на passkeys и аппаратные ключи FIDO2 там, где это поддерживается
📎использовать отдельные адреса электронной почты или алиасы для регистраций
📎защитить номер телефона от несанкционированного перевыпуска SIM‑карты
📎минимизировать цифровой след: удалять неиспользуемые аккаунты, приложения и лишнюю публичную информацию
📎регулярно проводить аудит учётных записей и отключать ненужные доступы
repost
«Приготовьтесь устаревать»
Так начинается новый выпуск RTable. И, пожалуй, это лучшая подводка к разговору о философии, кибербезопасности и искусственном интеллекте.
✖️Почему философия сегодня становится практическим инструментом для специалистов по информационной безопасности?
✖️Можно ли автоматизировать мышление?
✖️К чему приводят сомнения?
✖️И что останется нашим конкурентным преимуществом, если ИИ научится делать почти всё?
🎤Именно об этом — новый выпуск подкаста RTable «Философия недоверия: что кибербезопасность и философия знают друг о друге», который мы записали на конференции «РосИнфоБез» вместе с Александрой Танюшиной — кандидатом философских наук, преподавателем и ассистентом кафедры истории и теории мировой культуры философского факультета МГУ имени М. В. Ломоносова.
Смотрите RTable №4 на следующих площадках:
📺 VK Video
📺 Rutube
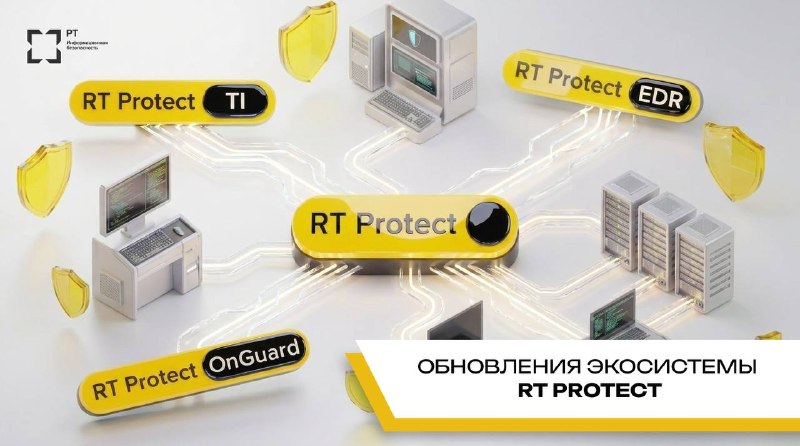
Обновления экосистемы RT Protect
📢 Собрали главные новости за последнее время — рассказываем, что изменилось и какие возможности стали доступны.
1️⃣ RT Protect EDR 4.0
В новой версии EDR появились новые механизмы активного реагирования, технология восстановления файлов и реестра, инструменты глубокого расследования прямо с хоста, а также заметно выросли производительность и устойчивость агента.
❗️Важно для российского рынка: RT Protect EDR 4.0 уже проходит сертификацию во ФСТЭК России по обновлённым требованиям к средствам класса EDR.
2️⃣ RT Protect TI 3.4.0
В новой версии платформы реализовали интеграцию ИИ-помощника, который помогает находить и анализировать артефакты, угрозы и уязвимости, упростить администрирование и аудит платформы.
Также улучшили аналитическую модель данных, добавили новые сущности «Вредоносное ПО» и «Инструменты», реализовали поддержку баз GeoIP, добавили визуальную матрицу MITRE ATT&CK и изменили интерфейс создания наборов распространяемой аналитики.
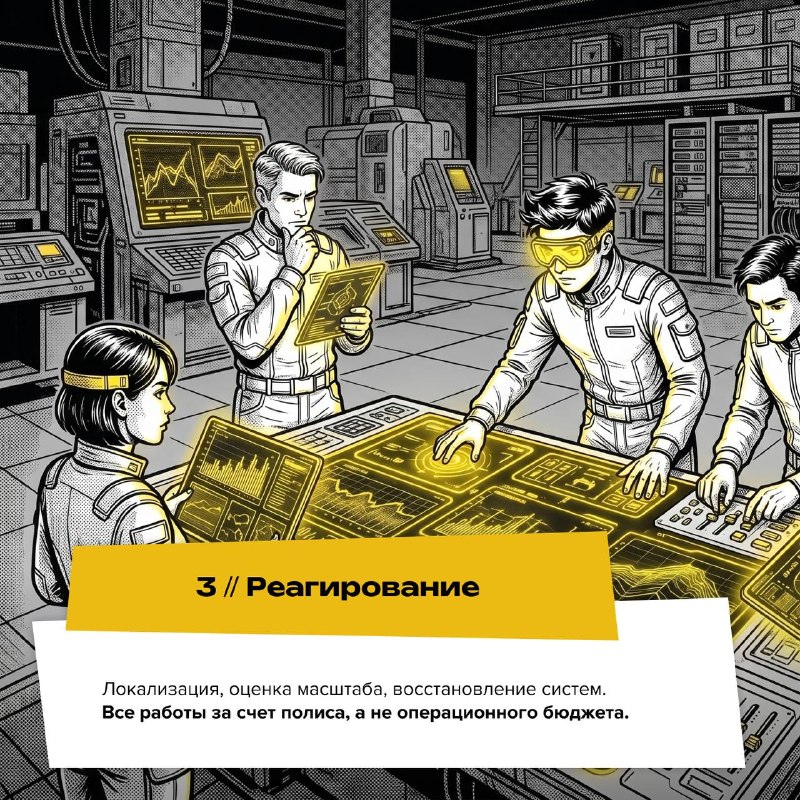
3️⃣ RT Protect OnGuard
Представили новое решение киберстрахования совместно с «АльфаСтрахованием».
RT Protect OnGuard помогает бизнесу снизить финансовые последствия киберинцидентов: полис покрывает прямые и косвенные потери, связанные с атаками, и помогает быстрее восстановить работу после инцидента.
😀😀😀😀😀
Хотите первыми узнавать о новых релизах, обновлениях продуктов и предстоящих мероприятиях? Подписывайтесь на нашу рассылку!
📎А еще мы продолжаем обживать альтернативные цифровые площадки — присоединяйтесь к нам во «ВКонтакте».
Как искусственный интеллект меняет SOC‑центры?
Искусственный интеллект уже становится стандартом для современных центров мониторинга кибербезопасности. По данным РБК, практически все организации, которые планируют создавать SOC, рассматривают внедрение искусственного интеллекта:
📎67 % опрошенных считают, что будут использовать искусственный интеллект;
📎32 % уверены в том, что ИИ станет неотъемлемой частью процессов.
📢 В посте ниже команда РТ‑ИБ разобрала, как изменилась роль первой линии SOC под влиянием искусственного интеллекта, почему традиционная модель обработки алертов перестаёт справляться с нагрузкой и каким становится новый формат работы аналитиков.
🎨🎨🎨 От кого: Ян, маскот
🎨🎨🎨 Кому: Любимым
🎨🎨🎨 подписчикам
Традиционный SOC
Аналитики первой линии выполняют три ключевые задачи:
1️⃣ проводят первичный анализ: верифицируют и фильтруют события из SIEM
2️⃣ обогащают инциденты контекстом: проверяют репутацию файлов, анализируют активность учётных записей и другие данные
3️⃣ принимают решение — закрыть тикет как ложное срабатывание или передать его специалистам L2/L3
Но с ростом инфраструктур эта модель перестала справляться. Количество событий растёт быстрее, чем человек успевает их анализировать.
Возникает Alert Fatigue: постоянный поток уведомлений снижает внимательность аналитиков и превращает их работу в бесконечное закрытие тикетов.
Последствия очевидны:
📎выгорание сотрудников
📎высокая текучесть кадров
📎невозможность масштабировать безопасность только за счёт найма новых специалистов.
Современный SOC
Сегодня AI берёт на себя рутинные операции, меняя роль аналитика. Вместо механической обработки событий он управляет автоматизированной системой и контролирует её работу.
Новая модель выглядит так:
1️⃣ Автоматизация рутины
AI берёт на себя часть повторяющихся операций. Он группирует события, выполняет поиск похожих случаев, подготавливает описание, рекомендации и черновик действий.
2️⃣ Поддержка расследований
В сложных инцидентах AI помогает быстрее собрать факты, проверить гипотезы и найти связи в большом объёме исторических данных.
3️⃣ Роль аналитика
Аналитик контролирует работу AI, проверяет выводы и принимает финальные решения там, где ошибка будет критична.
AI не заменяет аналитика первой линии — он освобождает его от рутинной работы.
Вместо обработки тысяч однотипных уведомлений специалист сосредотачивается на контроле автоматизации, проверке рекомендаций и принятии решений там, где по‑прежнему необходим человек.
#От_Эксперта
Технологии меняются быстрее, чем успевают появляться новые требования к их защите.
ИИ, облачные сервисы, технологии контейнеризации — сегодня это уже часть реальной ИТ-инфраструктуры. Но вместе с новыми возможностями появляются и новые риски.
Что стоит за масштабной трансформацией законодательства в сфере ИБ и почему регуляторы пересматривают подходы к защите систем?
📢 На этот вопрос отвечает Егор Шупик, старший специалист по защите информации:
«Сложно не согласиться, что сейчас мы переживаем один из самых масштабных периодов изменений в регуляторике ИБ.
Во‑первых, заметно меняется подход регулятора. Если раньше технические и особенно организационные меры часто воспринимались как что‑то, что можно «сделать один раз и забыть», то новые НПА задают совершенно другой вектор: защита информации становится постоянным и регулярно совершенствующимся процессом.
Во‑вторых, в НПА вносят технологии, которых раньше там просто не было, — такие как ИИ, облака, контейнеры. Они всё активнее используются при проектировании и эксплуатации информационных систем, а это создаёт необходимость разработки требований к их защите.
В‑третьих, те же технологии работают не только на пользу обороны, но и на пользу атаки. Инструменты злоумышленников становятся умнее и доступнее, и регулятор вынужден отвечать ужесточением и детализацией требований».
Команда РТ-ИБ продолжает искать новые способы взглянуть на сложные технологии: мы уже показывали, как могли бы выглядеть кибератаки в реальной жизни, представляли экосистему в виде мегаполиса и оживляли продукты, превращая их в людей.
Но мы решили не останавливаться — и на этот раз представляем решения в виде пушистых защитников.
У каждого продукта свой характер и своя роль в защите:
📎кто‑то внимательно следит за происходящим и замечает подозрительную активность
📎кто‑то заранее предупреждает об угрозах
📎кто‑то помогает восстановиться после кибератаки
📎кто‑то стоит на страже, не позволяя шифровальщикам нарушить работу компании
📢 Как думаете, какой пушистый защитник пригодился бы вашей компании больше всего?
RT Protect OnGuard: киберстрахование нового поколения
[Финансовая защита от остаточного киберриска]
На отраслевой конференции «РосИнфоБез» наши специалисты рассказали участникам о новом инструменте управления киберрисками — теперь пришло время познакомить с ним уважаемых подписчиков Telegram-канала.
RT Protect OnGuard — совместный проект РТ-ИБ и «АльфаСтрахования», который обеспечивает финансовую защиту бизнеса от последствий киберинцидентов. Полис покрывает прямые и косвенные потери, возникающие в результате атак, помогая компаниям снизить финансовый ущерб и быстрее восстановить нормальную работу.
Что покрывает полис?
1️⃣ Расходы на расследование
Работа экспертов РТ-ИБ по локализации, расследованию и устранению последствий
2️⃣ Ответственность перед третьими лицами
Возмещение ущерба клиентам и партнёрам, чьи данные пострадали
3️⃣ Юридические расходы
Сопровождение взаимодействия с регуляторами, правоохранительными органами, контрагентами
4️⃣ Простой бизнеса
Компенсация упущенной выгоды от вынужденной остановки операционной деятельности
5️⃣ Восстановление систем
Затраты на восстановление инфраструктуры, ПО и данных из резервных копий
6️⃣ Кризисные коммуникации
Расходы на PR-сопровождение, работу с медиа, защиту репутации
Отличия RT Protect OnGuard от классической киберстраховки
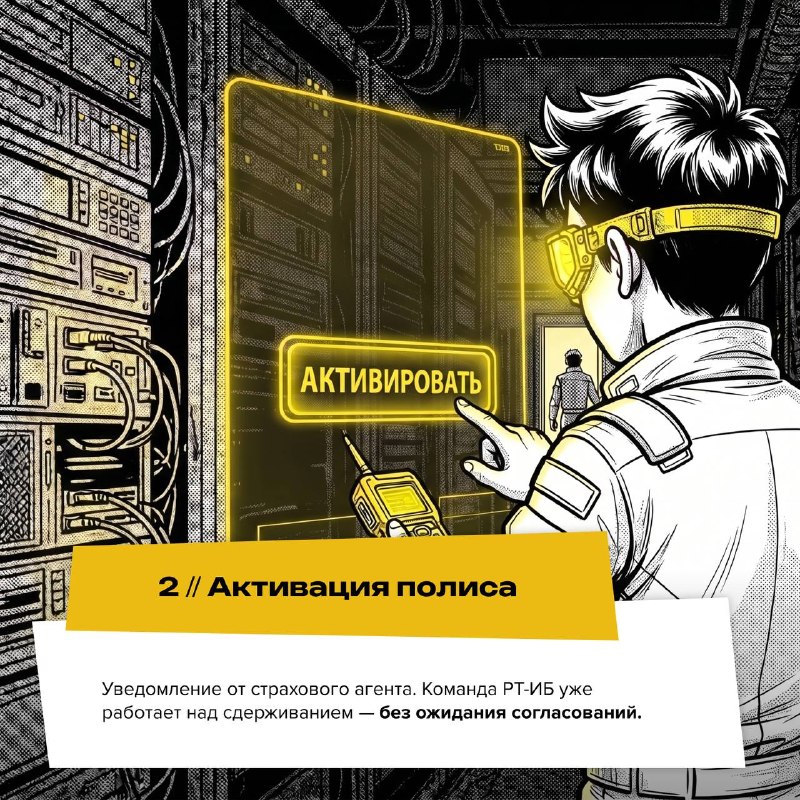
Киберстрахование долго оставалось внешним инструментом, включающимся уже после инцидента и требующим отдельного процесса доказательства, оценки ущерба и согласований.
RT Protect OnGuard меняет эту модель: страхование становится частью единого технологического контура кибербезопасности и работает в связке с обнаружением и реагированием на атаки в реальном времени.
Киберстраховка прошлого поколения
📎Клиент сам доказывает страховщику факт атаки
📎Назначается независимая экспертиза — недели работы
📎Споры по сумме ущерба и условиям полиса
📎Выплата может затянуться на месяцы
RT Protect OnGuard
📎Факт атаки фиксируется EDR/SOC в реальном времени
📎Экспертизу проводит команда РТ-ИБ
📎Единое окно для реагирования и страховой выплаты
📎Нет споров о признании страхового случая
😀😀😀😀😀
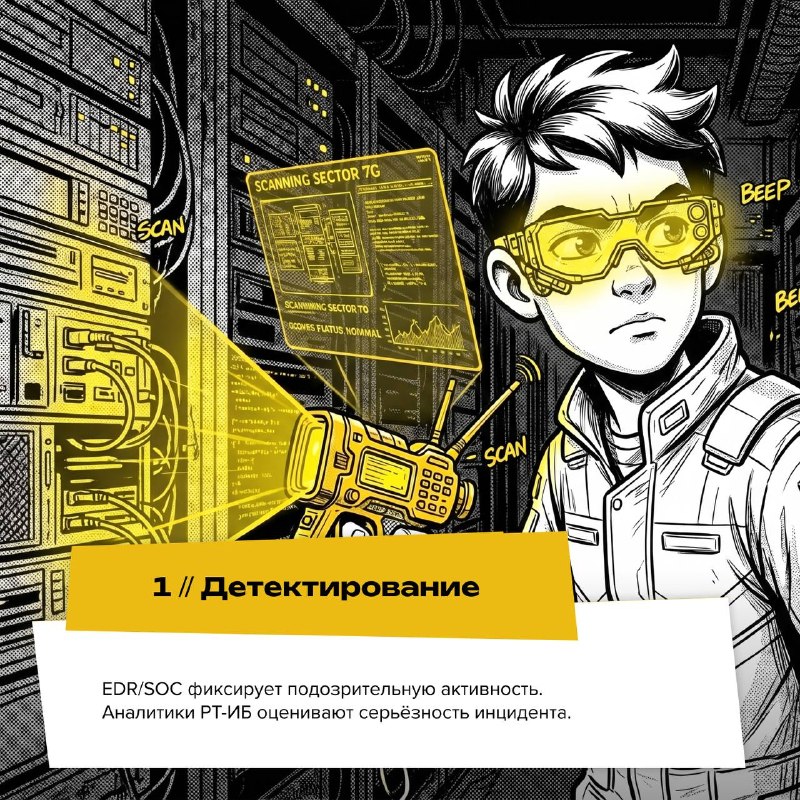
В карточках выше показали, как работает решение в момент инцидента и почему больше не нужно выбирать между технологиями защиты и гарантией страховки.
С Днем киберспорта!
Киберспорт прошел путь от первых любительских соревнований до полноценной индустрии с профессиональными командами, крупными турнирами и миллионами зрителей по всему миру.
За это время изменилось многое: вырос уровень подготовки игроков, появились тренеры и аналитики, а сами соревнования стали проверкой не только скорости реакции, но и умения работать с информацией, строить стратегии и принимать решения в условиях давления.
📢 Сегодня команда РТ‑ИБ поздравляет всех, кто связан с киберспортом: игроков, тренеров, аналитиков и команды.
🧑🎓 А нашим подписчикам желаем надежной команды, холодной головы и умения выбрать правильный момент для действия.
Как хакеры обманывают ИИ и заставляют работать на себя
📢 По данным независимой международной научной группы ООН по искусственному интеллекту, более 1 млрд человек по всему миру используют диалоговые системы искусственного интеллекта.
Они отвечают клиентам, помогают сотрудникам искать информацию, работают с документами и автоматизируют рутинные задачи.
👾 Но вместе с новыми возможностями появляются и новые способы атак.
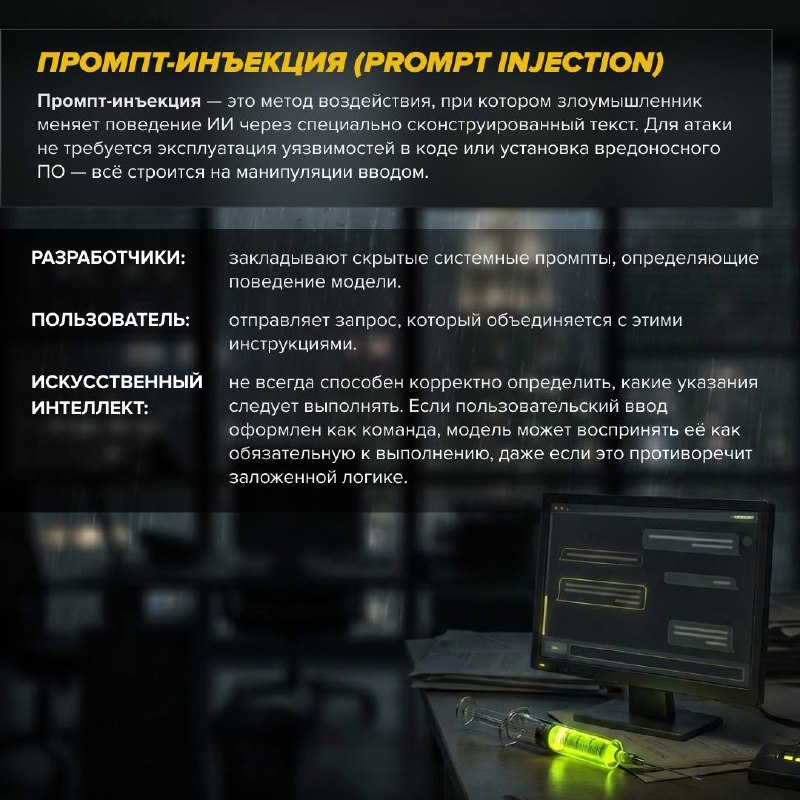
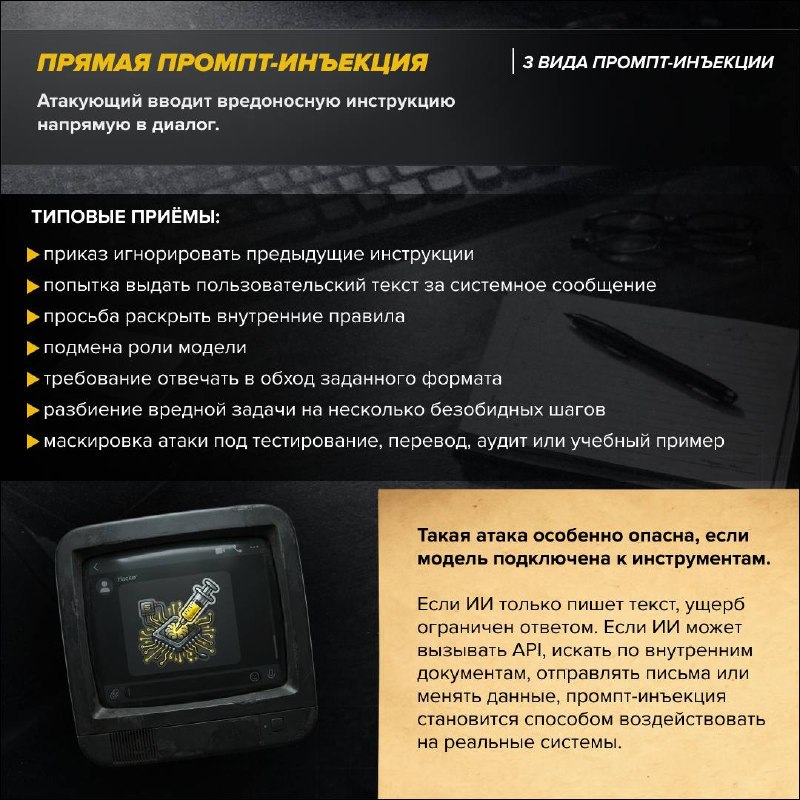
Злоумышленникам достаточно правильно сформулировать запрос, чтобы повлиять на поведение модели, получить доступ к данным или обойти встроенные ограничения.
Рекомендации по защите ИИ-систем — в карточках выше.
repost
💥 Мы снова в эфире
После небольшой паузы возвращаемся к съемкам моего авторского подкаста RTable.
На конференции «РосИнфоБез» удалось записать сразу несколько интересных разговоров с людьми, которые не просто следят за развитием технологий, а сами меняют индустрию.
И сегодня — выпуск №3:
«Философ, агент и безопасник: кто управляет ИИ-трансформацией»
🎤Гость — Игорь Никитин, Founder WMT AI.
Поговорили не про очередные «10 промптов для ChatGPT», а про то, что действительно происходит в компаниях, когда начинается внедрение ИИ.
Обсудили:
✖️можно ли доверить коммуникацию с людьми ИИ-агенту;
✖️что вообще останется от понятия «компания» в эпоху искусственного интеллекта;
✖️как находить инновационные идеи в бесконечном потоке информации;
✖️кто должен контролировать AGI и возможно ли договориться с полноценным цифровым интеллектом.
Выпуск уже доступен:
📺 VK Video
📺 Rutube
Регламент для регламента: использование ИИ
[серия 2: шаги к безопасности]
В прошлом материале мы разобрали, где искусственный интеллект вредит процессам и какие риски несёт его бесконтрольное использование.
Настало время перейти от теории к практике
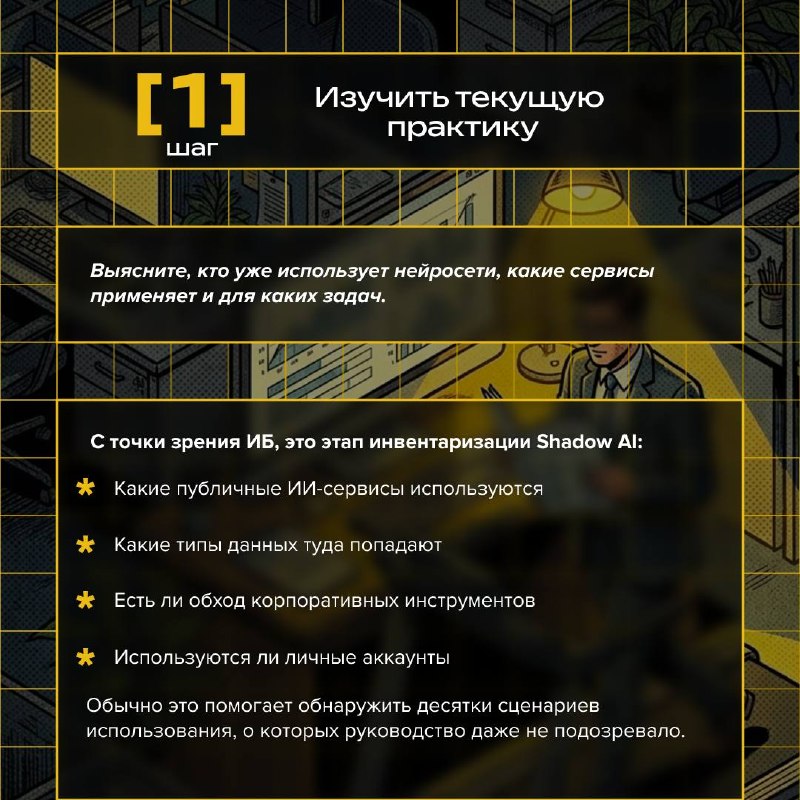
📢 В карточках выше — разбор шагов по созданию регламента. Сохраняйте, делитесь с коллегами и предотвращайте угрозы до того, как они нанесут ущерб бизнесу.
Регламент для регламента: использование ИИ
[серия 1: риски]
📎Маркетолог готовит презентацию через нейросеть.
📎HR использует ИИ для анализа резюме.
📎Инженер просит чат-бота структурировать документацию.
Для многих компаний это обычный рабочий день.
По данным опроса, проведённого в преддверии Петербургского международного экономического форума, 46% работодателей уже внедрили искусственный интеллект в рабочие процессы. При этом 16% используют его активно, а ещё 30% — точечно для отдельных задач.
Наиболее активно ИИ внедряют крупные компании с численностью более 250 сотрудников — там уровень использования превышает 50%. В малом бизнесе этот показатель составляет 35%.
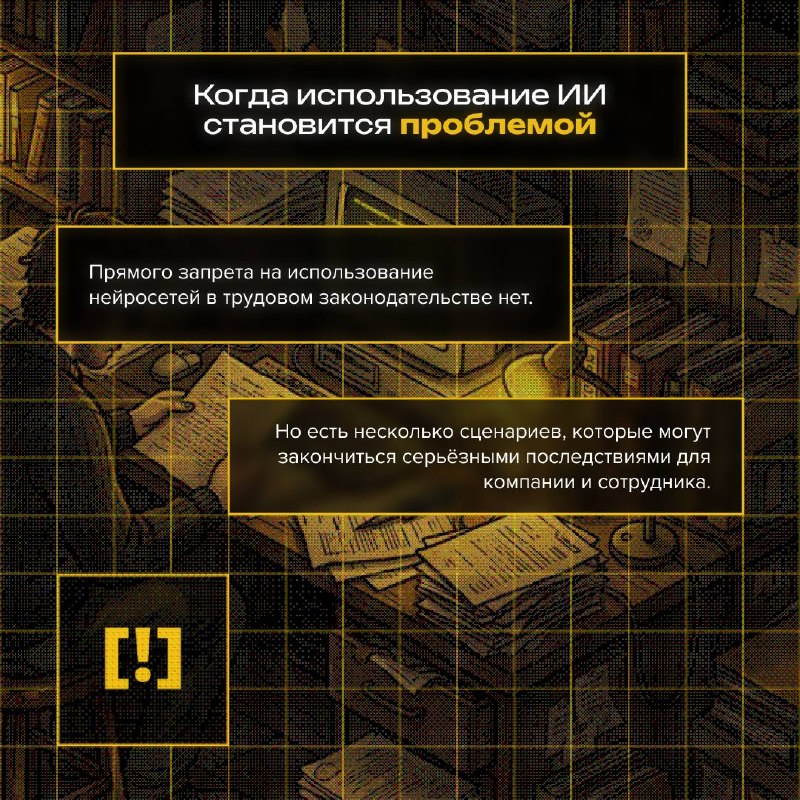
Проблема в том, что технологии появляются в рабочих процессах быстрее, чем правила их использования.
📢 В карточках выше рассказали, что стоит в них включить и как подойти к внедрению регламентов без лишней бюрократии.
edited
RT Protect TI 3.4.0
[от данных к защите]
Команда РТ-ИБ продолжает делиться обновлениями продуктовой линейки!
На прошлой неделе мы рассказали о масштабном релизе RT Protect EDR 4.0, а сегодня переходим к следующему шагу и новому обновлению в экосистеме — RT Protect TI 3.4.0.
Что изменилось в новой версии?
📎Реализована интеграция ИИ-помощника в платформе: агент поможет найти и проанализировать артефакты, угрозы и уязвимости, упростит администрирование и аудит платформы.
📎Улучшена аналитическая модель данных: добавлены сущности "Вредоносное ПО" и "Инструменты", что позволяет моментально определять еще больше деталей выявленной активности.
📎Реализована поддержка баз данных GeoIP: загрузка баз из файлов и фидов, потоковое обогащение IP-адресов информацией о стране и ASN.
📎Добавлена визуальная матрица MITRE ATT&CK с возможностью просмотра тактик и техник.
📎Интерфейс создания наборов распространяемой аналитики изменён с модального окна на отдельный экран для большего удобства.
📢 Подключайтесь к решениям RT Protect, тестируйте новые возможности и оставайтесь на шаг впереди угроз!
LotL: атака без вредоносного ПО
Злоумышленник уже несколько недель перемещается по вашей сети.
Но в инфраструктуре нет вредоносного ПО, антивирус не видит угрозу, SIEM не подняло тревогу, а действия выглядят как обычная работа легитимных инструментов.
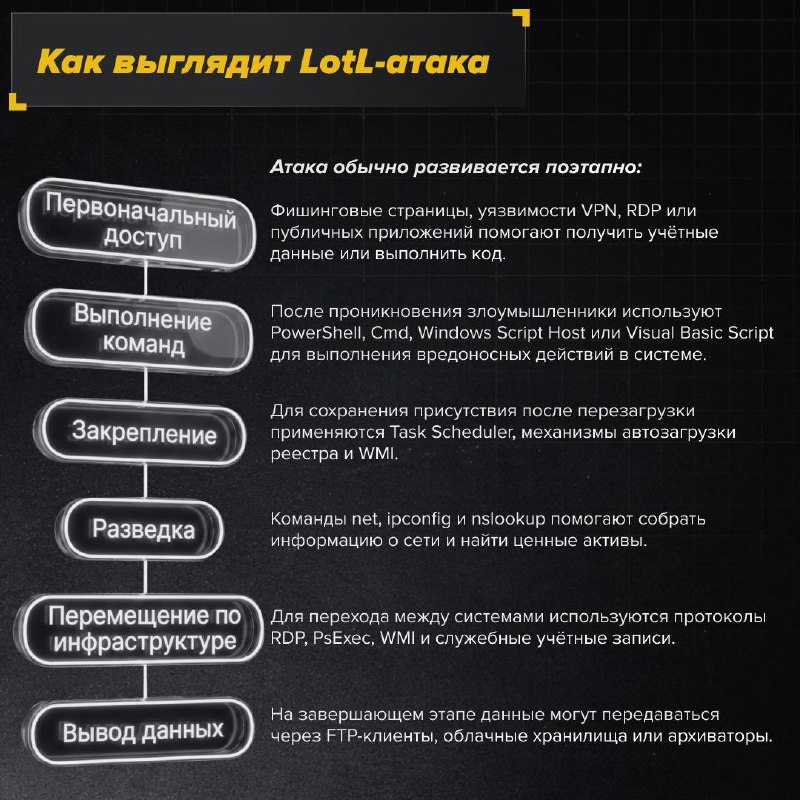
Именно так работает Living off the land — тип атаки, при котором хакеры используют инструменты и функции, уже присутствующие в системе.
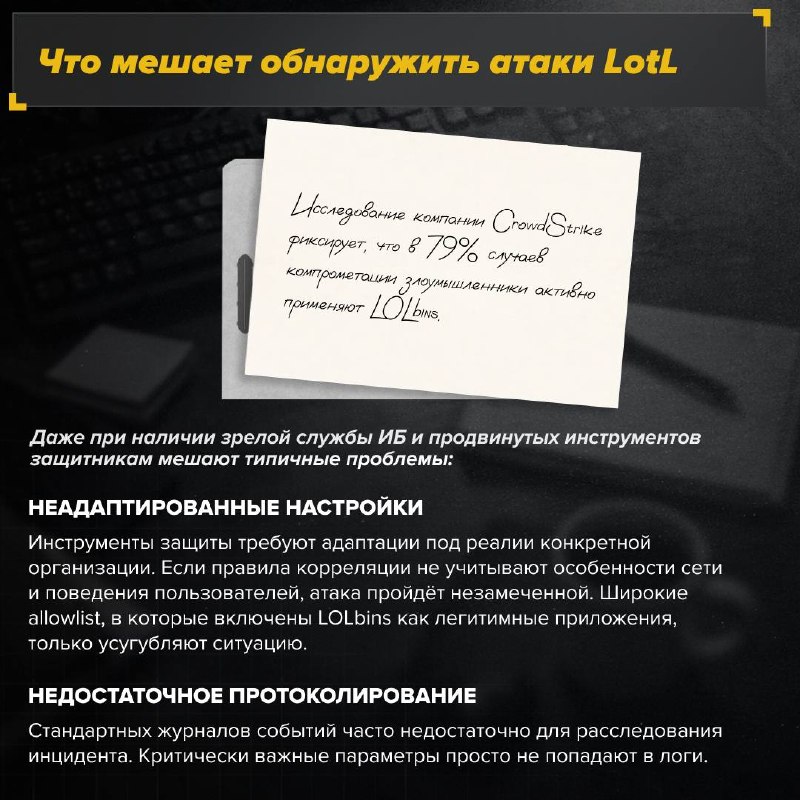
📢 В карточках разобрали, почему такие атаки сложно обнаружить, как они развиваются и что с этим делать.