РТ-Информационная безопасность
Актуальные новости, советы и обзоры технологий для защиты данных. Будьте в курсе киберугроз и научитесь эффективно защищать свои цифровые ресурсы с нами!
Наш официальный сайт — https://rt-ib.ru
Subscribers1.5K +0 24h
Reach per post (ERR)32.0%467 avg views
Posting4.7/weeklast 10 hours ago
Reactions per 1K views49.5👍 ✍ ⭐
repost
🛡РосИнфоБез 2026: «Без прошлого нет будущего»
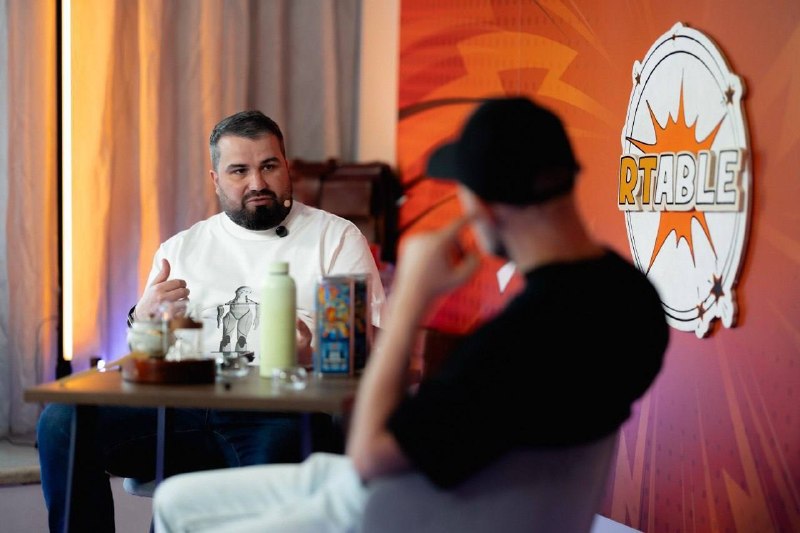
600+ участников, десятки часов живого общения, обмен экспертизой, который невозможно воспроизвести в формате онлайн — всё это теперь часть истории отрасли.
Самые яркие моменты конференции — в ролике выше👆
Ищите себя на кадрах, делитесь с коллегами и до встречи в 2027 году!
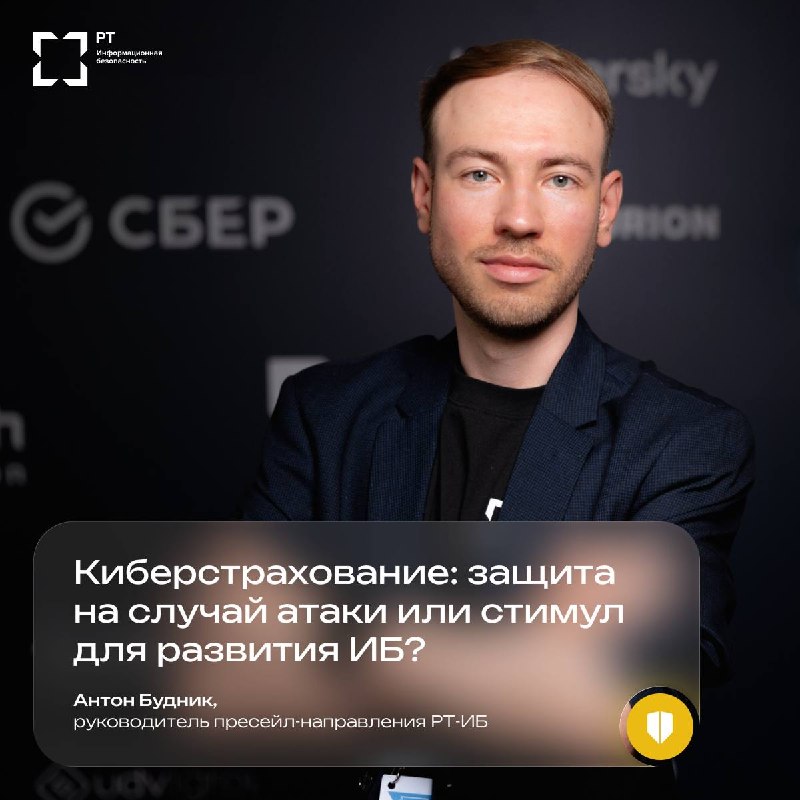
Киберстрахование: защита на случай атаки или стимул для развития ИБ?
📢 Антон Будник, руководитель пресейл-направления РТ-ИБ, дал комментарий для CISOCLUB о росте спроса на киберстрахование среди российских компаний и рассказал, как меняется подход бизнеса к управлению киберрисками.
По мнению эксперта, увеличение интереса компаний к страхованию киберрисков говорит о более зрелом отношении бизнеса к вопросам информационной безопасности.
Организации всё чаще понимают, что полностью исключить киберугрозы невозможно, поэтому делают ставку на системное управление рисками.
Отдельное внимание эксперт уделил киберандеррайтингу. Сегодня для получения страхового покрытия компаниям всё чаще необходимо подтверждать уровень зрелости процессов и состояние ИБ-инфраструктуры, включая наличие базовых механизмов защиты:
📎EDR для обнаружения и реагирования на угрозы
📎сегментация сети
📎многофакторная аутентификация (MFA)
📎регулярное резервное копирование с проверкой восстановления
📎актуальный патч-менеджмент
«Фактически это внешний аудит, который мотивирует выстраивать гигиену ИБ».
В рамках комментария Антон отметил перспективность совместных решений страховщиков и ИБ-вендоров, которые помогают ускорить реагирование на инциденты и сделать процесс урегулирования прозрачным:
«Такая модель позволяет оптимизировать затраты и оперативно работать по реагированию и страховым выплатам через единое окно без споров о признании страхового случая».
🔥Подробнее — в материале CISOCLUB.
Telegram doesn't show this post on the web. Open it in Telegram to see it.
📢 На связи команда РТ-ИБ!
За последнее время канал заметно вырос — появляются новые подписчики, темы и обсуждения.
Самое время понять, какой контент вам действительно интересен.
📎Ниже оставили короткий опрос. Отмечайте подходящий вариант или напишите свой в комментариях.
RT Protect EDR 4.0: больше, чем обновление
На прошлой неделе в рамках отраслевой Конференции по информационной безопасности «РосИнфоБез» мы впервые рассказали о выходе новой версии RT Protect EDR.
Пришло время заглянуть внутрь самого масштабного релиза и разобрать, какие возможности появились у решения.
Что появилось в новой версии?
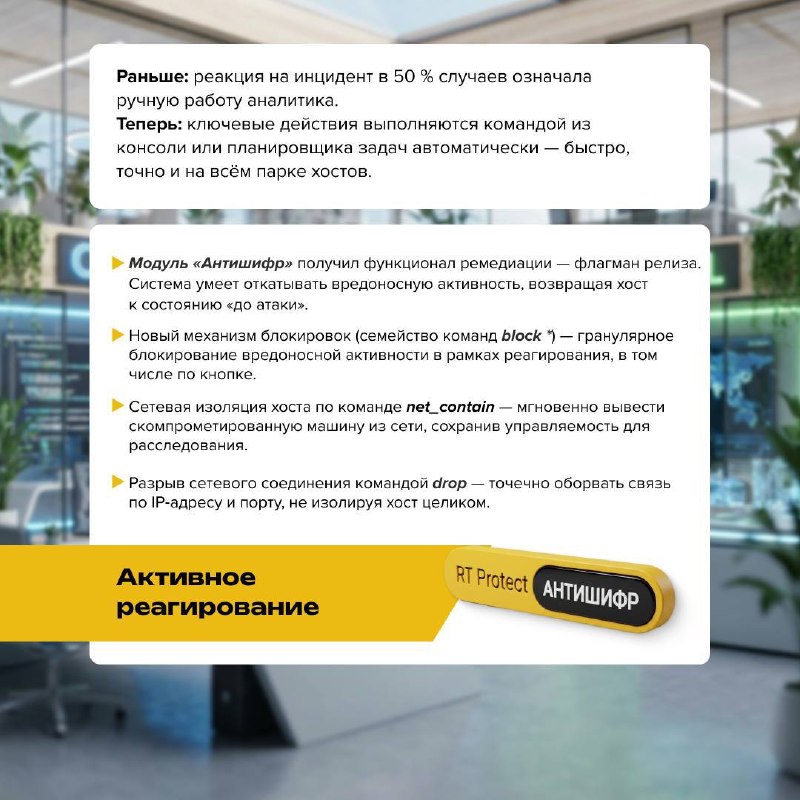
Релиз добавляет в RT Protect EDR новые удобные механизмы и технологии:
1️⃣ новый арсенал активного реагирования
2️⃣ уникальная технология восстановления файлов и реестра
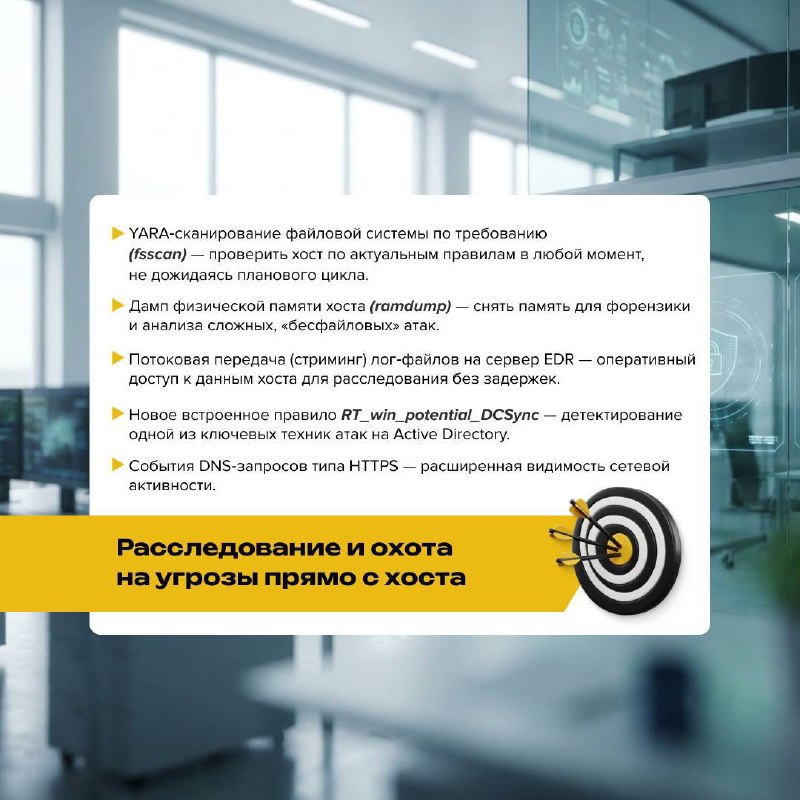
3️⃣ инструменты глубокого расследования прямо с хоста
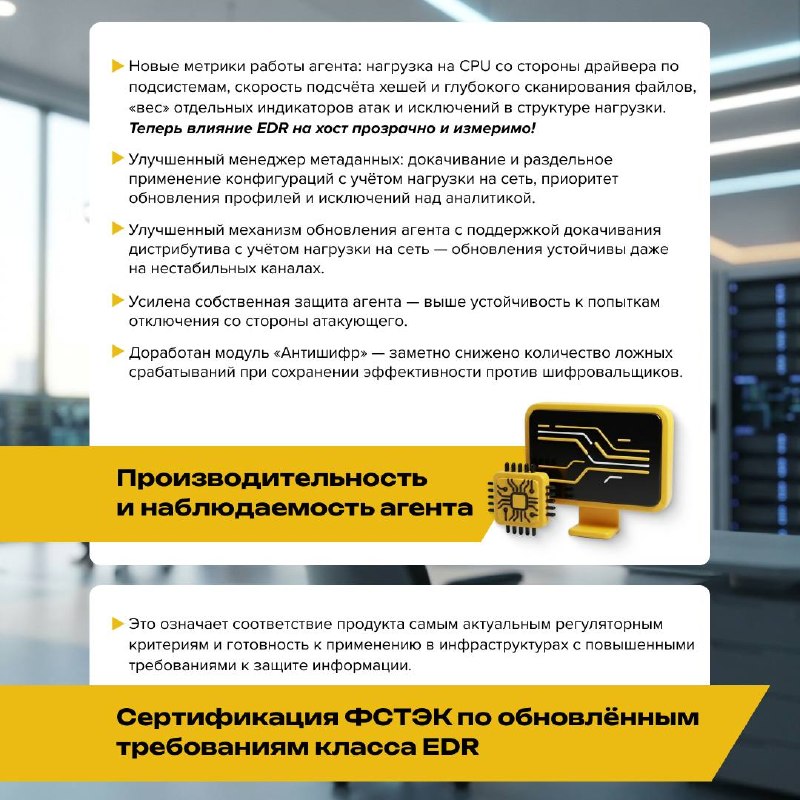
4️⃣ заметный рост производительности и устойчивости агента
❗️и главное для российского рынка: релиз уже проходит сертификацию во ФСТЭК России по обновлённым требованиям к средствам класса EDR
Хотите увидеть новые возможности в действии?
Запросите демонстрацию или пилотное внедрение — покажем, как ремедиация и активное реагирование работают на вашей инфраструктуре.
[Протестировать RT Protect EDR 4.0 — kd@rt-ib.ru]
edited
После напряженного понедельника настала пора сделать зарядку для глаз продолжаем мониторинг и реагирование.
📢 Предлагаем и вам проверить себя на внимательность и найти слова, которые мы спрятали в карточке выше.
Подсказка: на картинке спрятано 12 слов.
Нашли слово? Напишите его в комментариях!
Уже завтра в 14:00 мы опубликуем карточку-разгадку.
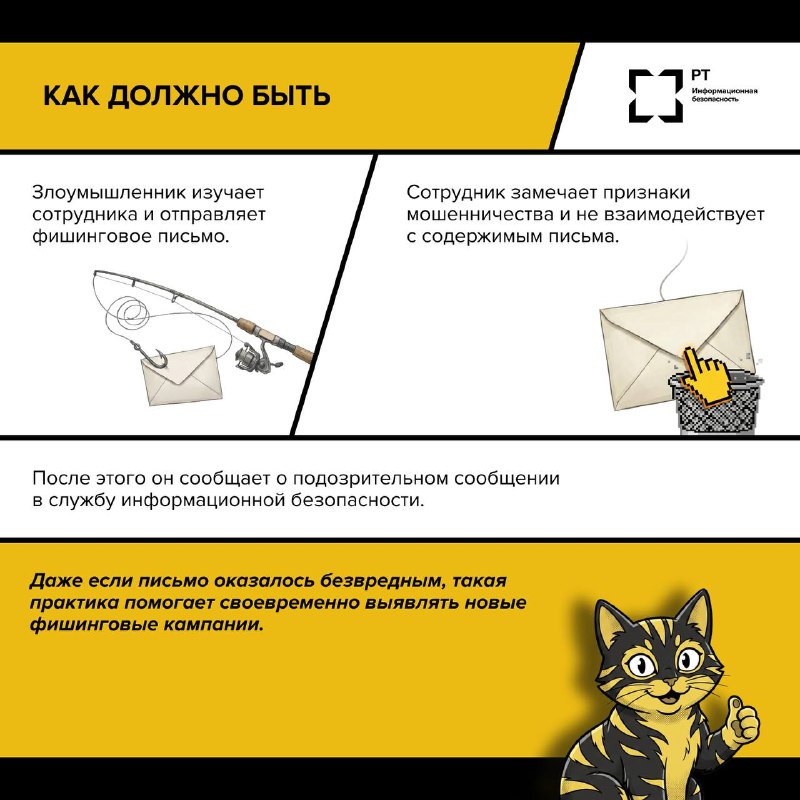
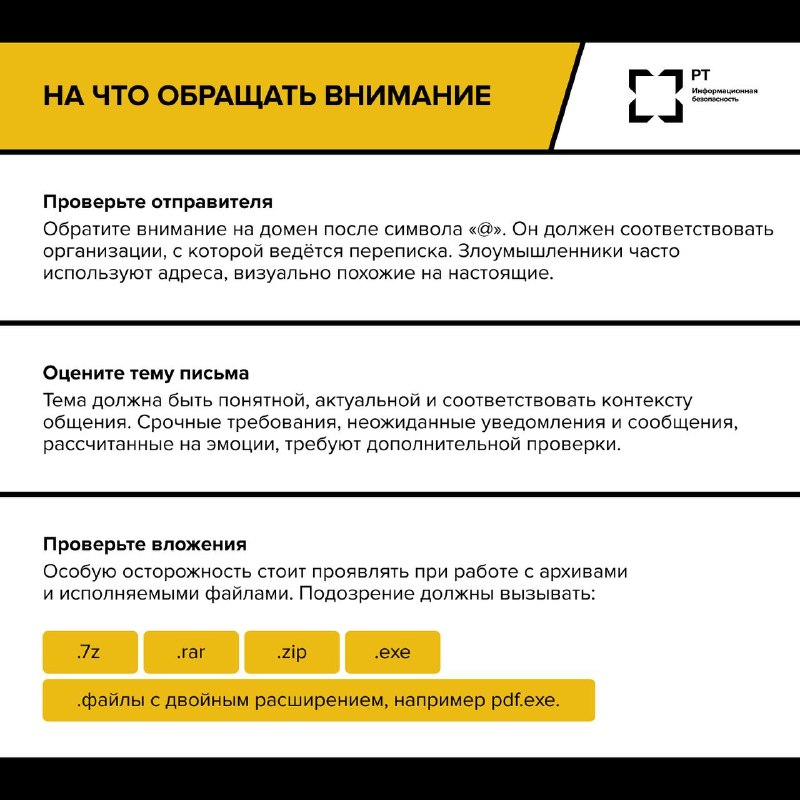
Фишинг давно стал частью повседневной жизни.
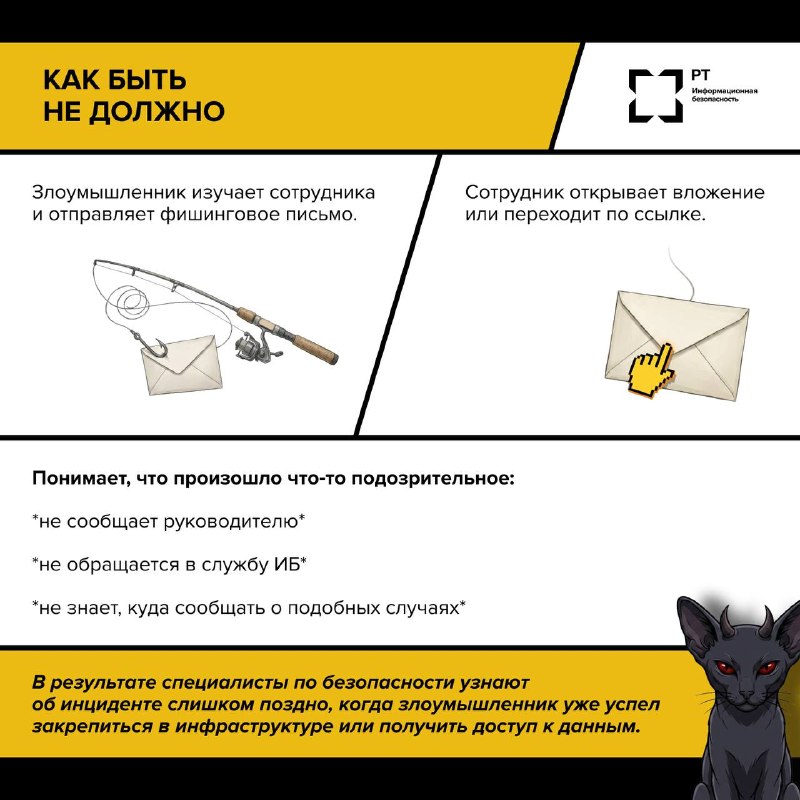
С фишинговыми письмами сталкиваются сотрудники любого возраста, профессии и уровня подготовки. При этом злоумышленники всё реже рассчитывают на случайность: перед отправкой письма они могут изучать будущую жертву — должность, круг общения, интересы, рабочие задачи и даже публикации в социальных сетях.
📢 В карточках выше — разработанный чек‑лист на случай получения фишингового письма. Читайте, делитесь с коллегами и будьте на шаг впереди угроз.
22 июня — День памяти и скорби.
85 лет назад, ровно в 4 часа утра, началась Великая Отечественная война — одна из самых тяжёлых страниц в истории нашей страны.
За годы войны более 27 миллионов человек отдали свои жизни ради того, чтобы у будущих поколений была возможность жить под мирным небом.
Сегодня мы вспоминаем тех, кто прошёл через страшные испытания: солдат, которые встали на защиту Родины и сражались за каждый день свободы; медиков, которые под огнём и свистом пуль спасали жизни; связистов, от чьей работы зависела коммуникация между командованием и войсками; партизан, которые проявляли невероятное мужество и до конца оставались верны своим товарищам.
И, конечно, всех людей, чьи судьбы навсегда изменила война.
Мы помним. Мы чтим. Мы благодарны.
#Деньпамятиискорби
Дело:
[РосИнфоБез: без прошлого нет будущего]
Статус:
[завершен]
📢 Товарищи!
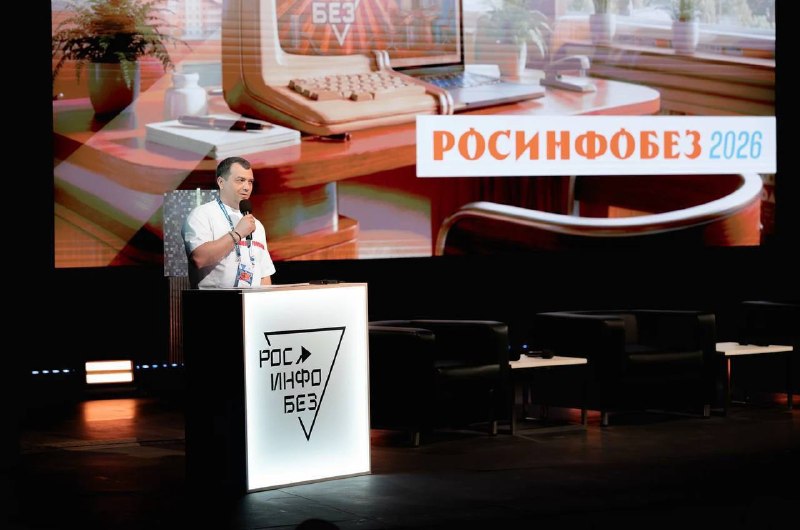
Настало время подвести итоги Конференции «РосИнфоБез 2026» — площадки, которая объединила профессиональное сообщество для обмена опытом, обсуждения актуальных вызовов и поиска решений защиты от угроз завтрашнего дня.
Конференция в цифрах
600 участников
Эксперты отрасли, руководители крупнейших ИТ- и ИБ-проектов, представители государственных корпораций, а также разработчики отечественных технологических решений.
14 партнёров
Благодаря их поддержке Конференция вышла на новый уровень и усилила практическую ценность мероприятия.
Консолидация усилий
В рамках Конференции состоялось 4 церемонии подписания соглашений, в том числе с компаниями «АльфаСтрахование» и Zecurion, направленных на развитие партнёрства и реализацию совместных инициатив.
Новые форматы взаимодействия
📎 Иммерсивные воркшопы — участники осваивали применение ИИ-инструментов для написания безопасного кода, отрабатывали навыки расследования инцидентов информационной безопасности и практические сценарии реагирования на угрозы на базе платформы RT Protect EDR.
📎 Питч-сессия — ведущие отечественные компании представили решения и технологии с фокусом на их практическое применение.
«…В рамках Конференции мы получаем возможность выработать единую позицию, открыто обсудить проблемные вопросы, с которыми сталкиваемся ежедневно, ежеминутно и ежесекундно, и совместно определить эффективные меры реагирования. Только объединив усилия, мы можем своевременно предотвращать возникающие проблемы, противостоять угрозам и обеспечивать устойчивость нашего общества, которое с 2022 года находится в условиях непрерывного противодействия киберугрозам в режиме 24/7»,
— отметил генеральный директор РТ-ИБ Дмитрий Прендецкий.
Решения будущего
В рамках мероприятия команда РТ-ИБ также представила два новых проекта:
1️⃣ Полис киберстрахования RT Protect OnGuard — совместный проект РТ-ИБ и «АльфаСтрахования», обеспечивающий покрытие прямых и косвенных финансовых потерь в результате киберинцидентов.
2️⃣ RT Protect EDR 4.0 — обновлённая версия флагманского продукта РТ-ИБ. Это крупнейшее обновление за всю историю решения, открывающее новый этап развития отечественных средств защиты конечных устройств.
Подробнее по ссылке — Ростех провел III отраслевую конференцию «РосИнфоБез».
repost
👤 Кому:
участники Конференции
👤 От кого:
оргкомитет Конференции
Тема письма:
Конференция по информационной безопасности «РосИнфоБез» — открыта!
___________________________________
«РосИнфоБез» — это площадка, где профессиональное сообщество обсуждает не только текущую повестку, но и формирует подходы к решению задач, которые будут определять развитие отрасли в ближайшие годы.
В этом году Конференция собрала рекордное количество участников: специалистов по информационной безопасности, топ‑менеджмент крупнейших компаний отрасли, представителей регуляторов и разработчиков отечественных технологий.
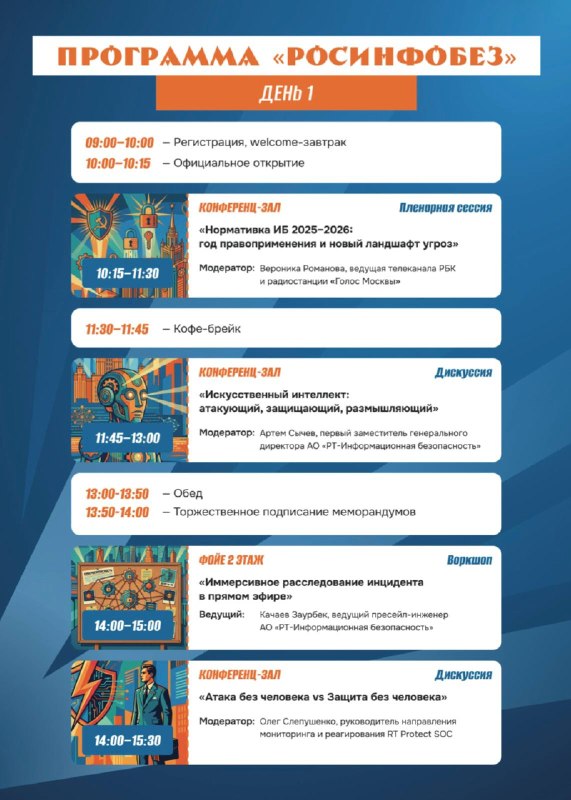
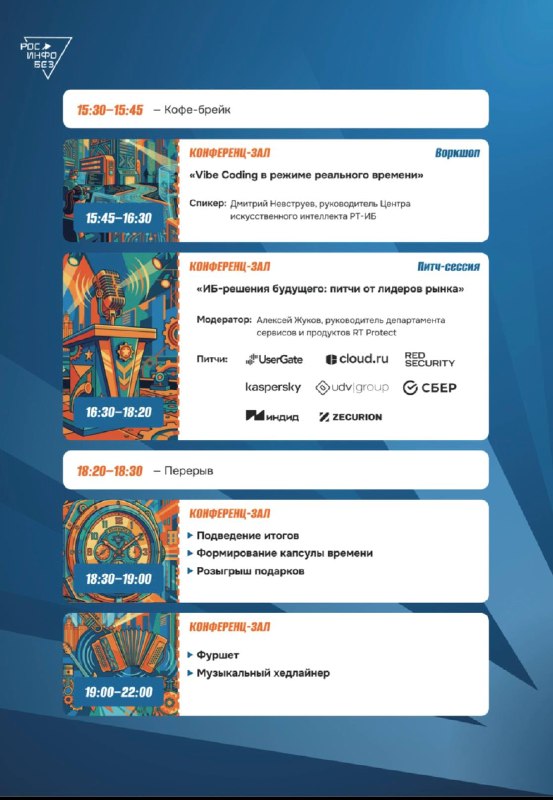
📢 Чтобы вам было проще ориентироваться в программе и максимально эффективно провести день, мы собрали всю актуальную информацию в карточках выше — там подробное расписание и ключевые активности.
Советы от организационного комитета Конференции:
📎Обязательно сохраните «Билет в информационную безопасность», который вам выдали в зоне регистрации. Он поможет вам выиграть призы от организатора и партнёров Конференции.
📎На стенде РТ‑ИБ вас будет ждать капсула времени, в которую вы сможете вложить свой прогноз, мысли и важные тезисы на 2027 год. Уже в следующем году мы распечатаем капсулу и наградим участника, который точнее всех предсказал развитие отрасли.
Пока пользователь крепко спит, хакер начинает свой рабочий день
👾 Злоумышленники часто выбирают для атак моменты, когда вероятность быстрого обнаружения угрозы снижается. Выходные и праздничные дни остаются одними из самых удобных периодов для развития атаки.
По данным наших коллег, специалистов по информационной безопасности:
📎37% атак в 2025 году происходили по воскресеньям
📎ещё 18% — в праздничные дни
Причина проста: в такие периоды специалисты по безопасности чаще отсутствуют на рабочих местах, а реагирование на подозрительную активность может занимать больше времени.
Для атакующего даже несколько часов могут иметь решающее значение: за это время можно получить доступ к инфраструктуре, закрепиться в системе, собрать данные или подготовить следующий этап атаки.
В условиях повсеместного использования ИИ это время сокращается ещё больше.
Поэтому сегодня важно не только выстраивать защиту, но и обеспечивать постоянный контроль за происходящим в инфраструктуре — независимо от времени суток, выходных и праздничных дней.
Как спать спокойно
Круглосуточный мониторинг, расследование инцидентов и оперативное реагирование требуют зрелых процессов, специализированных технологий и команды экспертов.
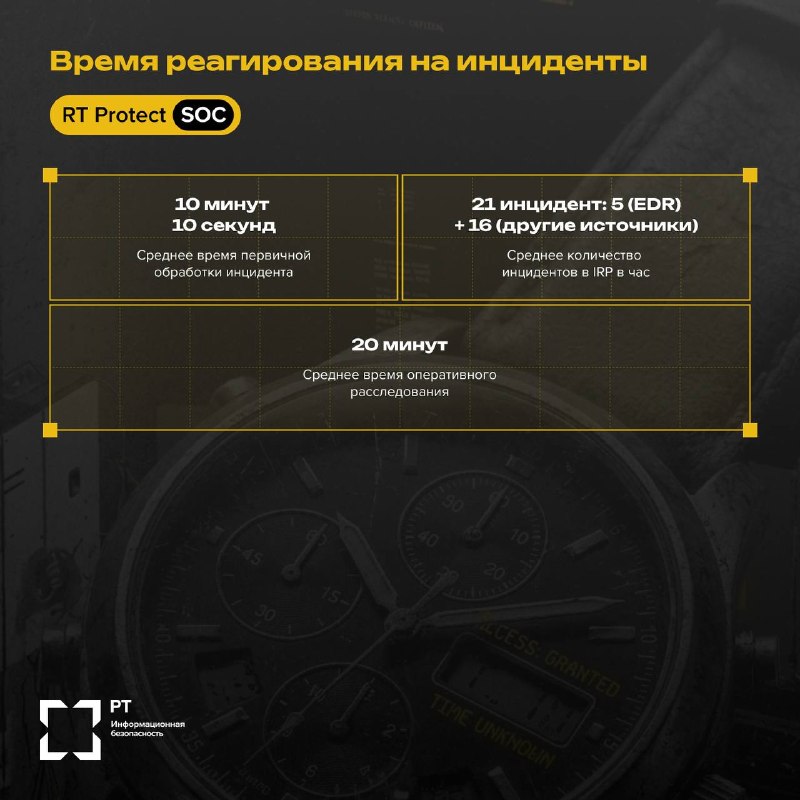
RT Protect SOC помогает решать эти задачи, обеспечивая непрерывный контроль корпоративной IT-инфраструктуры и противодействие атакам на базе технологий и экспертизы РТ-ИБ.
Что получает компания:
📎Мониторинг инфраструктуры 24/7
📎Сокращение времени обнаружения атак
📎Реагирование на инцидент до 10 минут
📎Готовую экспертизу без необходимости создавать собственный центр мониторинга и реагирования
От события к реакции: полный цикл защиты
1️⃣ Сбор
События поступают из операционных систем, серверов, сетевого оборудования и средств защиты в единое пространство. Для подключения используется более 50 коннекторов.
2️⃣ Мониторинг
Система выполняет корреляцию и приоритизацию событий на основе более чем 100 типовых сценариев обнаружения инцидентов.
3️⃣ Анализ
Подозрительная активность обогащается данными Threat Intelligence и ИИ-аналитикой. Это помогает быстрее проверять артефакты и формировать полную картину угрозы.
4️⃣ Реагирование
Специалисты локализуют атаку и устраняют её последствия с помощью платформы автоматического реагирования и RT Protect EDR.
С Днем России!
Россия — это тысячи километров, сотни народов, разные города, профессии и судьбы.
Но есть то, что объединяет нас всех:
📎общая история
📎общие достижения
📎общая ответственность за будущее страны
Каждый день миллионы людей создают это будущее своим трудом: учат, лечат, строят, разрабатывают технологии, обеспечивают безопасность, запускают новые производства и проекты.
Страна начинается с людей, которые готовы работать вместе ради общей цели. Именно в единстве, взаимной поддержке и уважении друг к другу была и остаётся наша сила.
И у этой силы есть свои точки на карте.
Это может быть всё, что угодно: рабочее место, спортзал, университет, мастерская, сцена, парк или просто уголок квартиры, где вы чувствуете вдохновение и уверенность.
В честь Дня России мы объявляем флешмоб #МестоСилы
Присоединиться просто:
1️⃣ Найдите своё место силы, которое вас вдохновляет, даёт энергию или спокойствие.
2️⃣ Сделайте фото и добавьте короткую подпись: почему именно оно для вас важно (2–3 предложения).
3️⃣ Опубликуйте пост у себя в соцсетях и поставьте хэштег #МестоСилы
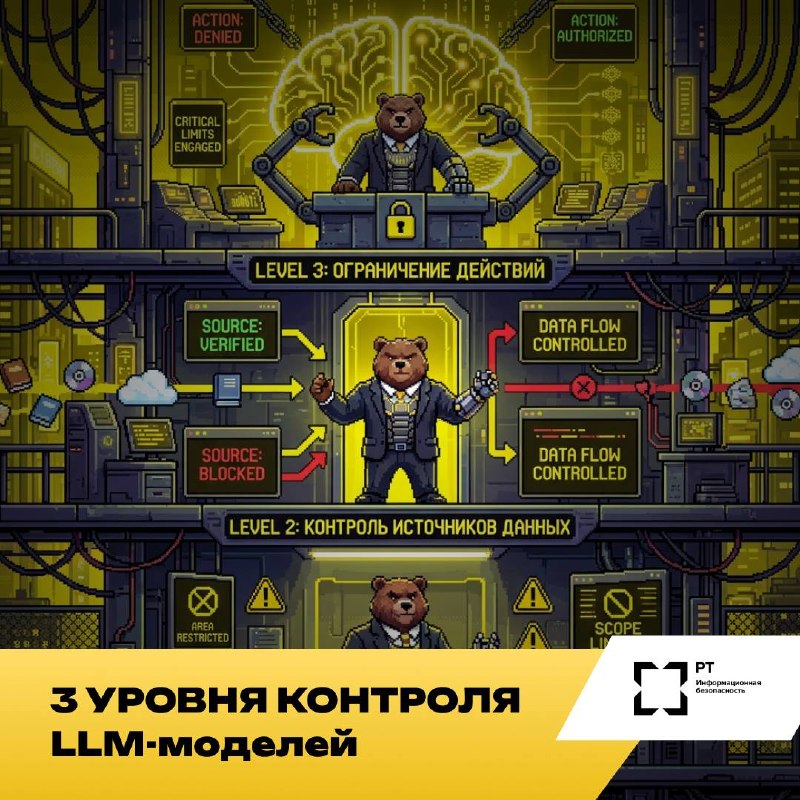
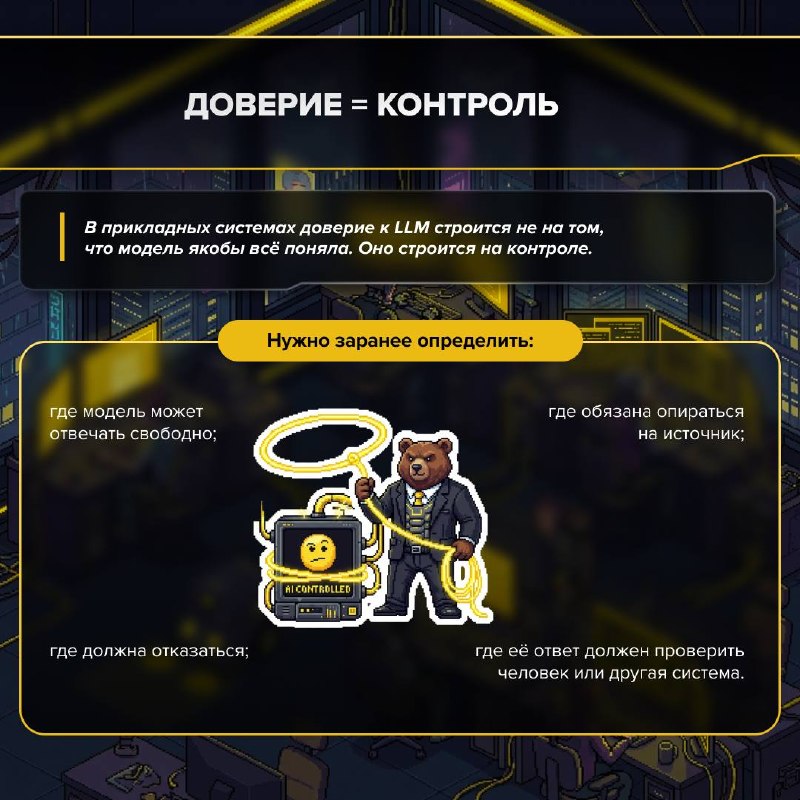
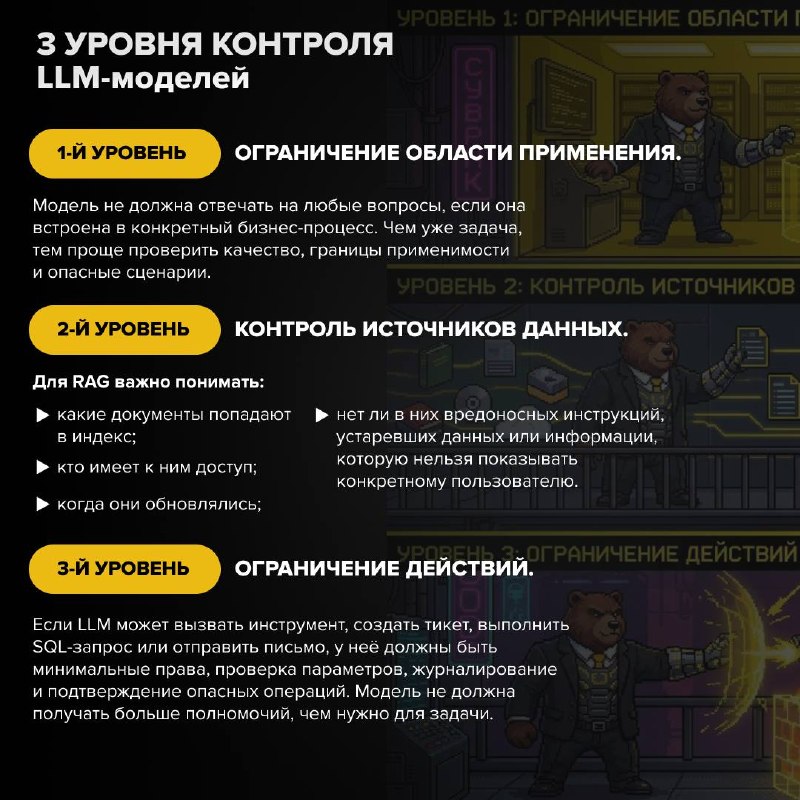
3 уровня контроля LLM-моделей
Мы заметили, что вам понравились предыдущие материалы. А это значит…
Настало время продолжить делиться экспертизой специалистов РТ-ИБ!
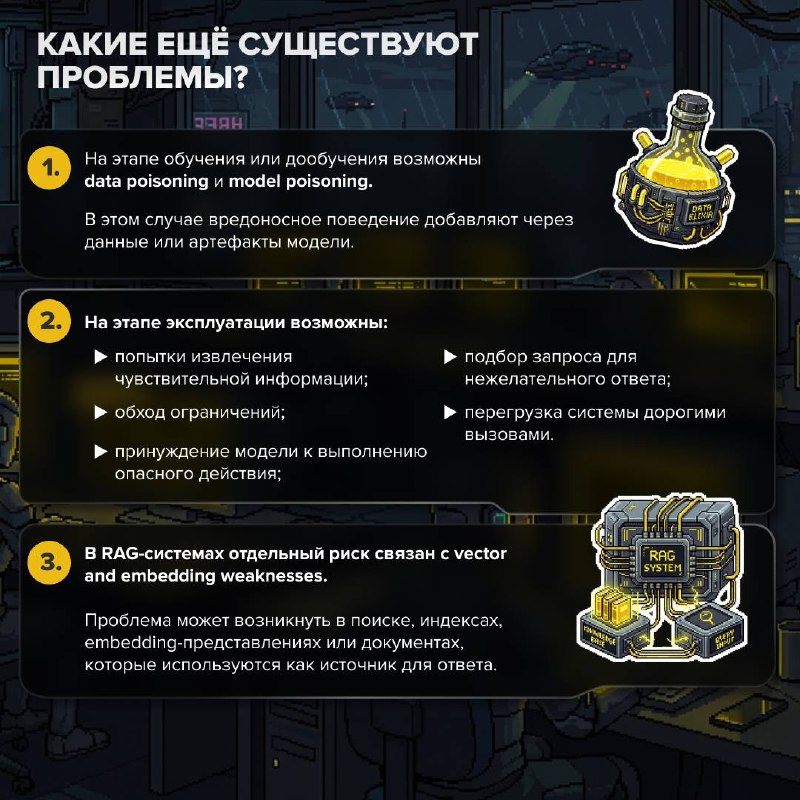
📢 Сегодня разберём, с какими ещё проблемами можно столкнуться при работе с LLM, что важно определить заранее, чтобы минимизировать риски для бизнеса, и как выстроить эффективный контроль.
Посты, которые стоит прочитать:
📎«Чёрный ящик LLM»
📎«4 ключевых проблемы LLM-моделей»
Claude Fable 5: самая мощная модель Anthropic в публичном доступе
Сначала версию Claude Mythos Preview протестировали порядка 50 организаций, включая правительственные структуры США. Затем проект перешёл на более масштабный уровень:
⚙️ было подключено около 150 новых участников проекта
⚙️ география расширилась до 15+ стран
Масштабирование включало системы, где сбой — это уже не просто техническая ошибка:
📎энергетика
📎водоснабжение
📎здравоохранение
📎телекоммуникации
📎аппаратное обеспечение
Теперь Anthropic открывает доступ к модели для всех — через API и корпоративные тарифы. Публичная версия получила название Claude Fable 5.
Важно: доступ открыт не полностью.
Для запросов в областях повышенного риска (например, кибербезопасности, биологии и химии) система автоматически переключается на менее мощную Claude Opus 4.8. По данным компании, такое происходит менее чем в 5 % сессий.
Перед запуском Anthropic более 1 000 часов искала способы обойти встроенные ограничения. Универсальных методов обхода не нашли ни внутренние исследователи, ни внешние команды аудита.
Отдельное изменение касается хранения данных. Для моделей класса Mythos Anthropic вводит 30‑дневное хранение запросов пользователей и ответов модели. Это нужно для контроля безопасности и поиска новых способов злоупотребления моделью.
По заявлению компании, эти данные:
1️⃣ не используются для обучения моделей
2️⃣ применяются для выявления новых типов атак
3️⃣ помогают снижать количество ложных срабатываний
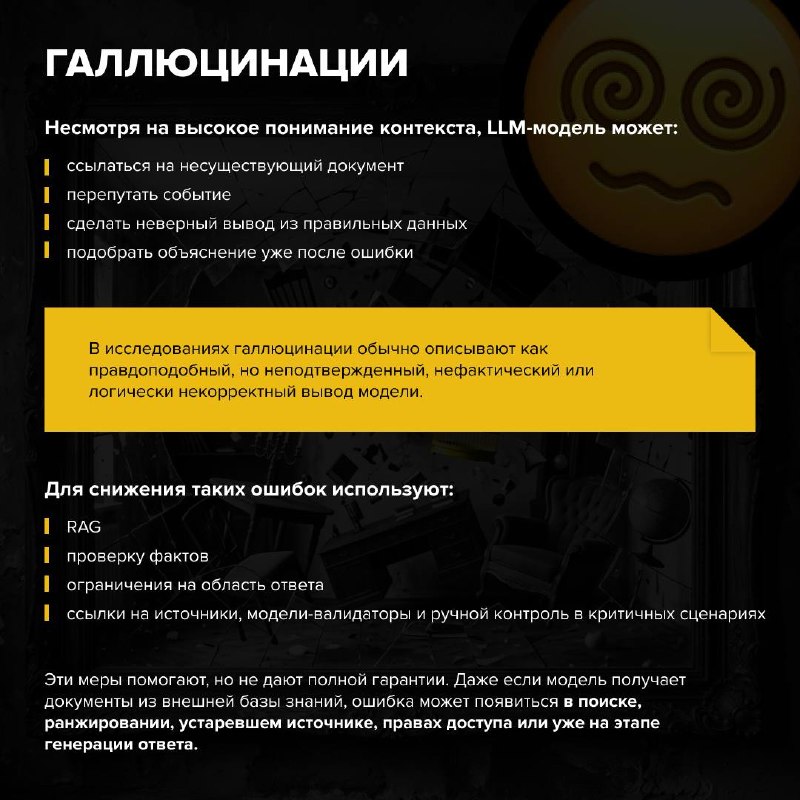
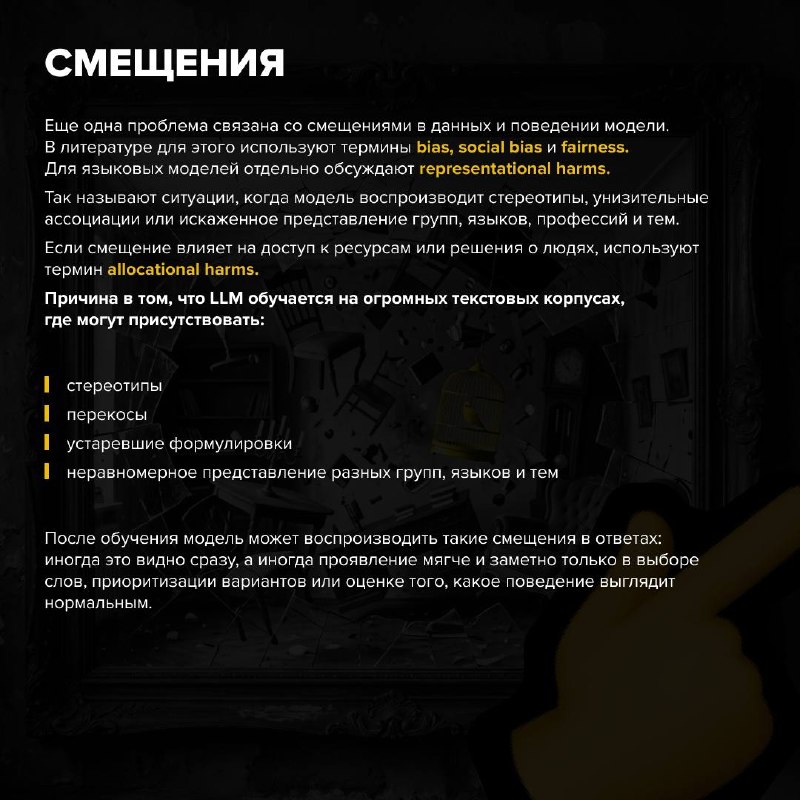
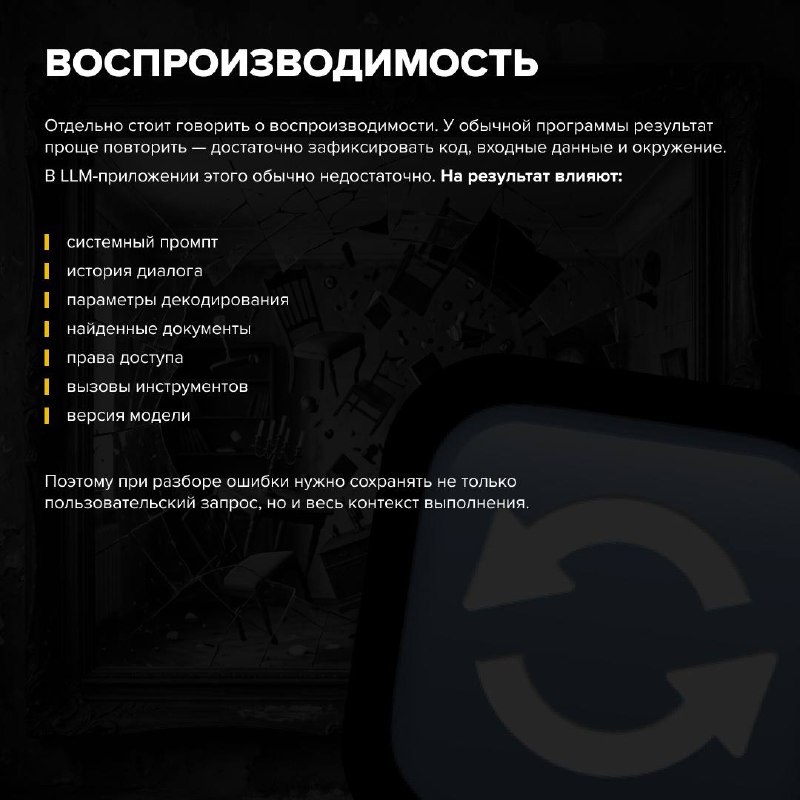
4 ключевых проблемы LLM-моделей
LLM уже меняют подход к работе с данными: помогают автоматизировать процессы, ускоряют анализ информации и снижают операционные затраты.
Но чем активнее компании внедряют языковые модели в продукты и бизнес-процессы, тем важнее понимать не только их возможности, но и ограничения.
📢 В материале ниже разобрали ключевые проблемы, с которыми сталкиваются команды при работе с LLM — от галлюцинаций и смещений до вопросов воспроизводимости и безопасности.
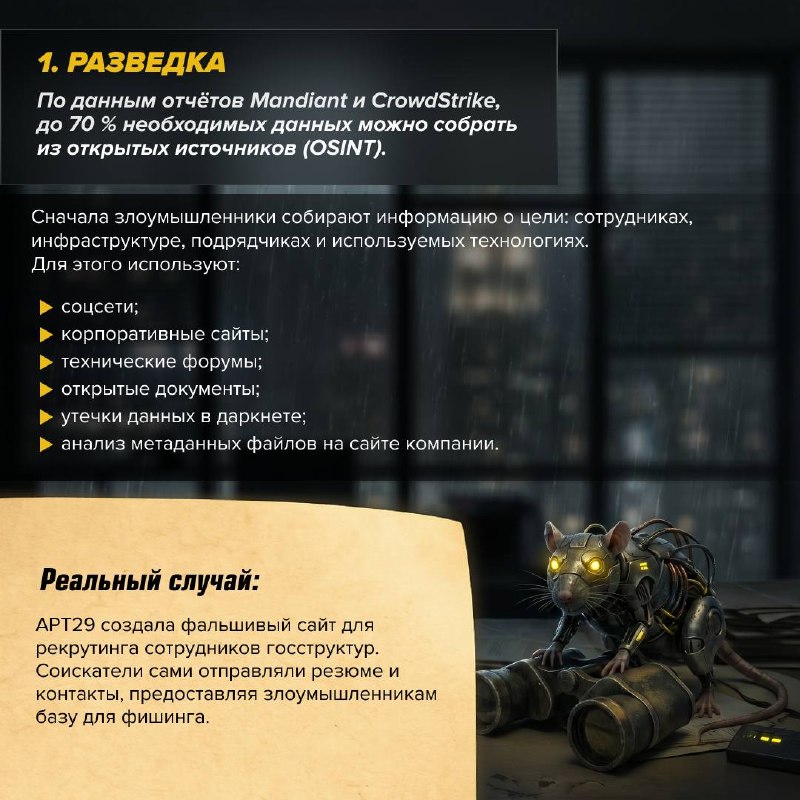
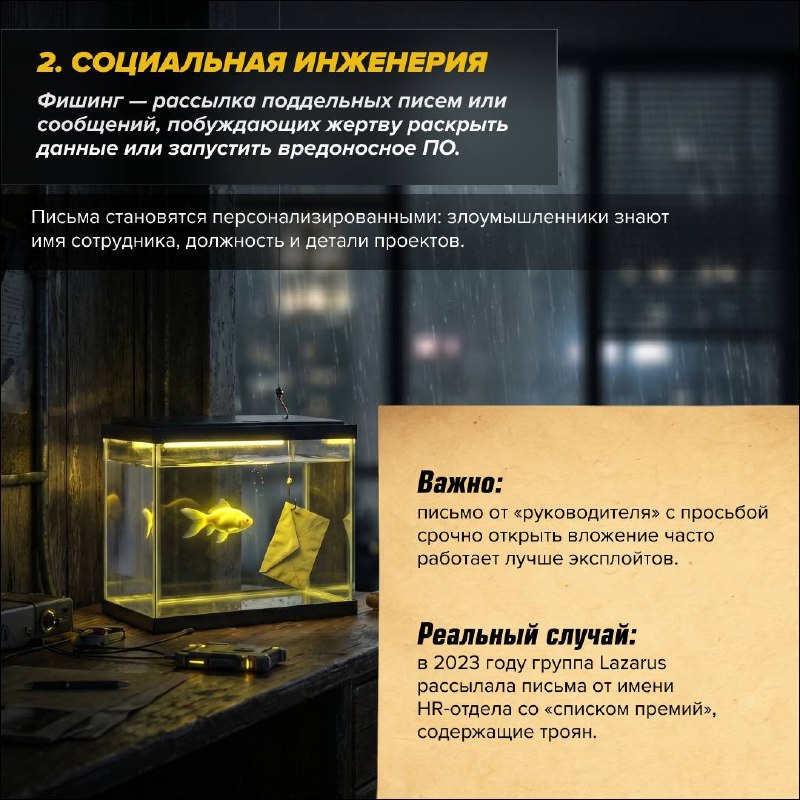
👾 Как работают кибергруппировки?
Любая успешная атака — это хорошо спланированная операция.
Здесь нет места случайностям: каждый шаг помогает реализовать следующий.
📢 В карточках выше разобрали, как злоумышленники достигают своих целей: от сбора разрозненных открытых данных до вывода информации из системы.
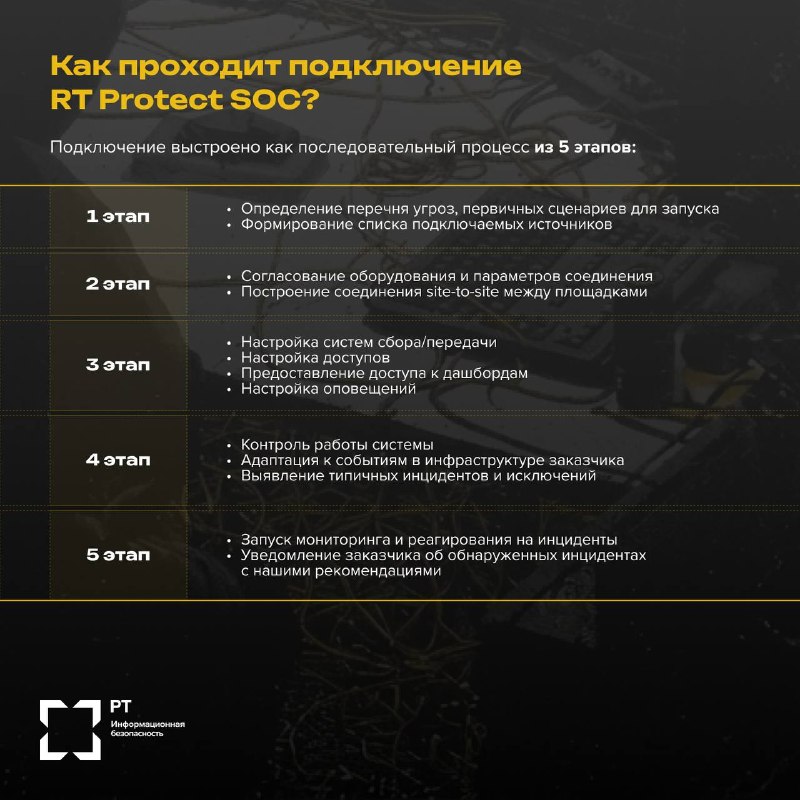
🛡5 этапов подключения RT Protect SOC
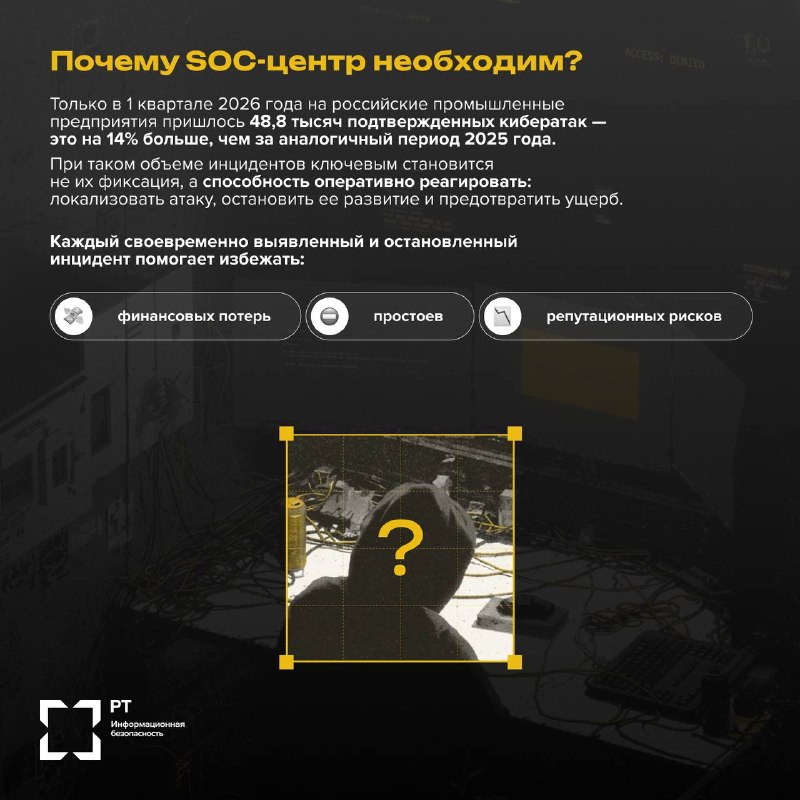
Кибератаки сегодня становятся постоянным фактором риска для бизнеса. Вопрос уже не в том, произойдет ли инцидент, а в том, насколько быстро его удастся обнаружить и остановить.
В этих условиях защита инфраструктуры перестает быть набором разрозненных инструментов и превращается в непрерывный процесс мониторинга и реагирования, где важна каждая минута.
При этом эффективность SOC определяется не только используемыми технологиями, но и тем, насколько грамотно он интегрирован в инфраструктуру заказчика.
📢 В карточках выше рассказали о том, как устроено подключение RT Protect SOC — от формирования перечня источников до полноценного мониторинга и реагирования на инциденты.
⬛️ «Чёрный ящик» LLM
Возникал ли у вас когда‑нибудь вопрос:
как доверять модели, если мы не до конца понимаем её логику?
Если да, то этот материал для вас.
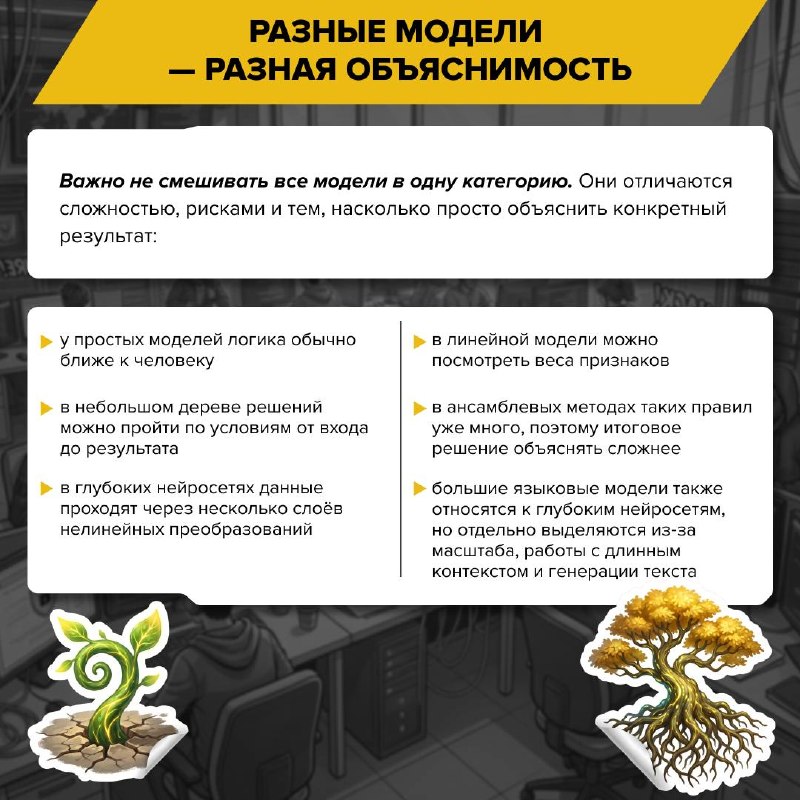
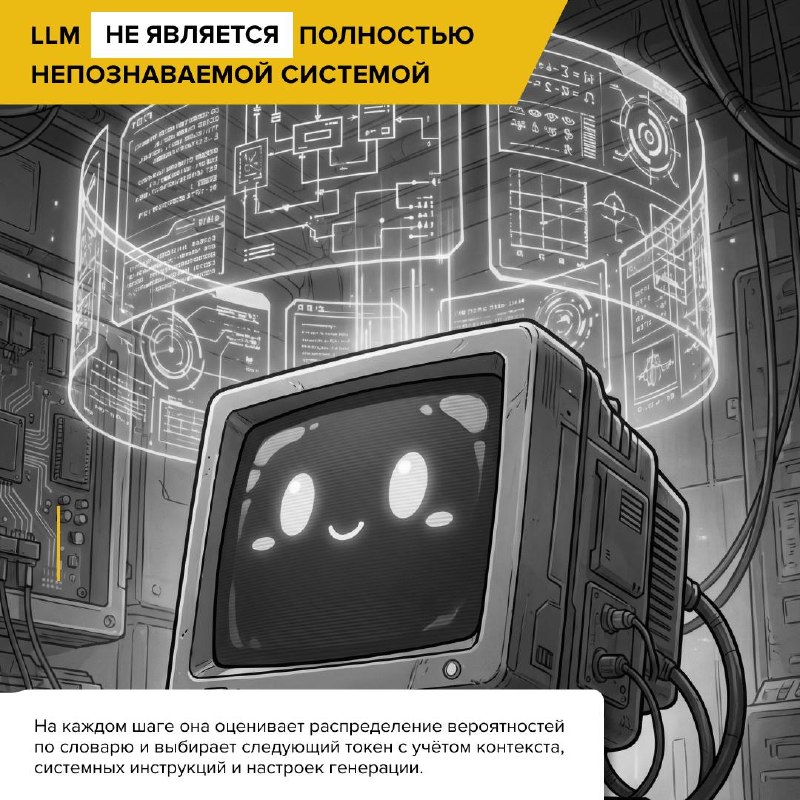
📢 В карточках выше эксперты компании «РТ‑ИБ» разобрали, что стоит за непрозрачностью LLM и где проходит граница между незнанием и отсутствием контроля.
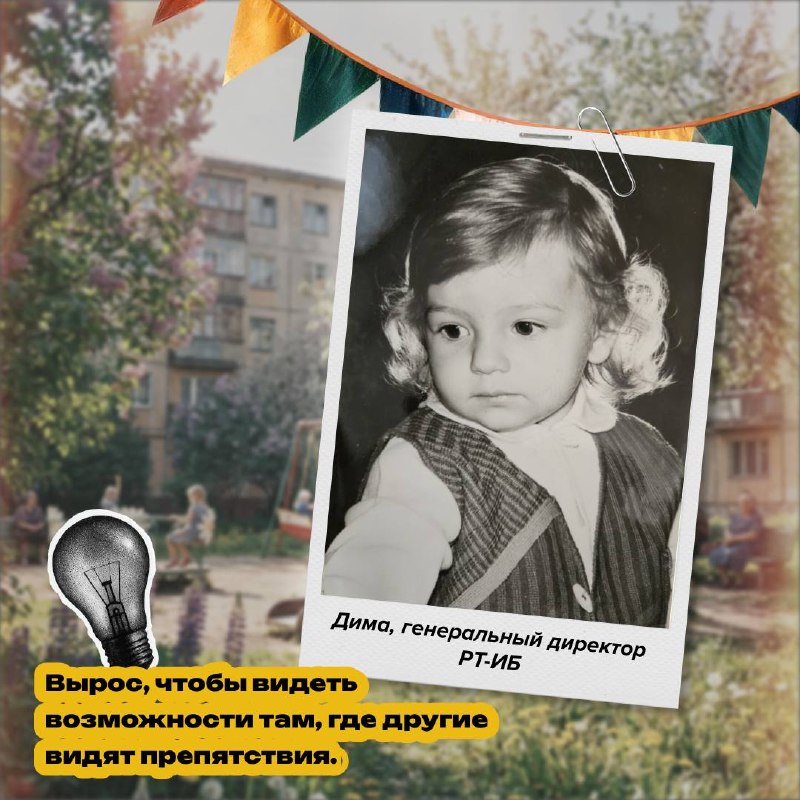
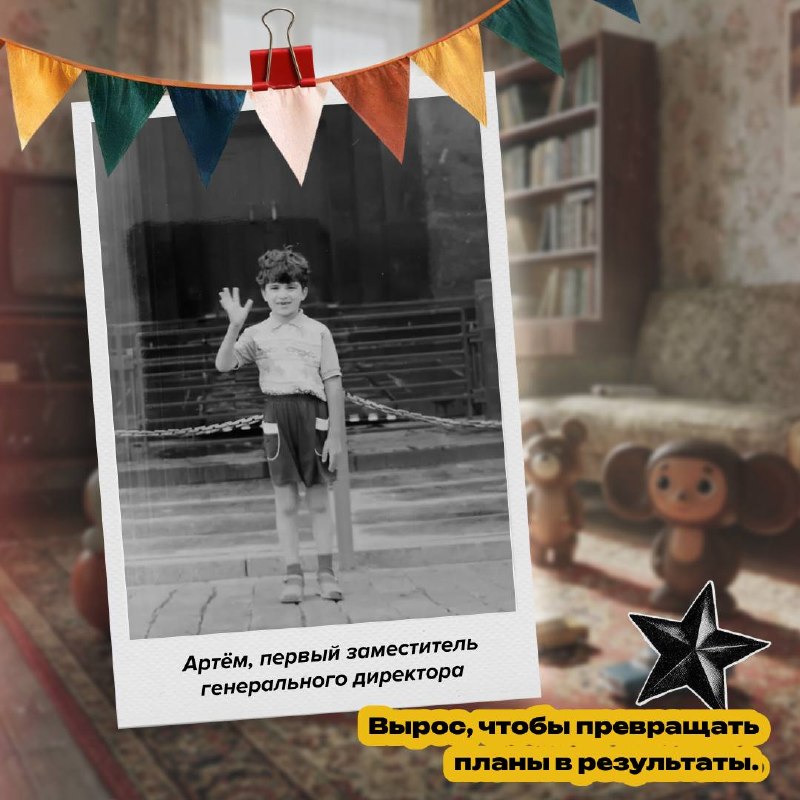
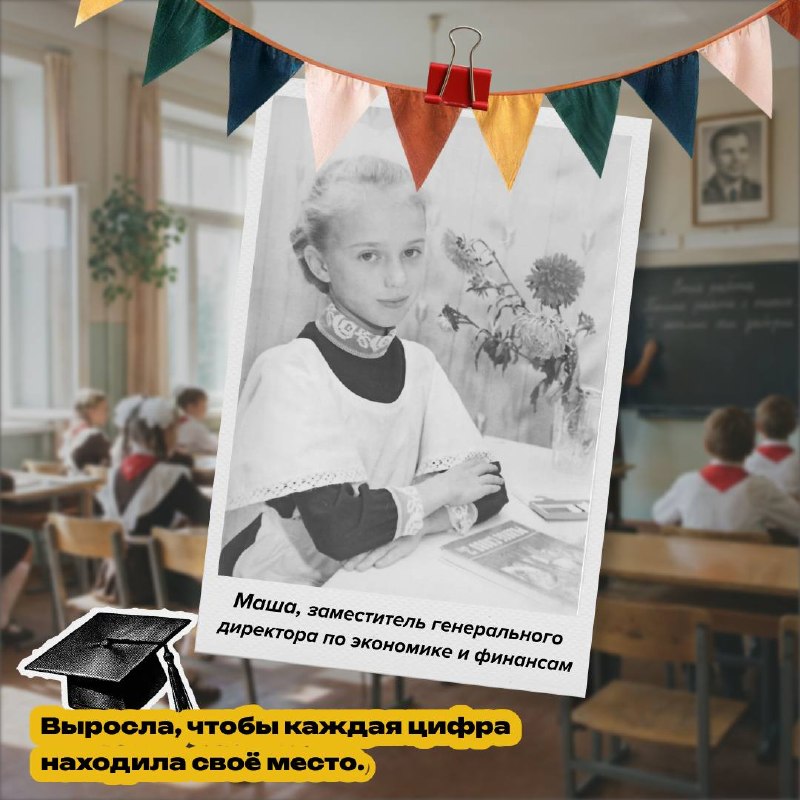
В честь Дня защиты детей команда РТ-ИБ делится архивными фотографиями.
Сейчас у каждого свои дела: проекты, задачи, ответственность. Всё как положено взрослому человеку. Но когда-то были двор, каникулы и ощущение, что лето никогда не закончится.
Трава казалась зеленее, конфеты вкуснее, а до взрослых дел было ещё очень далеко.
📢 Делитесь в комментариях своими детскими фотографиями — интересно посмотреть, с чего всё начиналось.
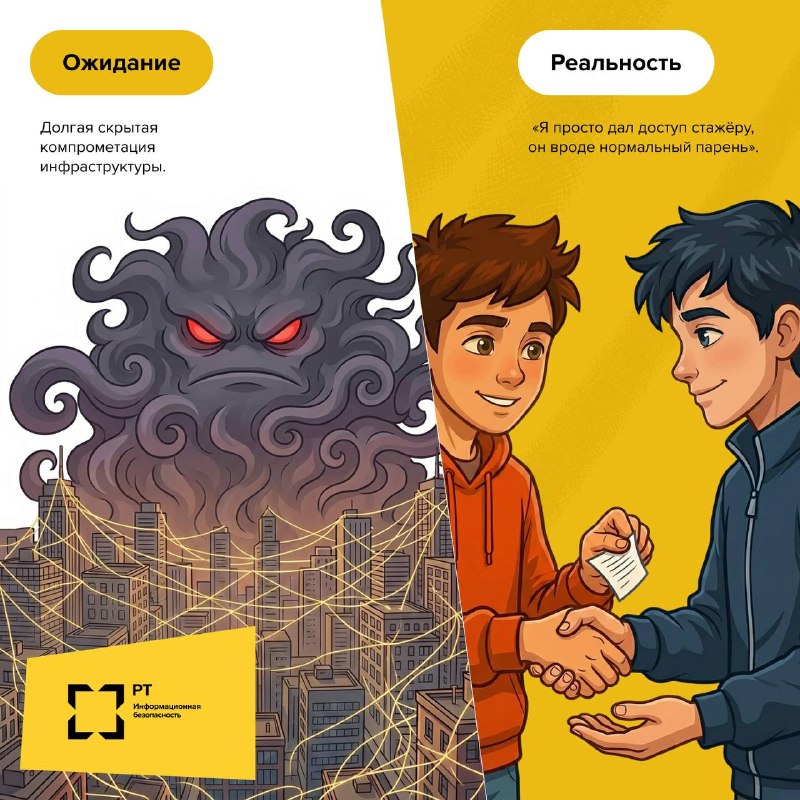
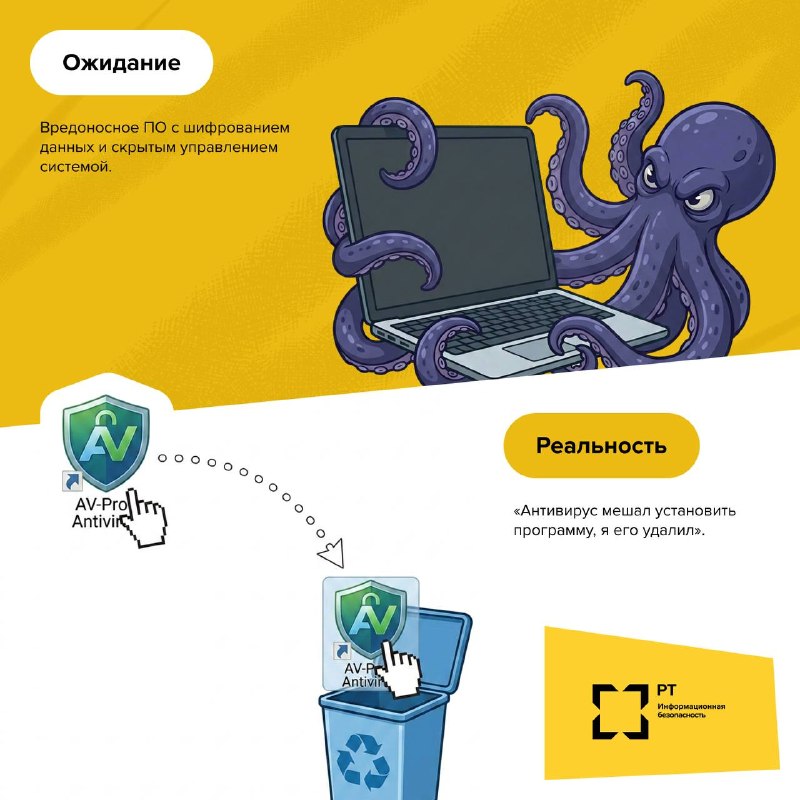
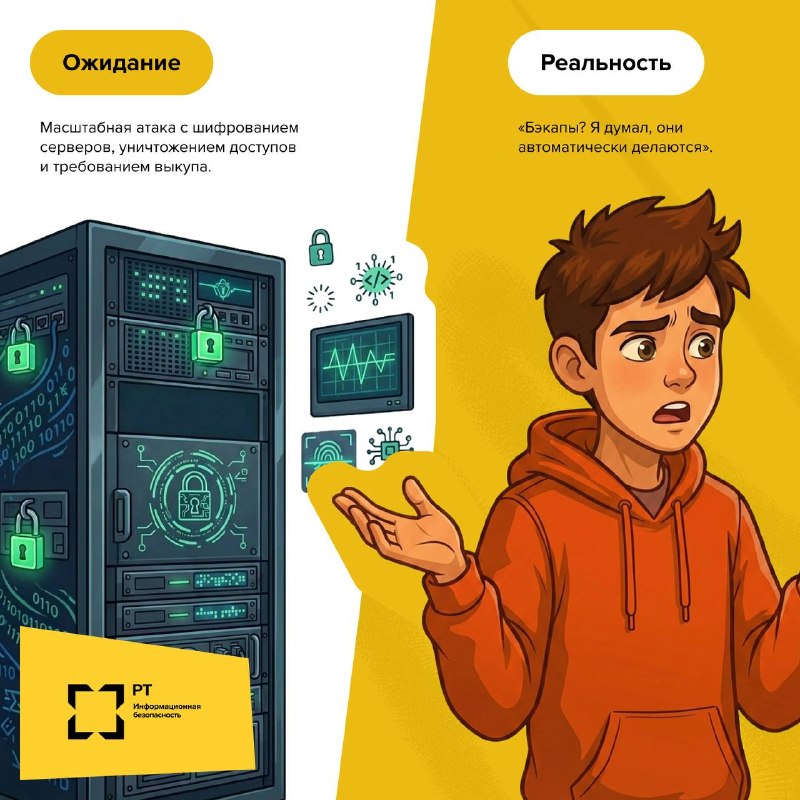
Как сломать ИБ: ожидание/реальность
Когда речь заходит про атаки многие представляют опасную APT-группировку с кастомными эксплойтами и продуманной цепочкой компрометации.
Все проще, чем кажется.
👾 Но на практике значительная часть инцидентов начинается не с гениального хакера по ту сторону экрана, а с человека внутри периметра.
📢 В карточках выше разобрали, с чего обычно начинается атака.