Telegram doesn't show this post on the web. Open it in Telegram to see it.

Russian OSINT
Авторский канал: кибербезопасность, искусственный интеллект и IT. 🚀Лаборатория OSINT @russian_osint_lab 🤝Реклама @russian_osint_pr 📲Связь @russian_osint_bot 👉MAX (резерв) https://max.ru/russian_osint
Subscribers
48.5K
+0 24h
Reach per post (ERR)
17.0%8.2K avg views
Posting
4.5/day
last 10 hours ago
Reactions per 1K views
0.0
⭐
-
-
Telegram doesn't show this post on the web. Open it in Telegram to see it.
-
Telegram doesn't show this post on the web. Open it in Telegram to see it.
-
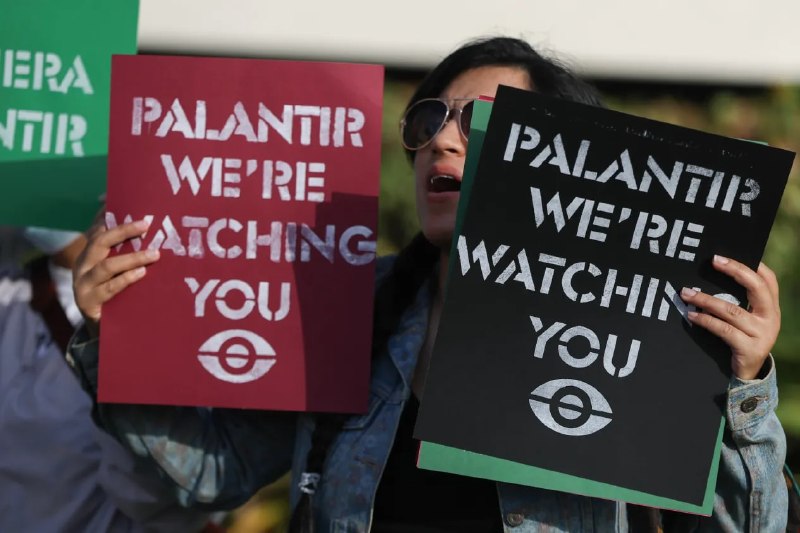
🇺🇸Директора по ИБ Palantir выдвинули руководить CISA Белый дом выдвинул CISO Palantir Майкла ЛоСапио на пост главы CISA, где почти 22 месяца нет утверждённого Сенатом директора, а штат сократился примерно на треть. Он больше десяти лет связан с вендором, получившим в феврале 2026 года от МВБ США пятилетнее соглашение до $1 млрд на закупку его ПО без отдельных конкурсов структурами ведомства, включая ICE и CISA. 👆Примечательно, что сама CISA уже покупает это ПО, и в Институте Катона видят риск слияния заказчика и регулятора. ✋ @Russian_OSINT
-
Telegram doesn't show this post on the web. Open it in Telegram to see it.
-
Опять нули летят. ✋ @Russian_OSINT
-
Telegram doesn't show this post on the web. Open it in Telegram to see it.
-
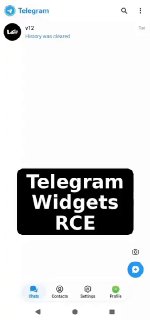
📱Заявление V12 об RCE через виджет Telegram на Android и патчи движка QuickJS 9 ноября команда мессенджера выпустила обновление Bot API 10.4 с поддержкой HTML-виджетов и платежей через TON-кошелёк, а 10 ноября основатель платформы Telegram публично представил новинку как способ превратить любое сообщение в компактное приложение со встроенной оплатой. Согласно документации Telegram Widgets, виджет представляет собой HTML-документ со встроенными стилями и JavaScript размером до 32 КБ до сжатия и до 4 КБ после него, причём скрипты выполняются в песочнице на движке QuickJS без прямого доступа к сети. Однако спустя 21 час 23 минуты после публикации основателя в соцсети X, 11 ноября в 14:00 мск, ИБ-стартап V12 выложил видео, которое представил как проверку концепции (PoC) удалённого выполнения кода (RCE) через виджет в Telegram для Android. В 15-секундном ролике создателей автономной системы аудита кода с платформы v12.sh пользователь нажимает в чате кнопку «Start Bot» и получает карточку с обратным отсчётом от трёх до одного, после чего на экране открывается калькулятор Android как демонстрация заявленного исследователями удалённого выполнения кода. Авторы проекта из числа основателей компании Zellic и CTF-команды perfect blue в корпоративном блоге называют своей целью поиск новых классов уязвимостей с помощью ИИ-системы, но к самой видеозаписи добавили лишь фразу «Any telegram message can now become RCE» и строку из 64 шестнадцатеричных символов, не раскрыв её назначение, версию клиента и механизм эксплуатации. При проверке открытых репозиториев мессенджера выяснилось, что ещё 10 ноября, за день до выхода ролика V12, команда Telegram зафиксировала в разделе невыпущенных изменений журнала widget-sandbox устранение в исходном коде похожей по заявленным последствиям ошибки движка: «Исправление безопасности QuickJS: закреплённая ревизия форка сдвигается на один коммит до ca3594d поверх движка v0.6.3. Об ошибке сообщили применительно к Telegram Android 13.2.1 как о выполнении нативного кода из скрипта виджета» — говорится в переводе записи из репозитория. 10 ноября разработчики устранили эту проблему в самом движке коммитом ca3594d и подключили обновлённую ревизию к песочнице в коммите c498cefd, закрыв сбой, при котором синтаксический анализатор допускал конструкцию «await using» в заголовке цикла внутри неасинхронных функций, а во время выполнения скрипта замыкание могло сохранить ссылку на данные в стековом кадре уже после возврата из функции (use-after-return). Параллельно разработчики мессенджера закрывали и другие дефекты движка, поэтому в свежую сборку Telegram Desktop 7.4.2 из официального чейнджлога перед самым релизом вошёл коммит ef3f6fd, подтянувший ревизию песочницы a74626d с пятью другими исправлениями QuickJS, но ещё без коммита «ca3594d». Сама архитектура widget-sandbox использует общий форк этого движка (нативно на Android, iOS, macOS и Desktop и в сборке WebAssembly для веба), но конкретные ревизии в сборках разных клиентов могут различаться, а открытых данных пока недостаточно, чтобы связать демонстрацию V12 с исправлением «ca3594d» или подтвердить обнаружение другой неизвестной уязвимости. При обычном чтении каналов, групп и личной переписки с людьми этот вектор доставки сейчас не задействован, поскольку согласно разделу доступности виджетов в рабочей среде они работают исключительно в личных чатах с ботами без пересылки, инлайн-режима и групповых чатов, а в случае реального выхода в нативный код возможные последствия определялись бы правами процесса Telegram в конкретной ОС. Поэтому практическая рекомендация сводится к тому, чтобы 😉вовремя ставить свежие обновления мессенджера на всех своих устройствах. ✋ @Russian_OSINT
-
Telegram doesn't show this post on the web. Open it in Telegram to see it.
-
edited 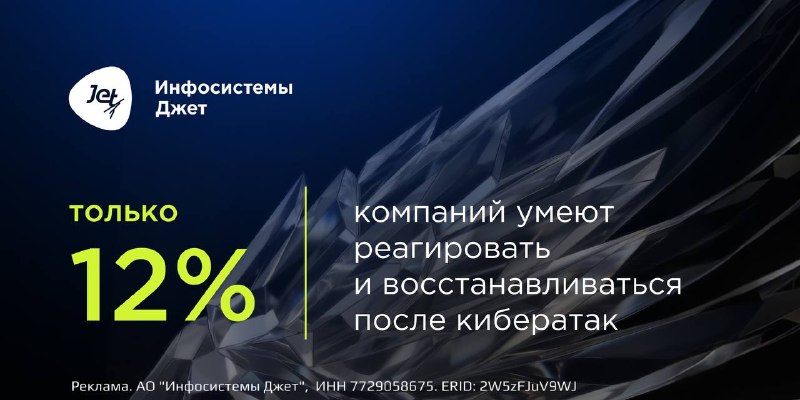
Средства защиты внедрены. Но защититься от атаки — не значит быть готовым к её последствиям «Инфосистемы Джет» опубликовала результаты нового замера индекса киберустойчивости, в котором приняли участие 100 российских компаний. Только у 12% компаний и реагирование, и восстановление выстроены на высоком уровне. Что ещё показала оценка киберустойчивости российских компаний и какие практики чаще всего остаются без внимания — читайте в исследовании
-
🍏Apple закрыла доступ посторонних к группам iMessage на фоне неопределённости вокруг патча для обхода песочницы iOS Выпущенные 9 ноября 2026 года обновления iOS и iPadOS 27.2.1, а также iOS и iPadOS 26.7.3 устранили соответственно девять и восемь уязвимостей, причём две ошибки в компоненте Messages закрыты одновременно в macOS Golden Gate 27.2.1, macOS Tahoe 26.7.3, macOS Sequoia 15.8.3, watchOS 27.2.1 и visionOS 27.2.1: ▪️Проблема авторизации CVE-2026-113961 могла позволить удалённому злоумышленнику присоединиться к групповому чату iMessage и получать сообщения, поэтому разработчики улучшили процедуру проверки. ▪️Уязвимость CVE-2026-113960 могла открыть добавленному в группу iMessage пользователю доступ к сообщениям, отправленным до его вступления, и была устранена удалением уязвимого кода.ого кода. В этих ноябрьских бюллетенях Apple никак не упомянут независимый обход песочницы worse_query, чей PoC-код разработчик под псевдонимом forcequitOS опубликовал на GitHub с заявленной поддержкой iOS с 26.0 по 26.7.2 и iOS 27.2, а 10 ноября отдельно сообщил в X, что уязвимость не исправлена ни в iOS 27.2.1, ни в iOS 27.3 beta 1 (официального комментария Apple и данных о проверке iOS 26.7.3 пока нет). Используя этот метод и сохранённое при подписи разрешение App Group, сторонний файловый менеджер WQ Files, устанавливаемый вне App Store, открывает доступ к контейнерам данных других приложений без джейлбрейка и эксплойта ядра. Реагируя на появление эксплойта, 10 ноября 2026 года криптобиржа Binance опубликовала в соцсети X предупреждение для пользователей iOS: «Уязвимость (worse_query), затрагивающая iOS 26.7.1, 27.0.1 и 27.2, позволяет вредоносным приложениям читать локальные файлы других приложений, ставя под угрозу сид-фразы [фразы восстановления], закрытые ключи и учётные данные для входа во всей экосистеме. Это проблема уровня самой iOS, характерная не только для Binance» — говорится в предупреждении криптобиржи Binance. Перечисленные биржей три версии совпадают со списком протестированных сборок в примечаниях к релизам WQ Files, а в самом посте Binance призвала удалить приложения из недоверенных источников (включая установленные в обход магазина или вручную подписанные IPA-файлы), обновить iOS и все программы до актуальных официальных версий, при подозрении же на взлом перевести средства на новый кошелёк, созданный на чистом устройстве, и сбросить все активные сессии входа. Как позже пояснил представитель Binance изданию Crypto.news, подтверждённых случаев доступа к криптокошелькам или кражи средств через worse_query компания не зафиксировала, а реальный риск раскрытия секретов возникает тогда, когда приложение хранит их в доступных локальных файлах открытым или восстановимым способом. Сам опубликованный PoC открывает доступ к файловым контейнерам приложений и отдельным системным каталогам на iOS 27, но не демонстрирует извлечения защищённых записей из связки ключей Keychain или обхода сопроцессора Secure Enclave, при этом о возможности эксплуатации уязвимости через App Store ни биржа, ни автор эксплойта не заявляли. ✋ @Russian_OSINT
-
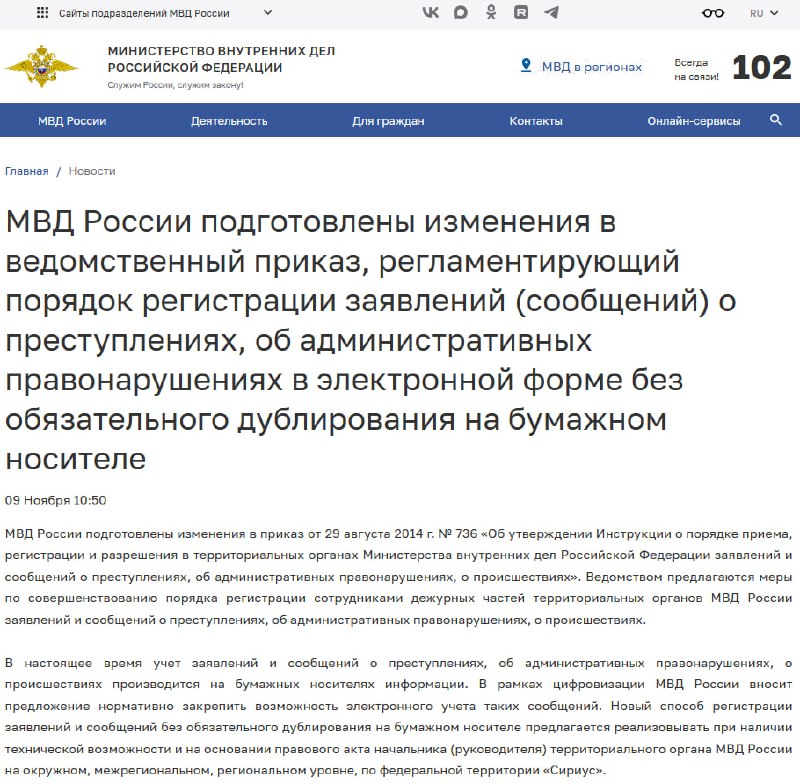
🇷🇺 Хорошие новости: МВД России подготовлены изменения в ведомственный приказ, регламентирующий порядок регистрации заявлений (сообщений) о преступлениях, об административных правонарушениях в электронной форме без обязательного дублирования на бумажном носителе. В настоящее время учет заявлений и сообщений о преступлениях, об административных правонарушениях, о происшествиях производится на бумажных носителях информации. В рамках цифровизации МВД России вносит предложение нормативно закрепить возможность электронного учета таких сообщений. Новый способ регистрации заявлений и сообщений без обязательного дублирования на бумажном носителе предлагается реализовывать при наличии технической возможности и на основании правового акта начальника (руководителя) территориального органа МВД России на окружном, межрегиональном, региональном уровне, по федеральной территории «Сириус». ⚖️ При этом сведения, зафиксированные в электронном виде, будут обладать той же юридической силой и значимостью, что и регистрируемые на бумажных носителях информации. Свершилось: полиция готовится принимать заявления граждан в электронном виде. Собственно, обратиться через сайт МВД или «Госуслуги» можно уже давно, вот только по существующему регламенту сотрудник обязан распечатать обращение и зарегистрировать его в специальной книге учета. А в ряде случаев заявитель всё равно вынужден явиться в отделение полиции – например, если вопрос касается возбуждения уголовного дела. Проект приказа, который МВД сегодня опубликовало для общественного обсуждения, предполагает, что сведения, зафиксированные в электронном виде, будут обладать той же юридической силой и значимостью, как регистрируемые на бумажных носителях. Но с поправкой на технические возможности конкретных территориальных органов МВД: видимо, на первоначальном этапе принимать электронные заявления будут не во всех населенных пунктах. — комментирует Антон Горелкин, первый зампред ИТ-комитета Государственной Думы, председатель правления РОЦИТ. В настоящее время проект приказа проходит антикоррупционную экспертизу на Едином портале для размещения информации о разработке федеральными органами исполнительной власти проектов нормативных правовых актов. ✋ @Russian_OSINT
-
edited 
❗️Google открыла доступ к флагманской ИИ-модели Gemini 4 Carbon Google 10 ноября 2026 года открыла разработчикам, предприятиям, учёным и подписчикам тарифа Google AI Ultra ИИ-модель Gemini 4 Carbon. Об этом сообщил в блоге Google старший вице-президент Google DeepMind и главный ИИ-архитектор Google Корай Кавукчуоглу. Модель тратит больше токенов, чем Gemini 4 Argon, на глубокое рассуждение и самопроверку, возглавив CursorBench 4.0, WANDR и AutomationBench при цене задачи более чем вдвое ниже ближайшей внешней модели. В Google Antigravity вышло превью режима /swarm с состязательными верификаторами (adversarial verifiers), а промоцена API до 30 ноября равна $2 и $10 за 1 млн входных и выходных токенов с ростом для публичной версии до $4 и $20. Версия Carbon for cyber из программы Fairwind лидирует в SEC-bench Pro, ExploitGym и CWE-bench v1, дав 100% полноты сканирования и 95% точности триажа во внутреннем тесте Project Fortify и менее чем за два часа выявив 0-day уязвимости у двух крупных SaaS-провайдеров в Scan for Good от Wiz. Утверждается, что агенты фреймворка формальной верификации кода AlphaProof Code с Carbon создали миллионы строк на Lean, за недели доказав ключевые свойства безопасности кода протокола Signal. В симуляциях ExploitBench и CyScenarioBench защита отразила 99% траекторий атак редтиминг-агента, дав 0% успешных косвенных промпт-инъекций на Gray Swan IPI и ноль новых универсальных джейлбрейков у Trajectory Labs. 👆Для обычного пользователя Gemini 4 Carbon избыточна в повседневной рутине, ведь сама Google прямо указывает, что для большинства задач разработки ПО и работы с информацией оптимальным выбором остаётся более экономная по токенам Gemini 4 Argon. Интересно, что Carbon выкатили на следующий день после релиза флагманской ИИ-модели Claude Fable 5.2 от Anthropic. Затестить можно через AI Studio. ✋ @Russian_OSINT
-
ad 
Удобные ответы про XDR 12 ноября в 11:00 «Лаборатория Касперского» проведёт стрим «Удобные ответы про XDR» для тех, кто строит комплексную киберзащиту бизнеса. В прямом эфире команда продукта покажет новые возможности единой платформы безопасности в решении Kaspersky Symphony XDR и поделится планами по его развитию. А чтобы лучше подготовиться к стриму – смотрите одноименный видеопроект, в котором специальная пояснительная бригада на пальцах показывает, что такое XDR, из чего состоит и какую ценность несёт вашему бизнесу. Присоединяйтесь! Регистрация по ссылке.
-
Канал 🔨SecAtor пишет интересное: Исследователи Лаборатории Касперского выявили фишинговую кампанию ранее неизвестной киберпреступной группировки, которую назвали Arra Ghouls (также упоминается как Mimbrob). Изначально она специализировалась на атаках на частных пользователей: с помощью инфостилеров и банковских троянцев осуществляла эксфильтрацию данных и монетизировала их. Однако с начала апреля 2026 группировка провела серию атак на организации в России и Беларуси. Под удар попали 18 организаций в сферах телекоммуникаций, промышленного фармпроизводства, IT, коммерции и финансов. Для реализации своих кампаний злоумышленники использовали цепочку собственных средств доставки вредоносной нагрузки, несколько RAT на Go, а также фреймворки с открытым исходным кодом: Havoc, RootRat и Metasploit. Злоумышленники использовали заранее подготовленные домены-двойники, а также скомпрометированные почтовые сервера, с которых рассылали фишинговые письма с RAR‑архивами. Темы письма варьировались от «Cудебное_разбирательство» до «Poverka2026». Первым каналом были фишинговые письма, которые рассылались с заранее подготовленных доменов, имитирующих адреса легитимных организаций: npkarns[.]ru, urnpo[.]ru, klirnov[.]ru, vniirn[.]ru. Внутри архива содержались переименованный легитимный файл браузера Chromium и DLL-дроппер browser_elf.dll, расположенный в том же каталоге. Вторым каналом распространения стали фишинговые сайты, на которых пользователям предлагали скачать MSI-дроппер c именем DronnerInstaller.msi. Внутри этого файла находились приложение-приманка на Flutter и такой же DLL-дроппер. Дроппер содержит несколько экспортируемых функций, которые ссылаются на один и тот же адрес, ведущий прямо к основному вредоносному функционалу. После передачи управления вредонос проверяет языковые и региональные настройки клавиатуры тремя способами, сравнивая со списком целевых стран, прежде всего СНГ. Затем наступает второй этап - анализ прав доступа и попытка их повышения. Внутри вредоноса в зашифрованном XOR виде хранятся строки с именами функций WinAPI. Затем выполняется основная логика дроппера. Для закрепления на устройстве жертвы создается запланированная задача через schtasks.exe. Вредонос запускается по одной из двух схем: с интервалом в минутах или в днях. Затем управление переходит к браузеру Chromium, который запускает DLL-загрузчик. Злоумышленники открывают конечные точки только на время проведения атаки, что также затрудняет поиск и анализ финального вредоноса. Нагрузка передается в зашифрованном виде как массив бинарных данных. Чаще всего злоумышленники передавали RAT с модульной архитектурой на Go - Arra RAT. В некоторых случаях использовался дополнительный промежуточный загрузчик yandexupdatesvc.exe, скачиваемый с командного сервера, который загружал 7-Zip и архив с репозитория GitHub, из которого также разворачивался Arra RAT. Группировка активно использует TCP-туннели с шифрованием трафика - такой подход позволяет избежать классического перехвата через MitM-прокси, характерного для HTTP/S-коммуникаций с командного сервера. При этом Arra RAT служит лишь точкой входа в инфраструктуру, а основным инструментом для взаимодействия с устройством жертвы является Havoc. Все сообщения при взаимодействии с С2 передаются в зашифрованном виде с использованием AES-GCM. В ходе анализа инфраструктуры атакующих были выявлены дополнительные инструменты. Кроме агента фреймворка Havoc также было замечено использование агентов семейства RootRat. В инфраструктуре также был выявлен модуль обратной оболочки (reverse shell) windows/reverse_tcp из фреймворка Metasploit. Хронология развития вредоносной нагрузки в кампаниях Arra RAT показывает быстрый рост ее функциональности. Первая версия, обнаруженная в начале апреля 2026 года, поддерживала только базовый опрос C2 и простой набор команд. К маю‑июню в образец были добавлены модули TCP‑туннеля, поддержка загрузки файлов и эксфильтрации данных.
-
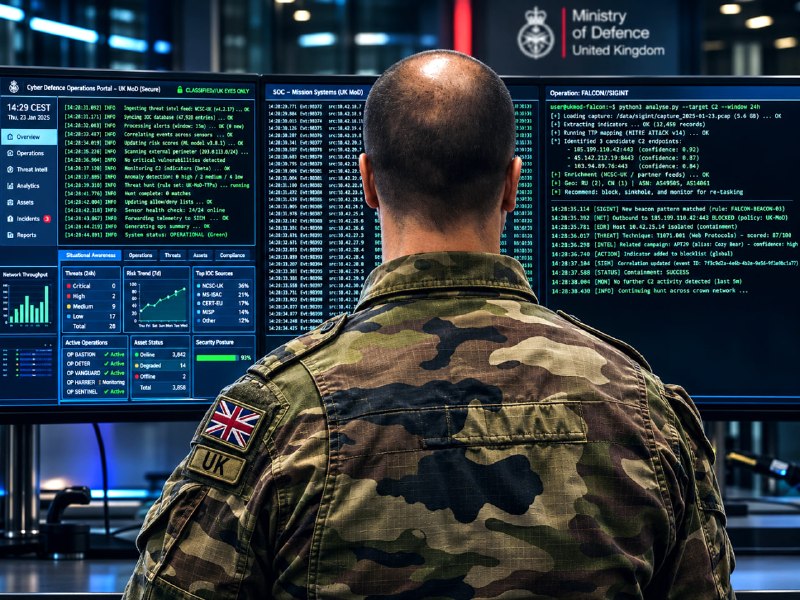
🇬🇧Британский киберспецназ отправляют на зарубежную охоту за хакерами Великобритания начала физически отправлять за рубеж военные подразделения «охотников» (hunt forces) для пресечения кибератак на ранней стадии до удара по оборонным сетям страны. Об этом в интервью The Times, детали которого приводят LBC и AOL, сообщил командующий Кибернетическими и электромагнитными силами обороны генерал-майор Майк Фэйерс. Существование подразделения ранее держалось в секрете, а сами операции часто требуют санкции министра обороны Уэса Стритинга. Военных могут перебрасывать по суше, воде и воздуху в согласившиеся страны (например, на случай заражения серверов в европейской стране). «Раньше мы защищались на своей территории, но теперь выдвигаем оборону за пределы собственных сетей. Мы стремимся выслеживать противников в тех местах, где они ведут подготовку, ещё до того как они атакуют военные системы Великобритании. [...] Мы видим, как ИИ сегодня эксплуатирует уязвимости с невиданной ранее скоростью. Если исторически у нас было несколько дней на устранение уязвимостей, то теперь счёт времени на реагирование идёт на десятки минут» — заявил Фэйерс. В первую очередь в материалах названы российские хакеры (приводится сценарий с якобы заражением ими серверов в европейской стране) и пророссийские хактивисты. ✋ @Russian_OSINT
-
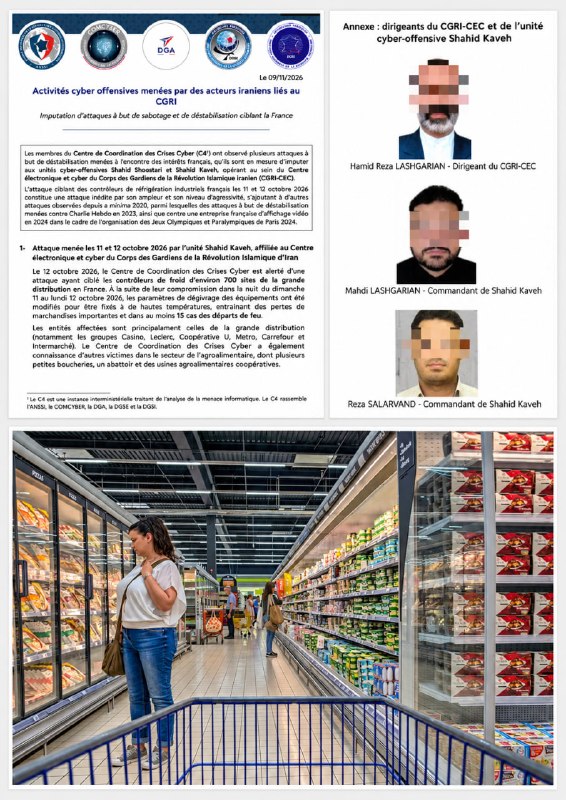
🇫🇷Франция обвинила иранских хакеров в атаке на холодильники, которые разогрели до 50 градусов В ночь с 11 на 12 октября 2026 года синхронная кибератака вывела из строя холодильники около 700 магазинов во Франции, разогрев камеры до 50 °C. 9 ноября прокурор Парижа Лор Бекюо открыла судебное следствие и запросила международные ордера на арест главы и двух заместителей иранского подразделения Shahid Kaveh. Вышедший в тот же день отчёт французского Центра координации киберкризисов (C4) подтвердил, что группа входит в киберцентр КСИР (руководитель Хамид Реза Лашгариан), а командуют ей Реза Саларванд и Махди Лашгариан. Утверждается, что через сканер FOFA операторы нашли и взломали контроллеры Dixell и Danfoss (с ПО старее версии 4, где ИБ-агентство ANSSI выявило уязвимость), заменив штатную двухчасовую разморозку непрерывным нагревом. Детали диверсии приводятся в опубликованном изданием Actu17 коммюнике ведомства. «Атакующие удалённо захватили управление оборудованием через веб-интерфейсы, чтобы запустить аномальные циклы разморозки неограниченной длительности, одновременно отключив защитные оповещения датчиков, которые должны срабатывать при превышении определённой температуры» — заявили в прокуратуре Парижа. Саботаж вызвал от 15 до 20 возгораний и многомиллионные убытки от порчи продуктов в 300 точках Intermarché и Netto, 80 магазинах Carrefour, сетях Coopérative U, Monoprix (5%), Metro, у поставщика E.Leclerc, на скотобойне, заводах и в мясных лавках. С той же инфраструктуры якобы атаковали системы Schneider Electric на малых ГЭС и вели разведку по протоколу Modbus (порт 502). По данным C4, группа прикрывается витринами CyberAveng3rs и CyberbanNews, а смежное подразделение КСИР Shahid Shoostari с 2020 года якобы атаковало Charlie Hebdo и видеоэкраны на Олимпиаде-2024. 📖 Доказательная база французских властей, представленная в отчёте межведомственного центра C4 и коммюнике прокуратуры Парижа, строится на косвенных признаках и совпадении профиля атак (фарси, неуникальные технические маркеры, след в CyberbanNews), тогда как проверяемые технические артефакты в открытом доступе отсутствуют. Сами авторы документа C4 называют собранные аргументы «совокупностью косвенных улик». При этом в приложении к документу опубликованы фотографии и полные имена главы киберцентра КСИР и обоих командиров подразделения Shahid Kaveh. ✋ @Russian_OSINT
-
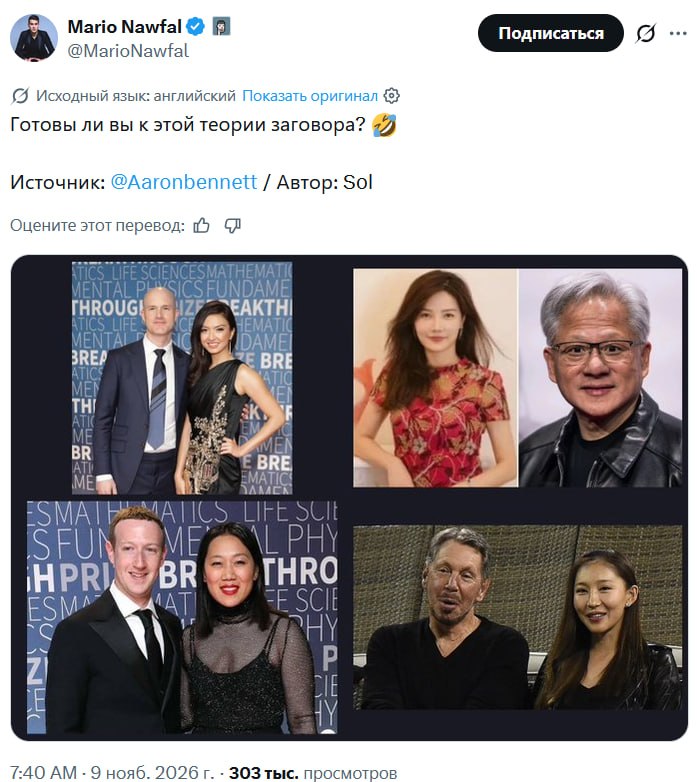
🍿Шутят. ✋ @Russian_OSINT
-
Telegram doesn't show this post on the web. Open it in Telegram to see it.
-
Telegram doesn't show this post on the web. Open it in Telegram to see it.
- Older posts