РТ-Информационная безопасность
Актуальные новости, советы и обзоры технологий для защиты данных. Будьте в курсе киберугроз и научитесь эффективно защищать свои цифровые ресурсы с нами!
Наш официальный сайт — https://rt-ib.ru
Subscribers1.5K +0 24h
Reach per post (ERR)32.0%467 avg views
Posting4.7/weeklast 10 hours ago
Reactions per 1K views49.5👍 ✍ ⭐
Инсайдер 2.0: как выглядит современный «злоумышленник»
Классический инсайдер хорошо известен службам безопасности: недовольный сотрудник, корыстный мотив, намеренный вынос данных. Такую угрозу научились распознавать и нейтрализовать.
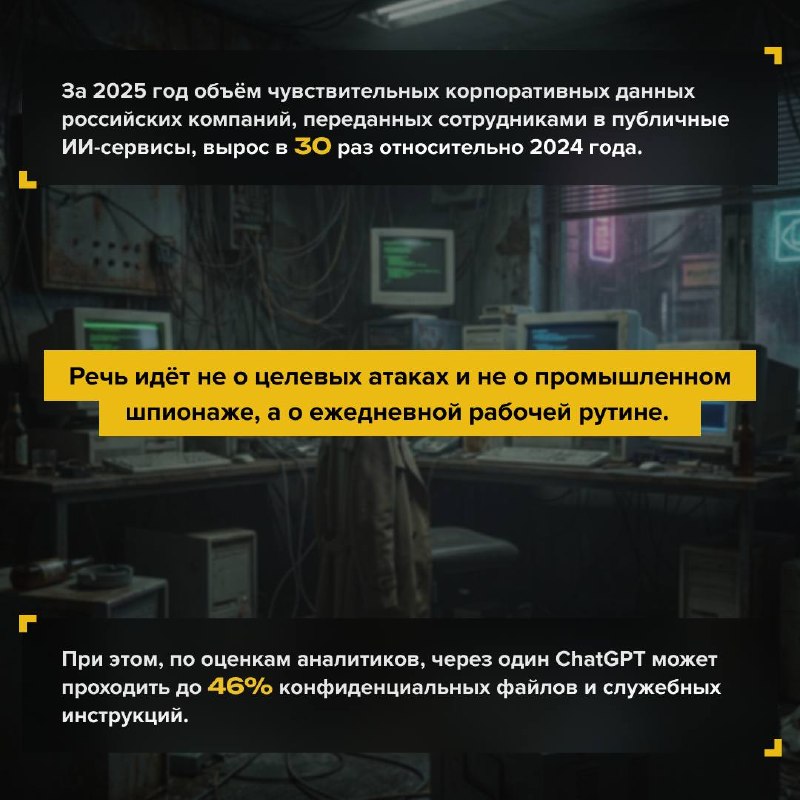
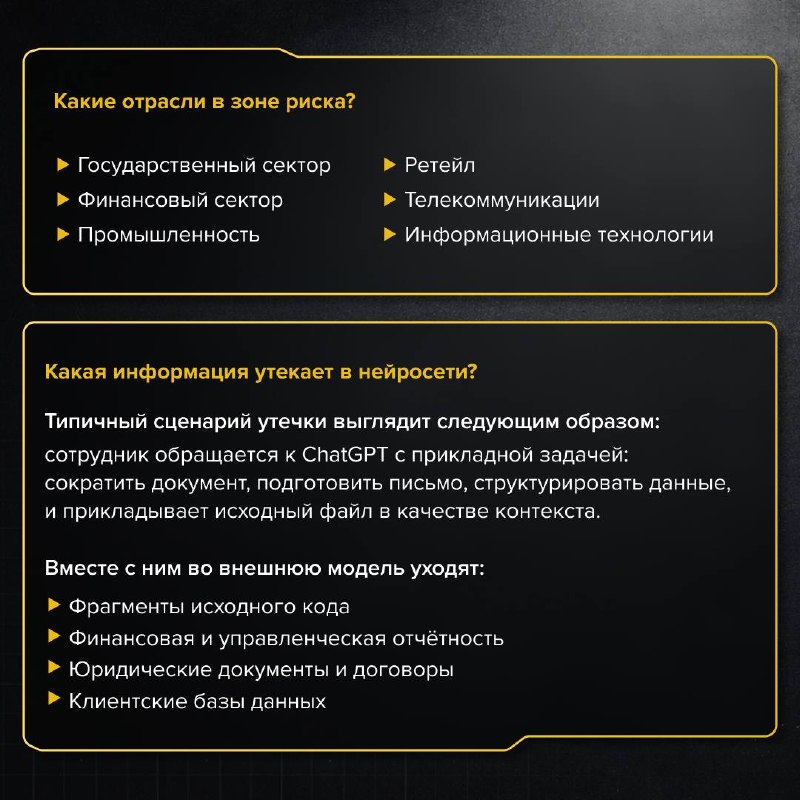
Но сегодня модель угрозы изменилась. Утечки всё чаще происходят не из злого умысла, а из операционной необходимости — когда рядовой сотрудник загружает рабочие материалы в публичный ИИ-сервис, чтобы ускорить выполнение задачи.
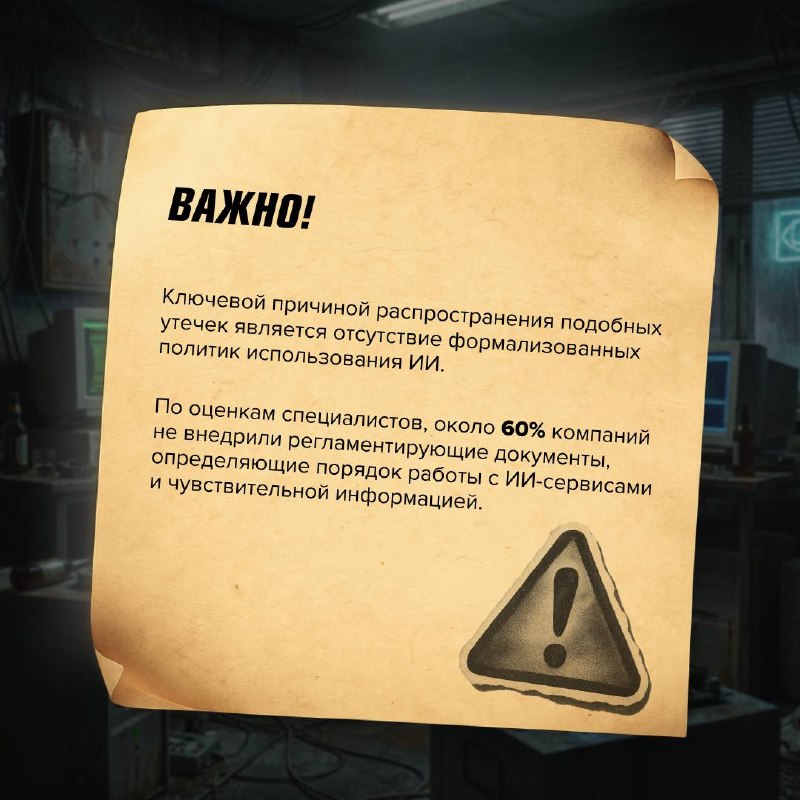
📢 В карточках выше разобрали, какие отрасли фиксируют утечки чаще всего, какие категории данных оказываются под угрозой и почему большинство компаний не готовы к этому вектору атаки.
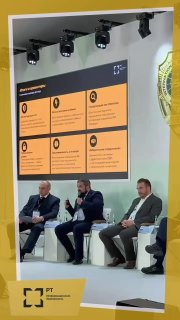
Второй день Международного форума по безопасности в самом разгаре — это значит, что настало время делиться кадрами выступления эксперта РТ-ИБ.
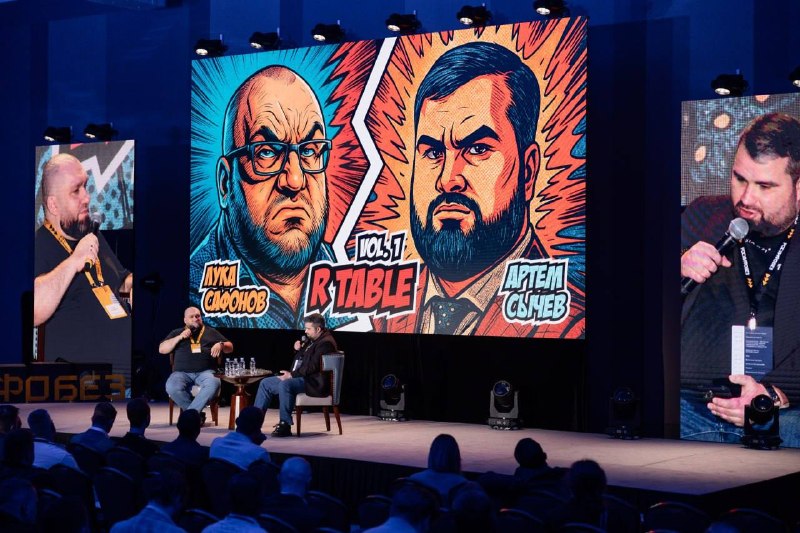
📢 Артем Сычев, первый заместитель генерального директора, представил доклад
«Искусственный интеллект как элемент национального цифрового суверенитета: роль государственных корпораций в формировании оборонного контура XXI века».
Ключевыми темами выступления стали:
1️⃣ Интеграция ИИ в национальные системы кибербезопасности и обороны
2️⃣ Создание отраслевых центров реагирования на инциденты с интеграцией в государственные структуры безопасности
3️⃣ Развитие национальных платформ для предиктивной аналитики угроз и регулирование генеративного ИИ в киберпространстве.
Отдельное внимание было уделено роли государственных корпораций как держателей защищенных Data Lakes для обучения суверенных ИИ-моделей на национально-специфических сценариях угроз.
Такой подход позволяет:
📎сохранять контроль над жизненным циклом данных и моделей
📎минимизировать риски утечек
📎снижать вероятность внешнего влияния и подмены обучающих выборок
Также в рамках доклада были рассмотрены перспективы международного сотрудничества по обмену данными об ИИ-атаках, включая:
🛡 создание механизмов оперативного обмена индикаторами компрометации, тактиками злоумышленников и лучшими практиками защиты.
«Не закрывайтесь полностью от других стран. Необходимо взаимодействовать... И мы готовы делиться своей экспертизой»,
— отметил эксперт.
edited
😀😀😀😀😀
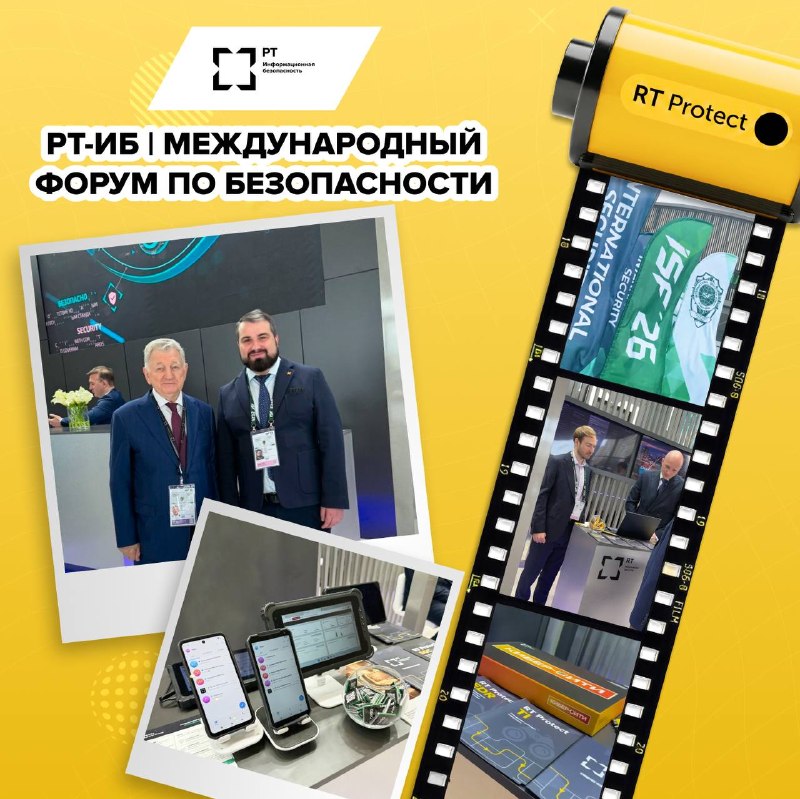
РТ-ИБ | Международный форум по безопасности
Команда РТ-ИБ продолжает работу на отраслевых площадках — на этой неделе мы принимаем участие в Международном форуме по безопасности под эгидой Совета Безопасности РФ.
С 26 по 29 мая на площадке форума специалисты компании представляют продукты и решения экосистемы RT Protect, обмениваются опытом с коллегами и обсуждают актуальные вопросы обеспечения информационной безопасности.
На стенде Госкорпорации Ростех можно:
📎познакомиться с технологиями, обеспечивающими защиту в режиме 24/7
📎протестировать отечественные телефоны и планшеты MIG с предустановленным корпоративным мессенджером RT Link
📎пообщаться с профессионалами отрасли
🎁 и конечно же, увидеть мерч, к которому можно не только прикоснуться, но и забрать с собой — если повезёт
Следите за ключевыми событиями форума вместе с нами!
Если удача сегодня оказалась не на вашей стороне — не расстраивайтесь.
Уже 17 июня в рамках отраслевой конференции «РосИнфоБез» состоится новый розыгрыш.
📢 Подписывайтесь на канал, регистрируйтесь на мероприятие и будьте на шаг ближе к призам!
#КИБЕР_СИТИ
repost
Проект, который работает на твоё будущее
Иногда один проект способен рассказать о специалисте больше, чем десятки строк в резюме. Особенно когда его оценивают не только в учебной среде, но и представители индустрии информационной безопасности.
Именно для этого РТ-ИБ запускает конкурс студенческих работ.
📢 Читай описание в карточке выше, присылай работу и получи возможность представить свой проект на отраслевой площадке информационной безопасности.
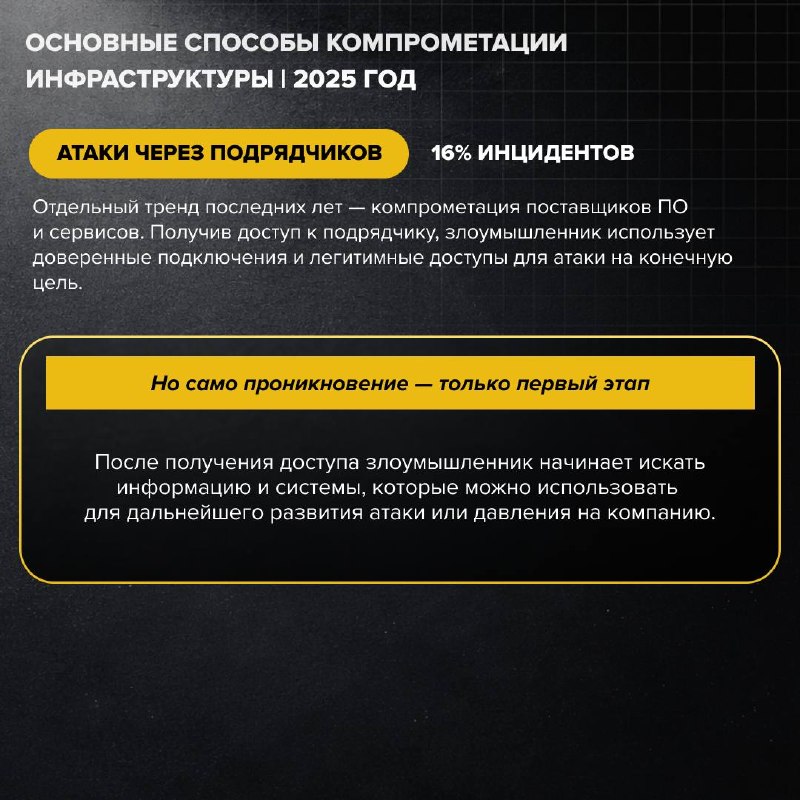
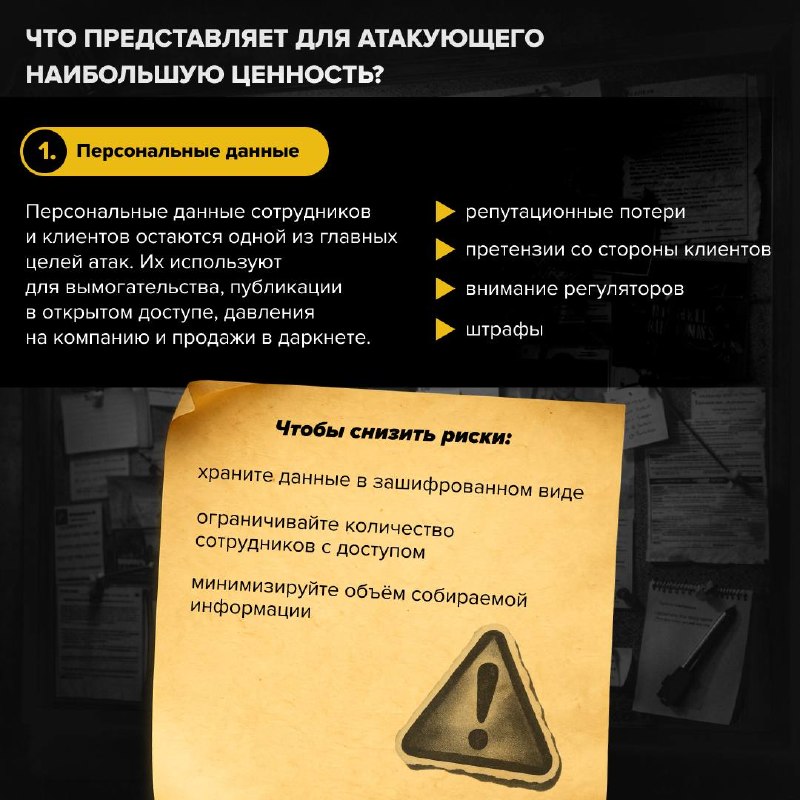
Что ищет хакер в вашей инфраструктуре?
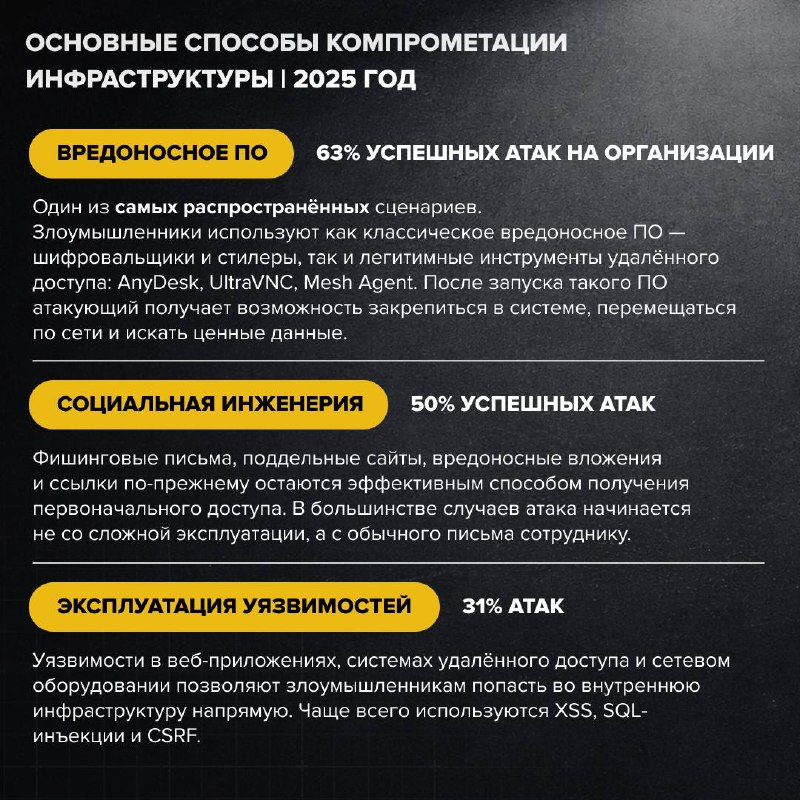
Для бизнеса последствия кибератаки начинаются не в момент проникновения, а в момент, когда злоумышленник получает доступ к критичным данным и системам.
Персональные данные клиентов, финансовые сервисы, учётные записи сотрудников и резервные копии — всё это представляет для атакующего ценность и может использоваться для вымогательства, кражи средств или развития атаки.
📢 В карточках выше разобрали, как злоумышленники проникают в инфраструктуру и что именно они ищут после компрометации.
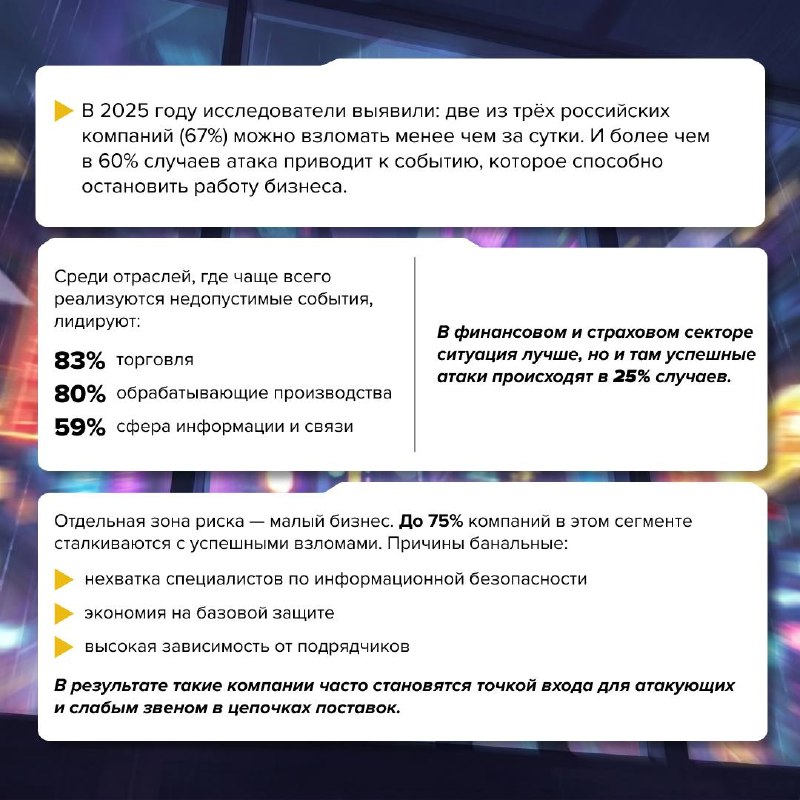
Граница возможностей: почему ИБ-специалист не всесилен?
Во многих компаниях информационная безопасность до сих пор существует «для галочки»: антивирус, базовые настройки, редкие проверки.
А к ИБ-специалистам обращаются уже тогда, когда произошёл взлом, утечка или остановка систем.
Именно здесь возникает главное заблуждение — ожидание, что специалист по информационной безопасности сможет быстро «откатить всё назад», найти виновных и полностью устранить последствия атаки. Но реальность устроена иначе.
📢 В карточках выше разобрали, где проходят реальные границы возможностей ИБ-специалиста, почему реактивный подход больше не работает и что действительно помогает снижать риски.
repost
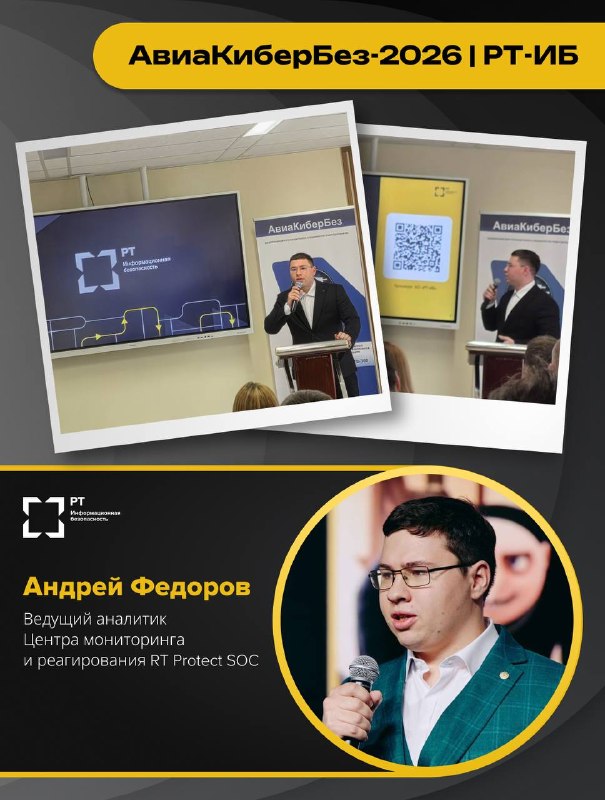
АвиаКиберБез-2026 | РТ-ИБ
Иногда достаточно одной незамеченной ошибки, чтобы цепочка событий превратилась в инцидент
Сегодня на конференции «АвиаКиберБез-2026», посвящённой вопросам кибербезопасности авиационной отрасли, выступил Андрей Федоров, ведущий аналитик Центра мониторинга и реагирования RT Protect SOC.
📢 Эксперт представил доклад
«Примеры критичных киберинцидентов в авиаотрасли, типовые ошибки в инфраструктуре и как централизованный мониторинг помогает их решить»
О чем говорили?
В рамках выступления эксперт разобрал:
1️⃣ Киберинциденты в авиации
Реальные примеры инцидентов и способы их предотвращения.
2️⃣ Ошибки инфраструктуры
Типовые проблемы, которые чаще всего становятся причиной взломов и сбоев.
3️⃣ Раннее обнаружение угроз
Отдельный акцент на технологиях, которые позволяют выявлять атаки на ранних этапах и действовать до того, как они перерастают в инцидент.
«Нам ещё рано для маркетинга»
— опасная ловушка для технологических компаний.
Маркетинг не начинается с рекламы на этапе масштабирования, он начинается с валидации гипотез, сбора потребностей и построения доверия.
Кто мы в сознании потребителя и почему это главное
Любая покупка начинается в голове клиента. Прежде чем он откроет сайт, позвонит менеджеру или придёт на пилот, у него уже есть образ: кто вы, чем отличаетесь и можно ли вам доверять.
Если вы появляетесь в сознании потребителя слишком поздно или в неверном контексте, все ваши усилия по донесению ценности расходуются впустую. Поэтому маркетинг — это не только красивая упаковка продукта на этапе зрелости, это системная работа, которая задаёт правила игры с самого начала.
Распространенная иллюзия продуктовых команд: «Нам ещё рано заниматься маркетингом». За ней обычно скрывается несколько неверных убеждений:
1️⃣ маркетинг = реклама = расходы на масштабирование
2️⃣ продукт должен быть идеальным, прежде чем о нём рассказывать
3️⃣ продажи начнутся только после релиза
Реальность другая. Маркетинг начинается с проверки гипотез: кто целевая аудитория, какие боли у клиентов, какие слова они используют, какие каналы работают.
Это не дорогая промокампания, а тестирование рынка, сбор инсайтов и формирование позиции. В результате вы получаете реальные требования, первых клиентов и амбассадоров еще до релиза, а это дешевле и надёжнее, чем перерабатывать продукт под догадки.
Практические выводы
📎Начинайте маркетинг с задач валидации, а не с креативов.
📎Продавайте уверенность, а не продукт.
📎Контент и экспертность работают на доверие. Технический продукт выигрывает от объяснений и историй, которые делают его понятным.
📎Чем раньше вы займете место в сознании клиента, тем проще будет масштабировать продажи и удерживать позицию при росте конкуренции.
Почему «рано» для маркетинга — это миф
Маркетинг начинается с понимания клиента, а не с релиза. Пока вы дорабатываете продукт, в голове заказчика уже формируется образ решения и его отличия от конкурентов.
🟨 Предлагайте ранний доступ, предзаказы и пилоты
📎Клиенты готовы участвовать в создании решения, если видят, что их интересы учтут.
📎Это показывает реальные ожидания и уменьшает риск дорогостоящих переработок.
🟨 Делайте живые интервью, а не опросы
📎Говорите с ИТ‑ и ИБ‑специалистами о реальных инцидентах, бюджете и критериях выбора.
📎Собирайте цитаты и конкретные KPI — они работают лучше абстрактных гипотез.
🟨 Контент, который продаёт в ИБ
📎Публикуйте кейсы инцидентов, разборы рисков и чек‑листы: технический контент повышает доверие.
📎Возможные форматы: короткие практические разборы, план действий для конкретных атак и истории «Что было бы, если…».
repost
Совет начинающему ИБ-специалисту
Войти в сферу информационной безопасности — это не только про технологии, но и про умение не потеряться в огромном количестве информации.
В начале пути легко распыляться и тратить время не на то, что действительно важно.
Именно поэтому Артем Сычев, первый заместитель генерального директора РТ-ИБ, делится практическими и неочевидными советами для тех, кто только начинает карьеру в ИБ.
📢 Смотри видео выше, бери на заметку и прокачивай мышление специалиста, который всегда на шаг впереди угроз.
📢 В рамках форума ГосСОПКА Константин Васильев, руководитель Центра мониторинга и реагирования RT Protect SOC, поделился взглядом на ключевые вызовы отрасли и развитие системы киберустойчивости.
О чем говорил эксперт?
1️⃣ 00:07–00:41
С какими трудностями чаще всего сталкиваются центры ГосСОПКА и какие риски это создает?
2️⃣ 00:42–01:16
Что отделяет нас от зрелой экосистемы киберустойчивости? И что можно сделать уже сейчас?
3️⃣ 01:17–01:53
Что означает для отрасли появление форума ГосСОПКА и какие возможности это дает?
🛡Киберугрозы развиваются быстрее, чем когда-либо, поэтому для отрасли особенно важны открытый диалог, совместная работа и обмен экспертизой.
🎉 Розыгрыш от РТ-ИБ
Мы знаем, что вы этого ждали — и наконец-то пришло время запустить новый розыгрыш призов!
Условия участия максимально простые:
1️⃣ Быть подписанным на Telegram-каналы «РТ-ИБ» и «РосИнфоБез»
2️⃣ Нажать кнопку «Участвовать» в закрепленном сообщении
3️⃣ Дождаться 25 мая и следить за результатами
В этот раз мы разыграем:
🎁 Главный приз — настольная игра по информационной безопасности «КИБЕР-СИТИ»
📎Большой пакет мерча
📎Маленький пакет мерча
📢 Объявление победителей: 25 мая в 15:00
И это не последний шанс выиграть!
Ещё больше подарков и активностей ждёт вас 17–18 июня на ежегодной отраслевой конференции «РосИнфоБез».
Всё о мероприятии и регистрация уже доступны на канале — здесь.
👾 Когда-то виртуальный помощник представлял собой человека, который отвечал на письма, помогал решать задачи, контролировал процессы и всегда оставался на связи, даже если находился за тысячи километров.
Сегодня многое изменилось.
К командам присоединились ИИ-ассистенты — и стали частью повседневной работы.
Теперь виртуальные помощники умеют анализировать данные, искать аномалии, автоматизировать рутину и за секунды обрабатывать то, на что раньше уходили часы.
📢 Но суть осталась прежней: виртуальные помощники помогают людям справляться быстрее, эффективнее и спокойнее.
💛 Вчера отмечался Международный день виртуального помощника. И это хороший повод просто сказать спасибо всем, кто работает в этой сфере — удалённым сотрудникам, специалистам поддержки и цифровым ассистентам.
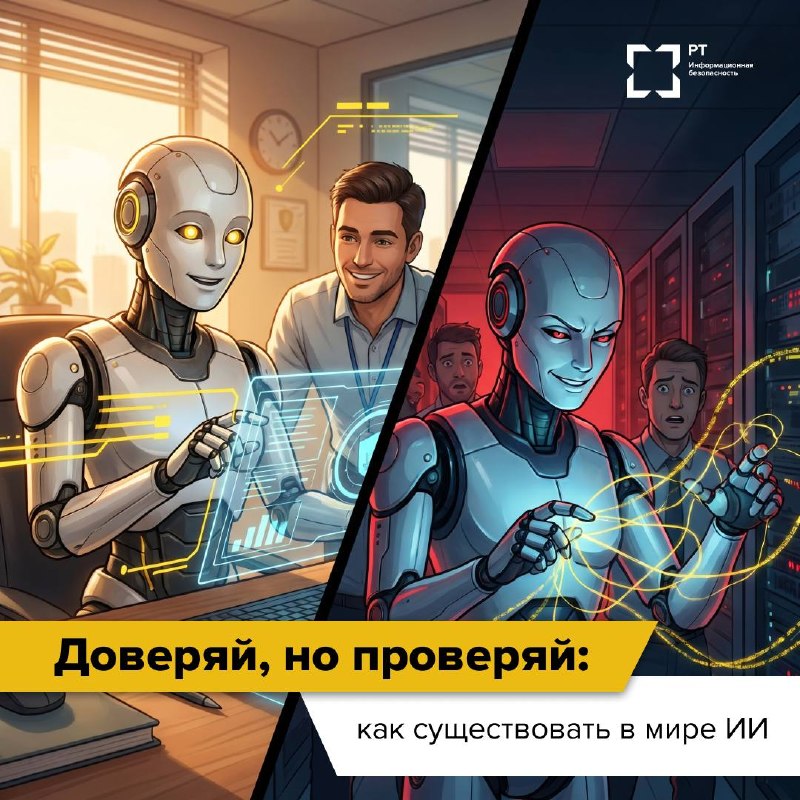
Доверяй, но проверяй: как существовать в мире ИИ
📢 Самая недооценённая угроза искусственного интеллекта — не ошибки алгоритмов, а человеческая склонность им доверять.
Automation bias (предвзятость автоматизации) — это психологический феномен, при котором люди чрезмерно полагаются на автоматизированные системы при принятии решений, даже если их рекомендации противоречат имеющейся информации или являются неверными.
Иными словами, человек перестаёт спорить с системой, потому что она «выглядит объективной».
В чём суть проблемы?
ИИ не просто помогает принимать решения — он постепенно меняет поведение человека:
📎ИИ становится «первым и главным мнением»
📎человек — «подтверждающим звеном»
👾 проверка заменяется доверием
Чем чаще система оказывается «точной», тем сильнее закрепляется привычка ей не противоречить.
Как это проявляется на практике?
1️⃣ Ошибки следования (commission errors). Человек действует по неправильной рекомендации системы. Реальность:
в медицине врач использует ИИ для анализа снимков и со временем начинает меньше перепроверять результаты. Если модель ошибается (например, не находит опухоль), ошибка может остаться незамеченной.
2️⃣ Ошибки бездействия (omission errors). Человек не реагирует на проблему, потому что система ничего не показала. Реальность:
в кибербезопасности аналитики SOC, перегруженные алертами, могут делегировать первичный триаж ИИ‑системе. Если злоумышленник изучит паттерны работы защитной модели, он сможет формировать вредоносный трафик так, что ИИ будет классифицировать его как «безопасный», а человек перестанет перепроверять логи.
Почему это опасно?
Проблема не в самом ИИ, а в смещении ответственности:
📎человек начинает делегировать критическое мышление
📎система воспринимается как «безошибочная»
📎ошибки становятся системными, а не случайными
📎размывается ответственность между человеком и системой
Как снизить риск?
🛡 Понимать ограничения ИИ — он не «знает», а вычисляет вероятности.
🛡 Human‑in‑the‑loop модель — ИИ предлагает варианты, человек принимает финальное решение.
🛡 Прозрачность работы системы — понимание, как обучалась модель и где у неё есть слепые зоны.
🛡 Структурированное тестирование — проверка системы в разных условиях и сценариях до внедрения.
Чем мощнее становится ИИ, тем важнее не терять контроль над ним. Опасность начинается там, где человек перестаёт сомневаться.
😀😀😀😀😀
Знаете ли вы, что:
📎скорость кибератак выросла в 40 раз
📎поиск точки входа в инфраструктуру теперь занимает около 20 минут вместо недель и месяцев
📎до 90% инцидентов начинаются с фишинга
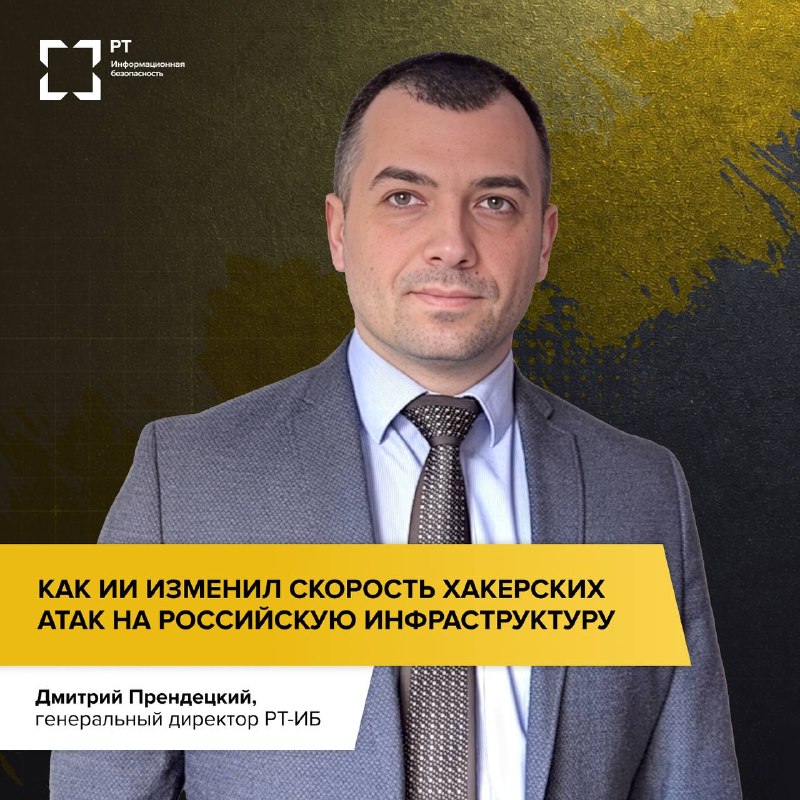
📢 Если нет, то это может означать лишь одно: вы еще не читали интервью Дмитрия Прендецкого, генерального директора РТ-ИБ.
На РБК вышла версия интервью, подготовленная командой РТ-ИБ специально для вас. В материале — о том:
1️⃣ как изменились современные кибератаки и как специалисты по ИБ противостоят им сегодня
2️⃣ как правильно выстраивать систему защиты в новых условиях
3️⃣ почему отечественные разработки помогли не допустить масштабных сбоев инфраструктуры
🛡и какие подходы к безопасности становятся критически важными уже сейчас
Читайте по ссылке 👇
[интервью]
#ИБ_в_лицах
repost
«Народ, не знающий своего прошлого, не имеет будущего»
М. В. Ломоносов
Есть ощущение, что в ИБ все слишком привыкли жить в режиме «новой угрозы каждую неделю».
AI, дипфейки, утечки, импортозамещение, очередной громкий взлом — индустрия постоянно бежит вперёд и почти не успевает остановиться, чтобы посмотреть назад.
А зря.
Потому что многие вещи в безопасности цикличны.
Меняются инструменты, меняются технологии, но вопросы остаются теми же: кому доверять, как выстраивать устойчивость, что вообще делает систему по-настоящему безопасной.
На этом фоне интересно выглядит концепция РосИнфоБез 2026.
Без попыток казаться «главным киберсобытием галактики».
Скорее как нормальная площадка, где собираются люди, которые реально работают в отрасли и понимают, что сейчас происходит с рынком.
Среди 500+ участников конференции:
Представители регуляторных органов
C-level отечественных компаний
Крупнейшие корпорации
Вендоры передовых технологических решений
17 июня планируется «деловой» день с пленарными дискуссиями, воркшопами и пакетами мерча (все как мы любим), а 18 — РосИнфоКруиз. На борту обещают музыкального хедлайнера, специальный саунд-дизайн и атмосферу эстетики 90-х.
Подробнее, кстати, можно посмотреть на сайте — там же и регистрация.
Когда мир остановил WannaCry
12 мая — Международный день борьбы с программами‑шифровальщиками.
В этот день вспоминают одну из самых разрушительных кибератак последних лет — эпидемию WannaCry.
📢 Утро 12 мая 2017 года.
Вирус начал распространяться через уязвимость в протоколе SMBv1 в Windows. Обычно SMB используется для обмена файлами внутри локальной сети, но злоумышленники нашли способ отправлять через него специально подготовленные запросы и удалённо выполнять код на необновлённых устройствах. Под угрозой оказались практически все версии Windows того времени — начиная от Windows Vista и заканчивая Windows 10.
WannaCry был опасен не только шифрованием файлов:
📎обеспечивал связь с командным сервером злоумышленников через анонимную сеть TOR
📎после заражения самостоятельно сканировал интернет в поисках новых устройств
📎отправлял вредоносные запросы на случайные IP‑адреса
Именно поэтому скорость атаки была беспрецедентной — десятки тысяч заражений в час.
Под удар попали не только крупные организации, но и обычные пользователи. Атака затронула больницы, банки, транспортные компании и операторов связи по всему миру.
Главная причина такого масштаба — отсутствие обновлений. Патчи для критической уязвимости Microsoft выпустила ещё за два месяца до начала эпидемии, однако тысячи систем так и остались незащищёнными.
Прошло 9 лет, но шифровальщики по‑прежнему остаются одной из самых опасных угроз для бизнеса. Они останавливают работу компаний, атакуют инфраструктуру и наносят многомиллионный ущерб.
🛡Сегодня, в Международный день борьбы с программами‑шифровальщиками, команда РТ‑ИБ напоминает: против таких атак необходима проактивная защита — RT Protect Антишифр.
Как RT Protect Антишифр предотвращает заражение?
1️⃣ Мгновенное прекращение атаки: вредоносный процесс завершается автоматически, даже если он маскируется под системные программы или работает в связке с другими приложениями.
2️⃣ Блокировка в реальном времени: подозрительные операции останавливаются сразу в момент их выполнения, а не после шифрования данных.
3️⃣ Защита файлов: важные данные копируются в безопасное хранилище, а их восстановление происходит мгновенно, без необходимости разбирать алгоритмы шифрования.
👾 История WannaCry показала простую истину: одна уязвимость и отсутствие обновлений могут привести к глобальным последствиям. Поэтому защита инфраструктуры должна работать на опережение.
С Днем Победы!
9 мая — день, который невозможно свести к формальному поздравлению. Это день памяти о людях, которые прошли через войну, выдержали невозможное и защитили страну. Благодаря им у нас есть то, что сегодня кажется обычным: жизнь, работа, стабильность и будущее.
Мир изменился, и вместе с ним изменились угрозы. Однако сама необходимость защищать своё — осталась. И мы продолжаем дело наших дедов и прадедов, но уже в цифровом пространстве.
Сегодня информационная безопасность — это защита государства от кибератак и цифрового вмешательства, защита людей от утечек данных, мошенничества и киберпреступности, а также обеспечение устойчивости систем, от которых зависит повседневная жизнь и работа целых отраслей.
Мы помним прошлое. Мы отвечаем за настоящее. И мы строим безопасное цифровое будущее.
С уважением,
команда РТ-ИБ
repost
🪖 Хорошо ли вы помните Великий Подвиг нашего народа? Проверьте себя прямо сейчас!
К Празднику Победы мы подготовили тест на знание и понимание событий и фактов, людей и техники времен Великой Отечественной войны.
▪️ Как вы думаете, что прославленный ас Александр Покрышкин считал главным в работе пилота?
▪️ Почему автомат Калашникова не похож ни на какое другое иностранное оружие такого же типа?
▪️ Что на параде союзных войск в Берлине в честь окончания Второй мировой войны больше всего поразило международную публику?
Эти и другие вопросы ждут вас в нашем тесте. А главное, вы сразу же сможете получить правильные ответы на них с комментариями экспертов. Устройтесь поудобнее и переходите по 👉 ЭТОЙ ССЫЛКЕ.
Кстати, по результатам прохождения теста вам будет присуждено соответствующее звание. Поделитесь скриншотами с нами в комментариях к этому посту.
@rostecru
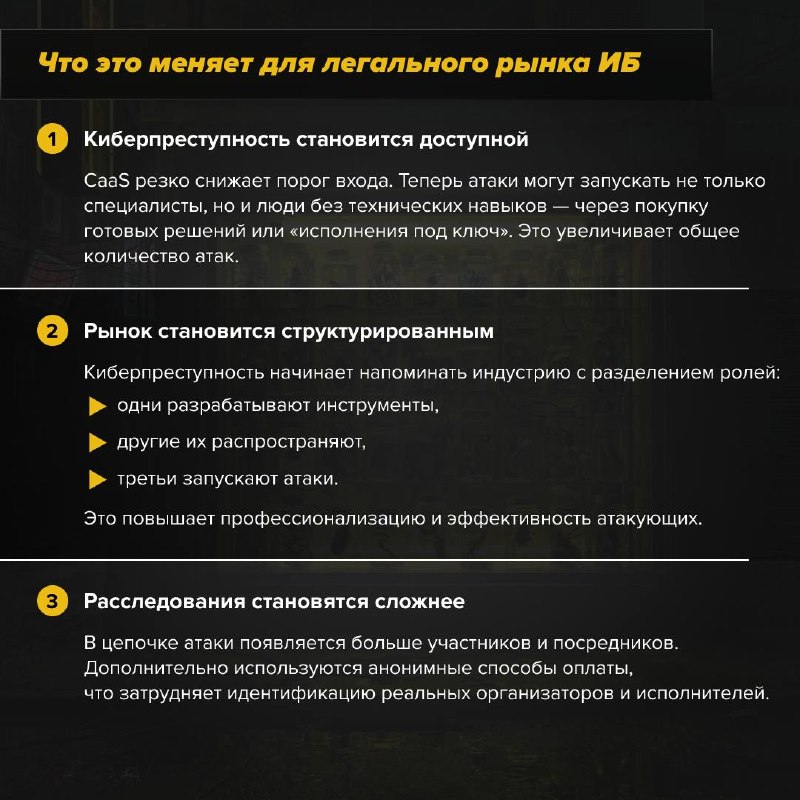
Кибератака как услуга: почему вас могут «заказать»
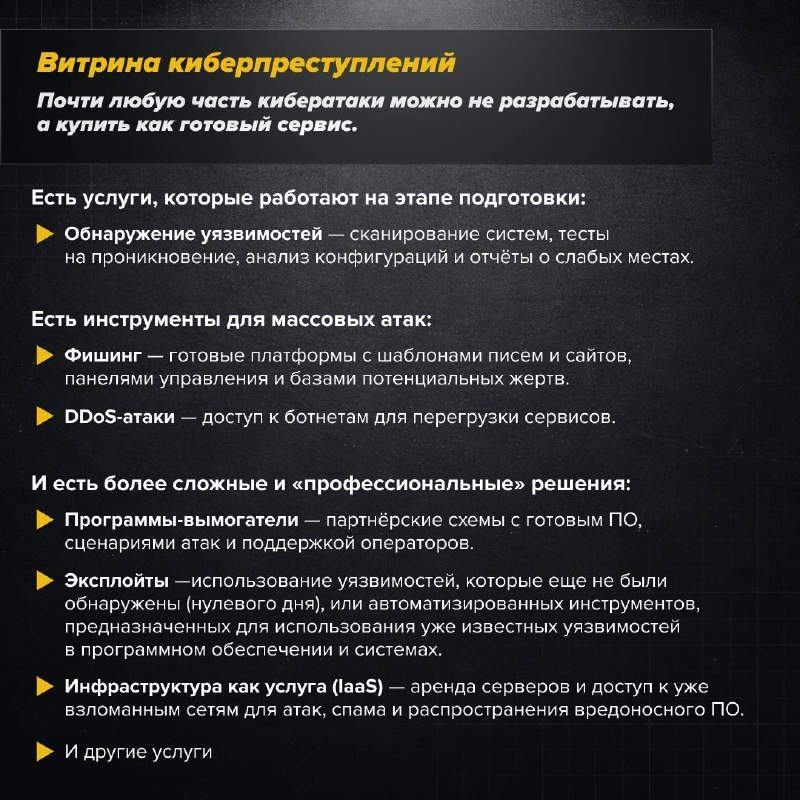
Cybercrime-as-a-Service (CaaS) — это обратная сторона привычной модели SaaS. Только вместо легальных цифровых сервисов здесь продаются инструменты и инфраструктура для кибератак.
👾 Главная особенность — входной порог минимален: чтобы стать участником киберпреступной экосистемы, не обязательно быть техническим специалистом, достаточно просто «заказать услугу».
📢 Что происходит по ту сторону защиты, какие услуги может приобрести даже «нетехнический» обыватель и, главное, как это влияет на отрасль — ответ в карточках ниже.