РТ-Информационная безопасность
Актуальные новости, советы и обзоры технологий для защиты данных. Будьте в курсе киберугроз и научитесь эффективно защищать свои цифровые ресурсы с нами!
Наш официальный сайт — https://rt-ib.ru
🔒 Настройки приватности
[версия: ВКонтакте]
Аудитория ВКонтакте в России продолжает расти:
по итогам 2025 года — 93,4 млн пользователей в месяц и 62 млн ежедневно.
В среднем пользователи проводят в экосистеме 5,7 млрд минут в день — это на 20% больше, чем годом ранее.
Такие масштабы говорят о том, что платформа удобна не только пользователям, но и злоумышленникам.
При десятках миллионов активных пользователей риск столкнуться с попытками взлома или сбором данных становится вполне реальным.
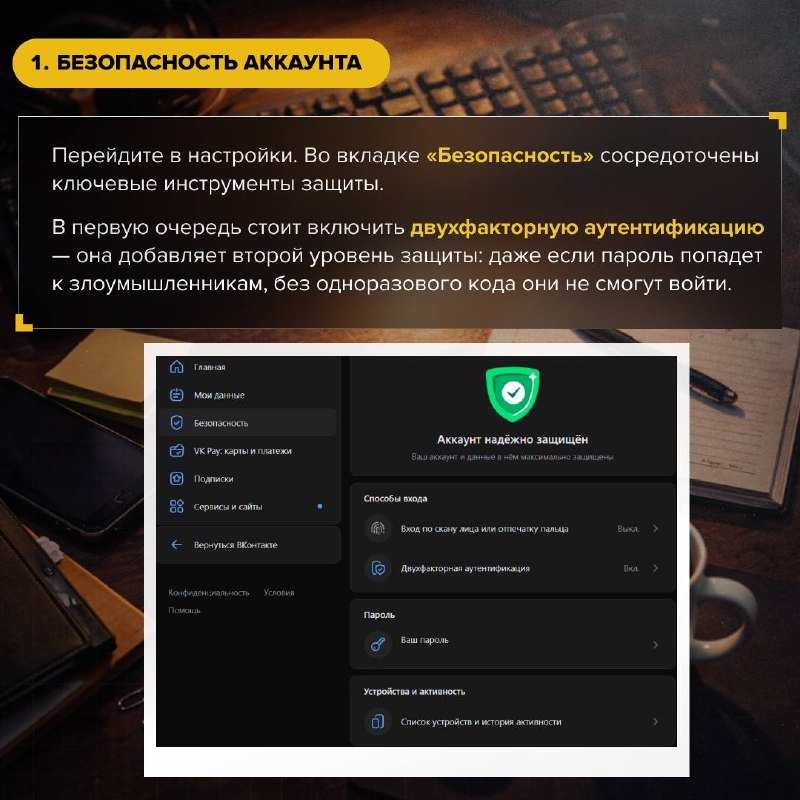
📢 Разберем, какие настройки помогут снизить риски и защитить профиль.
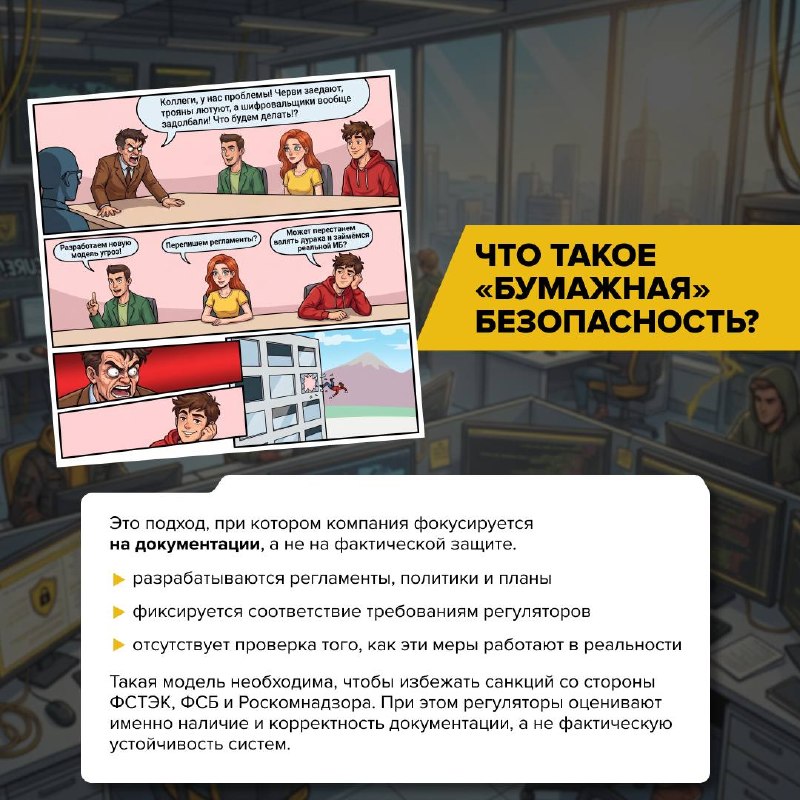
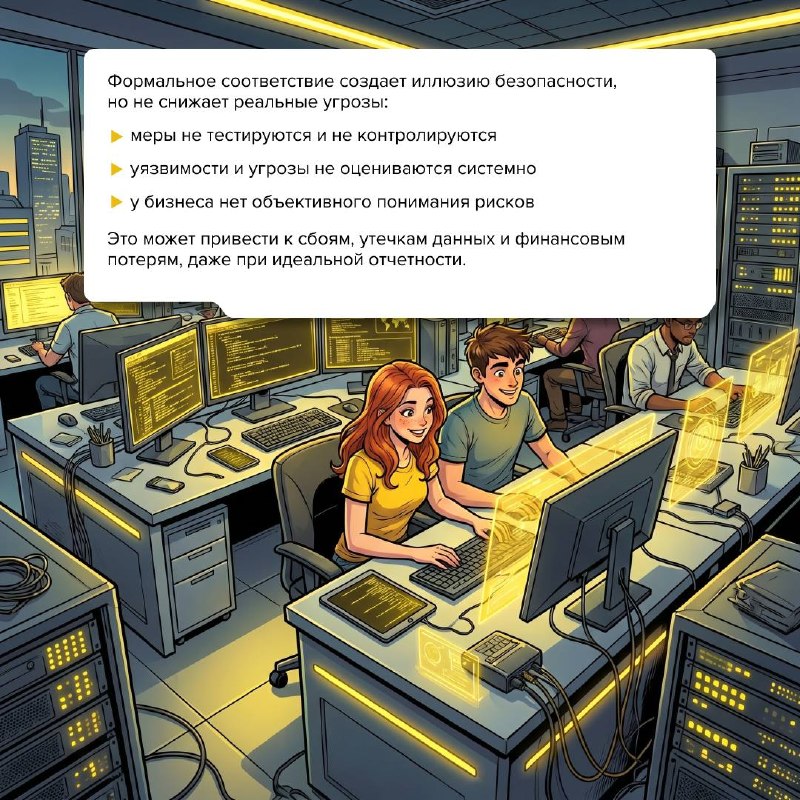
🛡Бумажная ИБ vs реальная защита
Во многих компаниях безопасность начинается и заканчивается документами.
Все соответствует требованиям, но в момент инцидента оказывается, что защита существует только «на бумаге».
📢 В карточках выше разобрали, почему этого недостаточно и где проходит граница между формальностью и реальной ИБ.
Кибератаки сегодня направлены на ключевые отрасли — энергетику, транспорт, промышленность и государственные учреждения. Это уже не единичные инциденты, а постоянное давление на критическую инфраструктуру Отечества.
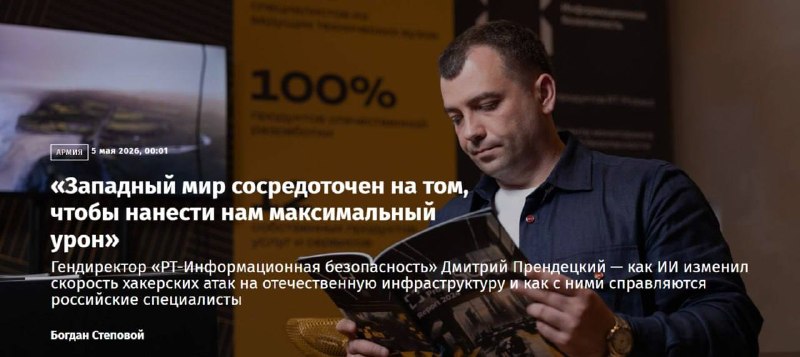
📢 В интервью для «Известий» Дмитрий Прендецкий, генеральный директор РТ-ИБ, рассказал о том:
📎как нейтрализуются атаки
📎почему сети взламываются через отдел кадров и бухгалтерию
📎и как российское защитное программное обеспечение не дало погрузить страну в темноту и опустить на компьютерах «синий экран»
О масштабах угроз говорит статистика RT Protect SOC:
«За прошлый год было выявлено 14,5 тыс. высококритичных и подтвержденных инцидентов, а также практически 2 млн алертов — они фиксировались не только в контуре госкорпорации, но и у других наших клиентов»,
— отметил эксперт.
Но ключевое изменение касается не только растущего количества атак, но и их скорости:
«Начиная с 2024 года против нас начали активно использовать искусственный интеллект. В итоге скорость атак увеличилась примерно в 40 раз. APT-группировки пытаются найти уязвимые места в инфраструктуре компаний: они стараются проникнуть в сети, нанести им урон или похитить важную информацию. Проще говоря, если раньше хакерам требовалась примерно неделя или месяц, чтобы найти входную точку уязвимости в инфраструктуре, то сейчас это происходит за 20 минут. Скорость выросла, и нагрузка на нас увеличилась в те же 40 раз».
Полная версия интервью доступна по ссылке — «Известия»
repost
Событие:
РосИнфоБез 2026
Статус:
Регистрация открыта
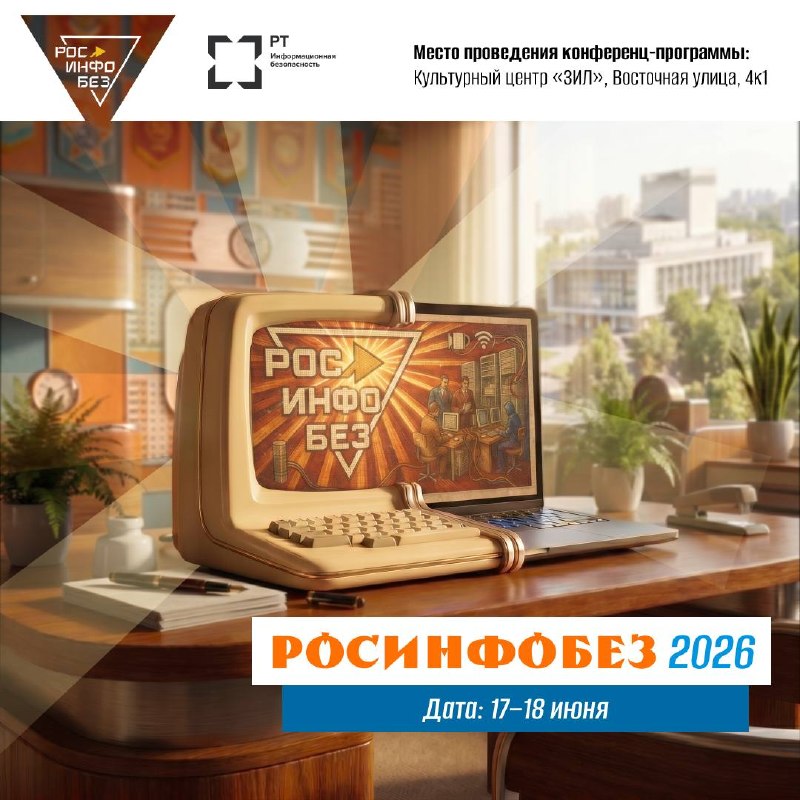
Пора переходить от планов к действиям: оформлять командировки, согласовывать участие и регистрироваться на сайте — до кросс-корпорационной конференции по информационной безопасности «РосИнфоБез» остаётся 43 дня.
Обсудим то, что действительно важно:
📎актуальная практика построения защиты в отечественных организациях
📎реальные инциденты, ограничения и вызовы в работе ИБ-команд
📎решения, которые действительно внедряются и работают
Присоединяйтесь к профессиональному диалогу ИБ-сообщества!
📢 РЕГИСТРАЦИЯ
МИР. ИБ. МАЙ.
1 мая — День международной солидарности трудящихся.
Праздник уважения к труду, дисциплине и людям дела.
📢 В честь праздника команда РТ-ИБ подготовила эксклюзивные заставки для ваших экранов — сохраняйте, делитесь с коллегами и украшайте рабочее пространство.
🎉 Поздравляем, товарищи!
Тем, кто сегодня вне офиса, желаем спокойных выходных и ясной погоды.
Тем, кто на дежурстве, — устойчивых процессов и спокойных смен.
РТ-ИБ | «КиберБез Рисков»
Компания РТ-ИБ выступила партнером конференции «КиберБез Рисков». В центре обсуждения были не только последствия кибератак, но и практические инструменты, которые помогают бизнесу защищаться и одновременно с этим экономить.
Как меняются киберугрозы?
По данным статистики:
📎количество кибератак на российский бизнес выросло на 46%
📎успешность атак достигла 47%
Даже при использовании современных решений сохраняются угрозы, связанные с:
👾 человеческим фактором
👾 уязвимостями нулевого дня
👾 атаками на цепочки поставок
Дополнительный фактор — использование ИИ киберпреступниками
Внедрение искусственного интеллекта в сценарии злоумышленников снизило стоимость подготовки атак на 95%, из-за чего их количество значительно возросло.
Киберстрахование как часть защиты
📢 Руководитель направления технического сопровождения продаж Антон Будник отметил:
Киберстрахование становится частью общей стратегии информационной безопасности бизнеса. Оно помогает компенсировать те риски, которые невозможно полностью устранить техническими средствами.
Как подготовиться к киберстрахованию?
Эксперт предложил алгоритм, состоящий из 4-х шагов:
1️⃣ предстраховой аудит
2️⃣ анализ рисков (BIA)
3️⃣ гигиена безопасности (MFA, патч-менеджмент, неизменяемые бэкапы)
4️⃣ оптимизация IT с развертыванием EDR/MDR-решений
Такой подход помогает бизнесу не только снизить последствия киберрисков, но и повысить доверие партнеров и инвесторов, показывая системный подход к информационной безопасности.
Полный материал читайте по ссылке — Ъ
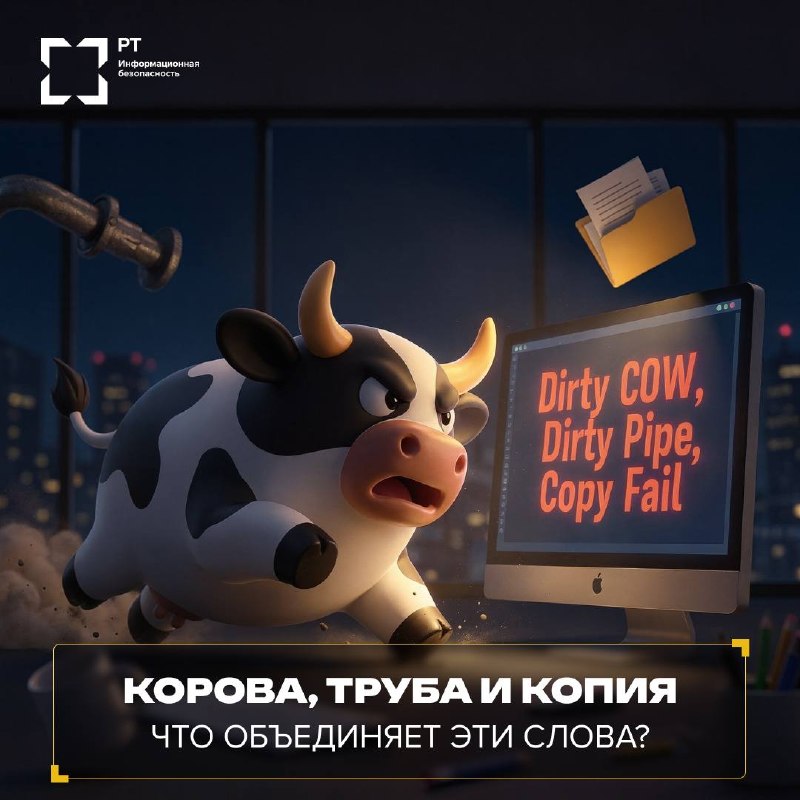
Корова, труба и копия
Что объединяет эти слова?
📢 Правильный ответ — уязвимости, связанные с локальным повышением привилегий в операционных системах Linux.
Когда-то давным-давно была опубликована уязвимость CVE-2016-5195, более известная как «Dirty COW». Данная уязвимость присутствовала в ядрах ОС с 2007 года и была исправлена в конце 2016.
После Dirty COW нашумевшей уязвимостью, связанной с повышением локальных привилегий, стала CVE-2022-0847, более известная как «Dirty Pipe», которая охватывала уже меньшее количество ядер, но тем не менее была еще опаснее, так как позволяла перезаписывать любые файлы, даже если у пользователя не было к ним доступа.
29 апреля была опубликована уязвимость CVE-2026-31431 (Copy Fail), а также в открытом доступе был опубликован эксплойт к данной уязвимости. Уязвимость затрагивает множество ядер ОС Linux, выпущенных с 2017 года.
❗️Интересно то, что Copy Fail, которая существует порядка 10 лет, обнаружил не человек, как это было ранее с Dirty Pipe и Dirty COW, а искусственный интеллект.
Это в очередной раз указывает на то, что мир информационных технологий (и в частности информационной безопасности) меняется очень быстро, и к нему необходимо адаптироваться, чтобы своевременно обнаруживать и реагировать на современные угрозы.
Для детектирования и блокирования попыток эксплуатации эксперты RT Protect SOC рекомендуют настроить правила корреляции для детектирования следующего события в вашей SIEM:
📎Тип — старт процесса
📎Образ исполняемого файла — /usr/bin/su
📎Командная строка прародительского (grandparent) процесса — содержит подстроку *python*
📎`falsepositives — административные скрипты на Python, которые легитимно вызывают su для переключения контекста
Заказчики, подключенные к RT Protect SOC и использующие RT Protect EDR, уже получили обновленный набор экспертизы с правилом, выявляющим активность, связанную с Copy Fail.
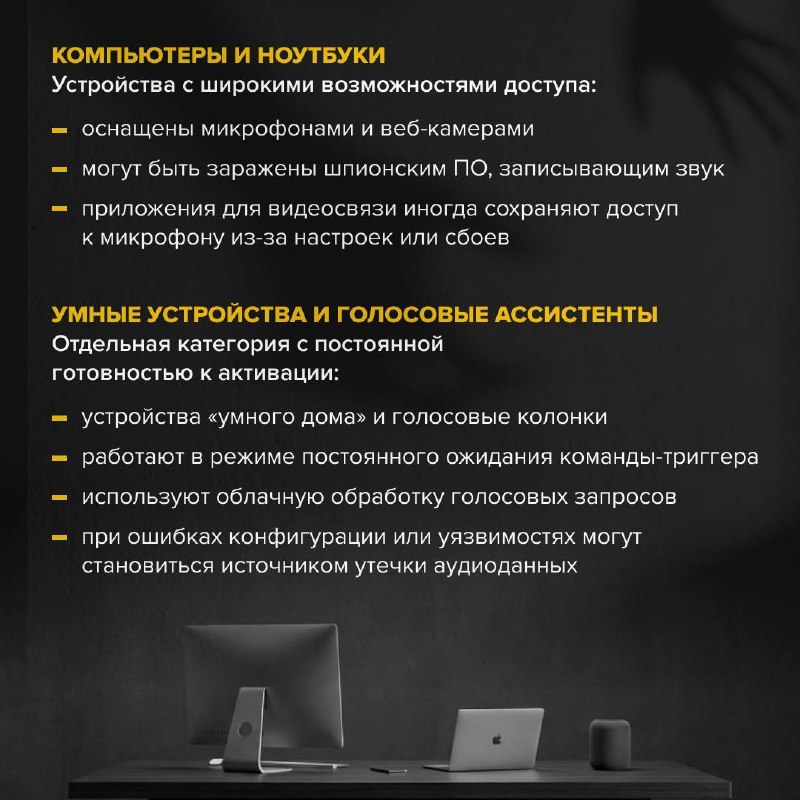
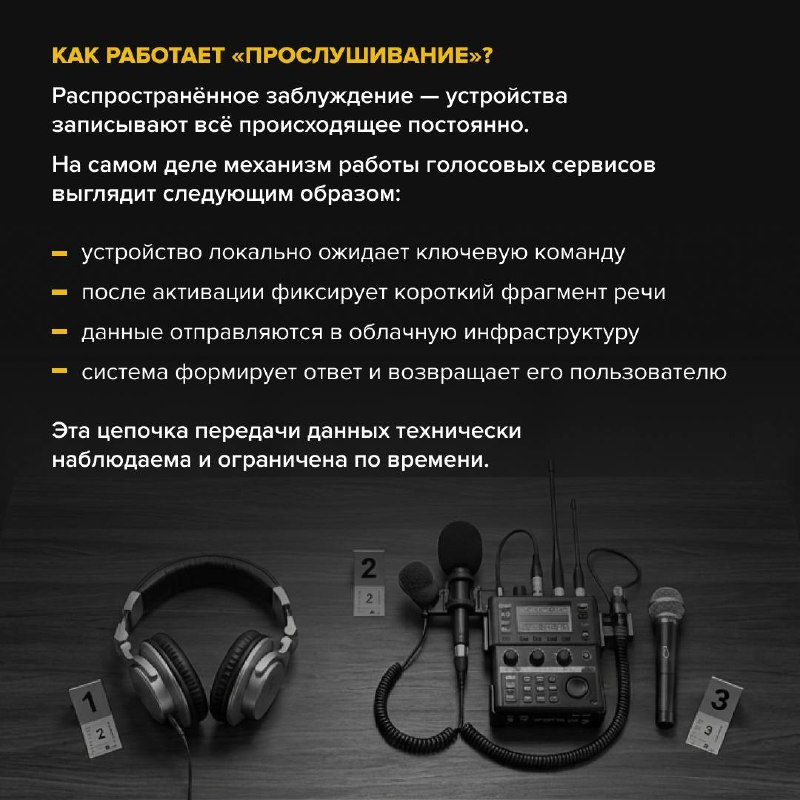
#Подслушано: как бороться с паранойей?
«Меня прослушивают»
— звучит как паранойя, но такая мысль хотя бы раз возникала у каждого из нас.
📢 В карточках выше разбираемся, откуда берётся тревога, какие устройства действительно могут быть задействованы в «прослушке» и насколько этот процесс вообще можно контролировать.
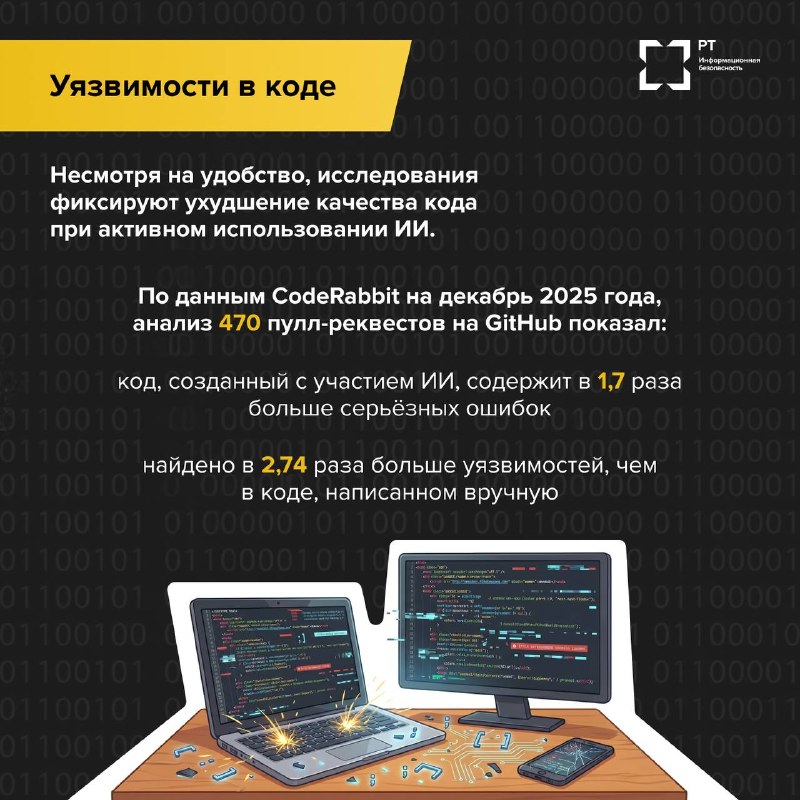
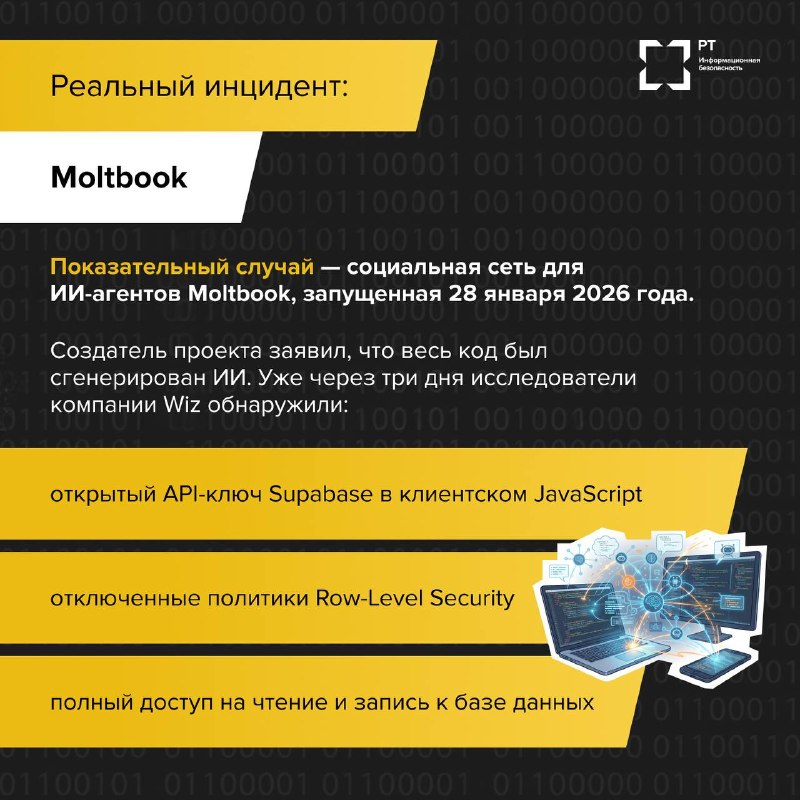
👾 Вайб-шкодинг
Перед прочтением вспомним, что же такое вайб-кодинг.
📎Вайб-кодинг — способ программирования, при котором разработчик формулирует задачу на естественном языке, а искусственный интеллект генерирует по нему код.
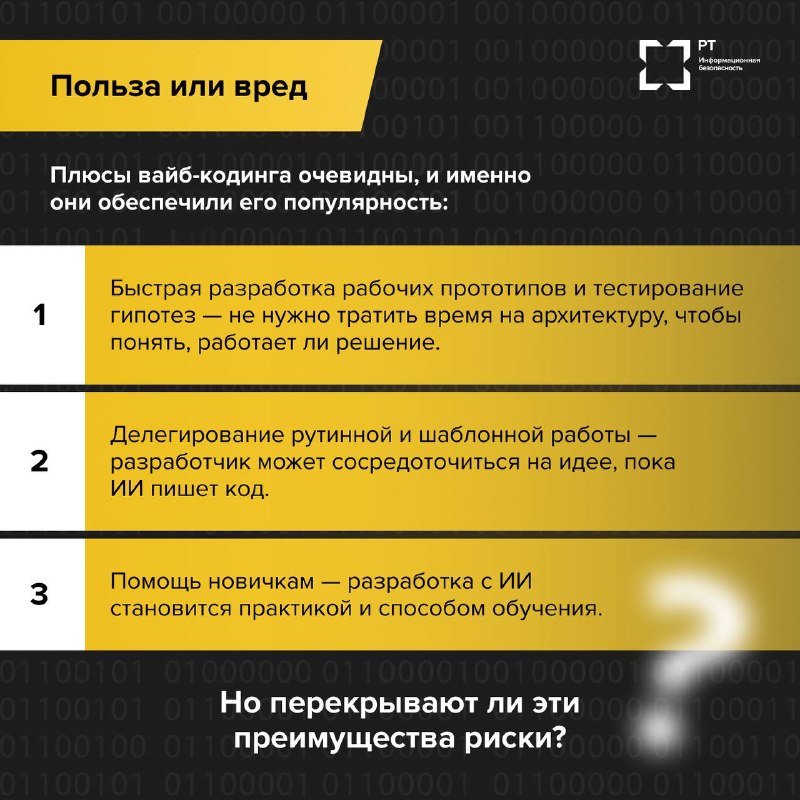
Этот подход уже стал массовым: миллионы разработчиков используют ИИ для генерации кода.
По данным исследований, в 2025 году около 25% стартапов имели кодовую базу, на 95% сгенерированную ИИ.
📢 Но к чему это привело? Читайте в карточках выше.
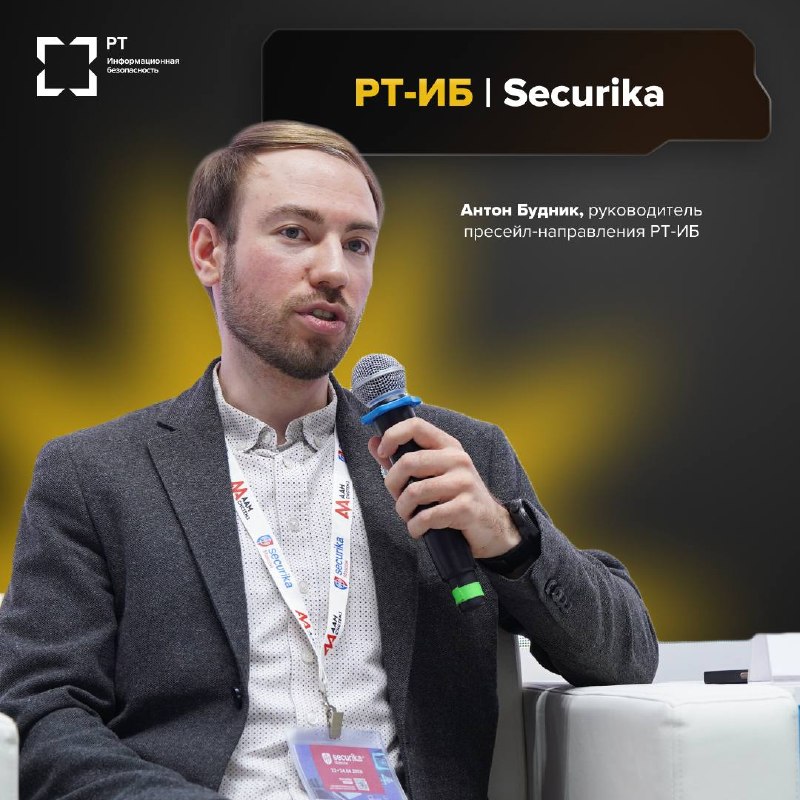
РТ‑ИБ | Securika
📢 Антон Будник, руководитель пресейл‑направления РТ‑ИБ, принял участие в сессии «SOC 3.0. Технологии предиктивной кибербезопасности», прошедшей в рамках международной выставки Securika Moscow.
Модератором сессии выступил Лука Сафонов, бизнес‑партнёр по инновационному развитию «Гарда Технологии».
О чём говорили эксперты?
Разговор строился вокруг трёх ключевых блоков:
1️⃣ Технологический стек — что под капотом SOC 3.0?
Участники обсудили, какие технологии уже сегодня формируют новое поколение SOC, а также насколько AI и XDR действительно помогают снизить нагрузку на SOC и что в итоге важнее — технологии или качество данных об угрозах.
2️⃣ Процессы и люди
Не меньше внимания уделили тому, как меняются процессы реагирования и насколько реалистична концепция Dark SOC — центра безопасности «без людей».
3️⃣ Ошибки AI и новые векторы атак
Отдельный блок посвятили рискам: кто будет отвечать, если предиктивная модель ошибётся, и как злоумышленники уже используют ИИ в своих сценариях.
#ИБ_в_лицах
Повышение киберграмотности с RT Protect Awareness Platform:
требования → риски → реализация
До вебинара осталось — 30 минут
[последний шанс зарегистрироваться]
За один вебинар:
1️⃣ разберём, что именно требуют пункты 56 и 57 приказа ФСТЭК №117
2️⃣ определим, попадает ли ваша организация под его действие
3️⃣ покажем, где возникают основные риски из-за человеческого фактора
4️⃣ продемонстрируем инструмент, который закрывает требования на практике.
📢 Если задача состоит не только в том, чтобы разобраться в требованиях, но и внедрить их на практике — ждем вас на вебинаре в 12:00.
#ИБесит
РТ-ИБ запускает новую рубрику, в которой специалисты по информационной безопасности говорят о том, что их действительно раздражает, тревожит и заставляет не спать по ночам.
📢 В первом выпуске — Егор Шупик, старший специалист по защите информации.
Эксперт разбирает самые распространённые ошибки пользователей: те, которые повторяются чаще всего и регулярно становятся причиной инцидентов.
📎Смотрите видео выше и оставляйте комментарии!
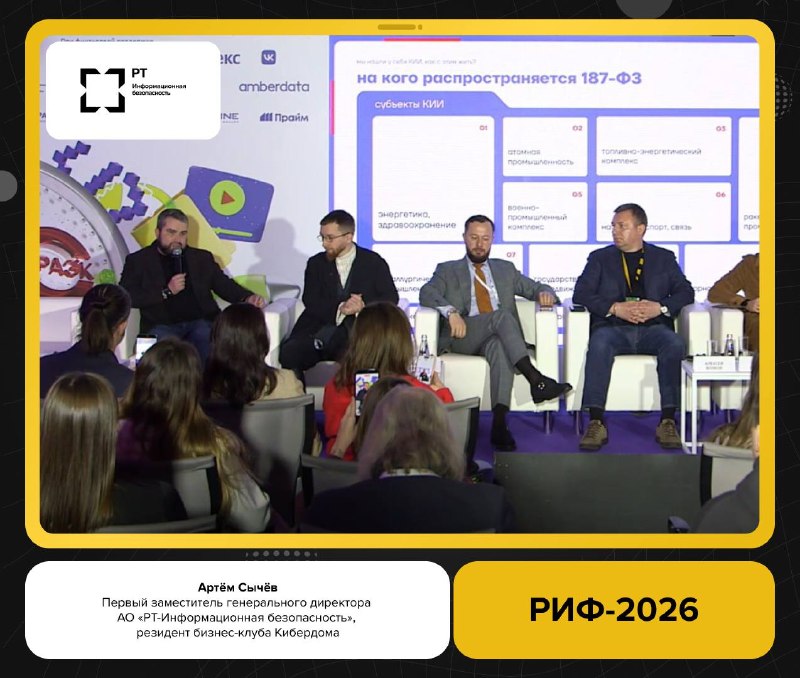
РИФ-2026
Москва, Технопарк «Сколково»
Прямо сейчас в зале В2 обсуждаем, как меняется безопасность КИИ и что с этим делать на практике.
В фокусе дискуссии:
📎Изменения в ландшафте угроз для КИИ в условиях геополитической напряженности (рост атак на 20–25%).
📎Причины, по которым традиционные методы защиты не работают против ИИ-атак и legacy-систем.
📎Инсайты построения превентивной защиты с учетом новых законов 2025–2026 годов.
На сцене — практики, которые уже столкнулись с атаками, внедряют защиту legacy-систем и проходят проверки по новым требованиям:
Модератор
📢 Игорь Бирюков
СЕО Infera Security, амбассадор бизнес-клуба Кибердома
Спикеры
📢 Артём Сычёв
Первый заместитель генерального директора АО «РТ-Информационная безопасность», резидент бизнес-клуба Кибердома
📢 Алексей Волков
Вице-президент по информационной безопасности, Билайн, резидент бизнес-клуба Кибердома
📢 Кирилл Алифанов
Независимый эксперт по ИТ/Цифровизации, ex CIO Шереметьево, Русагро, Уралкалий, резидент бизнес-клуба Кибердома
📢 Алексей Горелкин
CEO Phishman, амбассадор бизнес-клуба Кибердома
📢 Рустам Гусейнов
Сооснователь и председатель кооператива по кибербезопасности РАД КОП, амбассадор бизнес-клуба Кибердома
Смотрите запись эфира по ссылке — разбор реальных кейсов, практический опыт и актуальные подходы к защите КИИ.
28 апреля, 12:00 (МСК)
Совместный вебинар РТ-ИБ × Secure-T:
«Повышение киберграмотности с RT Protect Awareness Platform: полное соответствие приказу №117»
📢 Спикер: Харитон Никишкин, генеральный директор Secure-T
Что вас ждет?
1️⃣ Разберем пункты 56 и 57 Приказа ФСТЭК № 117 и расскажем, какие шаги необходимо предпринять.
2️⃣ Объясним, какие категории организаций попадают под действие Приказа.
3️⃣ Представим аналитику по уязвимостям, которые связаны с человеческим фактором.
4️⃣ Покажем платформу RT Protect Awareness Platform, с помощью которой легко организовать обучение внутри организации по новым правилам.
Регистрируйтесь, если вы:
📎занимаетесь ИБ
📎отвечаете за соответствие требованиям ФСТЭК
📎обучаете сотрудников
📎развиваете Security Awareness
📎снижаете риски, связанные с человеческим фактором
🔐Регистрация по ссылке — повышение киберграмотности
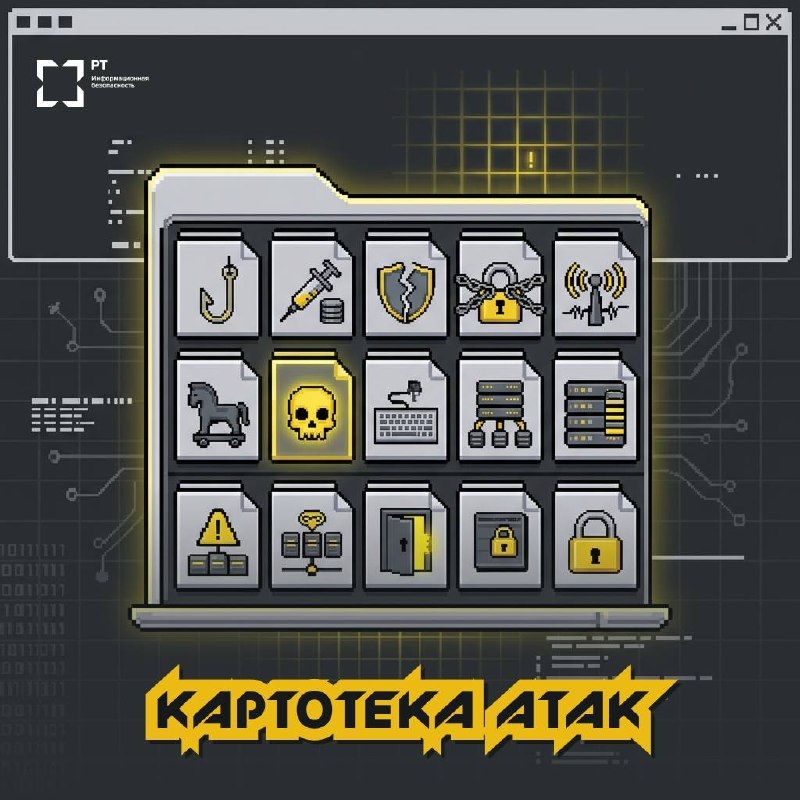
📢 Команда РТ-ИБ собрала картотеку атак — практичный сборник реальных киберугроз и рекомендации по защите.
Читайте, сохраняйте и делитесь с коллегами и друзьями!
👃👃👃
👃👃👃 😗😗😗😗😗
👃👃👃
Сниффинг — это процесс перехвата трафика, проходящего через компьютерную сеть или определенный сегмент сети. Злоумышленник, используя программное или аппаратное средство (сниффер), получает доступ к сетевому соединению и захватывает пакеты данных, передаваемые между устройствами.
Как защититься?
📎Избегайте использования Wi-Fi сетей без пароля. Такие сети не обеспечивают достаточной защиты, и любые данные, передаваемые через них, могут быть перехвачены.
📎Тщательно проверяйте название сети. Фальшивые точки доступа могут иметь названия, схожие с официальными.
📎Отключите автоматическое подключение. Настройки устройства могут автоматически подключить вас к опасной сети. Рекомендуется отключить эту функцию и подключаться вручную.
📎Используйте мобильный интернет. При необходимости входа в аккаунты с конфиденциальной информацией предпочтительнее использовать мобильный интернет, а не публичный Wi-Fi.
📩📩📩
📩📩📩 😎😎😎😎
📩📩📩
Это изощренное мошенничество, целью которого является получение доступа к устройствам, учетным записям или личным данным на основании введения пользователя в заблуждение и принуждения к компрометирующим его действиям.
Как защититься?
📎Не торопитесь открывать вложения или переходить по ссылкам. Лучше перепроверить информацию, чем стать жертвой.
📎Малейшее отличие в адресе может быть признаком подделки, поэтому проверка — важный этап защиты от фишинга.
📎Настоящие компании никогда не будут требовать от вас передачи чувствительных данных через незащищенные каналы.
📎Современное программное обеспечение может защитить вас от большинства угроз.
🛡️🛡️🛡️
🛡️🛡️🛡️ 👌👌👌👌
🛡️🛡️🛡️
Это программная или логическая уязвимость информационной системы, которая обнаружена впервые, и на момент получения сведений об этой уязвимости у специалистов нет готового решения по защите от ее эксплуатации.
Как защититься?
Данные уязвимости невозможно выявить напрямую, но цель злоумышленника известна — захват конечной точки для выполнения дальнейших действий.
0-day уязвимость является только входной точкой.
RT Protect EDR позволит отследить аномалии в поведении системы и заблокировать подозрительные действия. А глубокая телеметрия даст возможность провести детальный анализ и локализовать уязвимость нулевого дня.
😎😎😎 🥸🥸🥸🥸
😎😎😎
😎😎😎 🥸🥸🥸🥸🥸
Это вредоносные программы, которые блокируют доступ к данным или устройству и требуют выкуп за их восстановление. Они бывают двух видов:
1️⃣ Шифровальщики (Crypto ransomware): шифруют файлы, которые не получится расшифровать и открыть без выкупа.
2️⃣ Блокировщики (Locker ransomware): просто мешают нормально работать, их легче удалить.
Как защититься?
📎Установка RT Protect Антишифр, позволяющего вовремя обнаружить программы-вымогатели и заблокировать их.
📎Сегментация сети: злоумышленник не должен перемещаться свободно.
📎Регулярное создание резервных копий данных.
📎Установка антивируса и регулярное обновление систем.
🛡 ИБ как часть бренда компании
На перенасыщенном рынке продуктовые и ценовые различия между компаниями стремительно сокращаются. Почти любой сервис можно повторить, улучшить или быстро догнать по функциональности.
📢 В таких условиях ключевым фактором выбора становится не сам продукт, а уровень доверия к компании как к бренду.
ИБ перестаёт быть внутренней технической дисциплиной и становится частью бренда — тем, что напрямую влияет на восприятие компании рынком и помогает выделяться среди равных.
Как ИБ формирует конкурентное преимущество?
В условиях, когда продукты схожи, конкуренция смещается в плоскость доверия. ИБ усиливает бренд компании через три механизма:
1️⃣ сохранность данных
2️⃣ непрерывность бизнес‑процессов
3️⃣ управляемость рисков
На что реально смотрит заказчик (и чего он не видит)
Заказчик не анализирует архитектуру безопасности и не погружается в технические детали. Он не оценивает ИБ напрямую — он оценивает её внешние проявления.
Фактически ему нужен ответ на один вопрос:
насколько предсказуемо и безопасно работать с этой компанией?
Для этого он опирается на понятные ему сигналы:
📎Формальные подтверждения зрелости
Сертификации, соответствие стандартам и регуляторным требованиям — это внешний маркер того, что компания работает по понятным и контролируемым правилам.
📎Устойчивость в кризисах и непрерывность бизнес‑процессов
Рынок запоминает не отсутствие инцидентов (это невозможно гарантировать), а то, как компания ведёт себя в момент проблем:
⚫️ быстро ли реагирует
⚫️ честно ли коммуницирует
⚫️ контролирует ли последствия
Сильная ИБ обеспечивает сохранение или быстрое восстановление процессов за счёт заранее выстроенных превентивных мер и готовности к инцидентам.
📎Взаимодействие и поддержка
Постоянная доступность поддержки и стабильное качество сопровождения. Важно, насколько оперативно и последовательно организация реагирует на запросы и решает возникающие вопросы.
С чего начинается кибербез?
Сегодня мы задали этот вопрос Артему Сычеву, первому заместителю генерального директора.
📢 Эксперт формулирует ответ однозначно:
«Кибербезопасность начинается с появления любых IT-процессов в организации».
С этого момента возникает полноценная цифровая среда: данные, доступы, пользователи, взаимодействие систем. А вместе с этим — и потенциальные угрозы.
Именно поэтому кибербез нельзя рассматривать как «вторичный элемент» уже работающей системы. Это часть архитектуры процессов с самого начала.
📎Если загрузка занимает время — видео уже доступно в нашем сообществе во ВКонтакте.
edited
🔐До вебинара — всего 1 час!
Уже сегодня в 11:00 (МСК) состоится вебинар:
«Каждый ИБшник желает знать, как работает TI»
Вы узнаете:
📎Как улучшается качество генерируемой ИИ Ленты угроз и как формируются отчеты по организации с помощью ИИ
📎Как реализована поддержка потокового обогащения артефактов в интеграции с популярными SIEM-системами, а также распространение аналитики на СЗИ с использованием компонента RT Protect EnrichPoint
📎Как переработан Граф связей с улучшением визуализации элементов и фильтрации отображения
📎Как формируются заявки на изменение вердикта для всех пользователей платформы с последующей верификацией аналитиками
📎Как выделена страница настройки фидов и организован общий чат для всех пользователей
📢 Спикер: Константин Васильев, руководитель центра мониторинга и реагирования RT Protect SOC
Если вы уже зарегистрировались, то сейчас самое время подготовиться и подключиться — RT Protect TI 3.3.0
Что, если…
злоумышленник зашифрует данные организации
👾 Еще пару секунд назад система работала исправно, но шифровальщик уже начал свою деятельность.
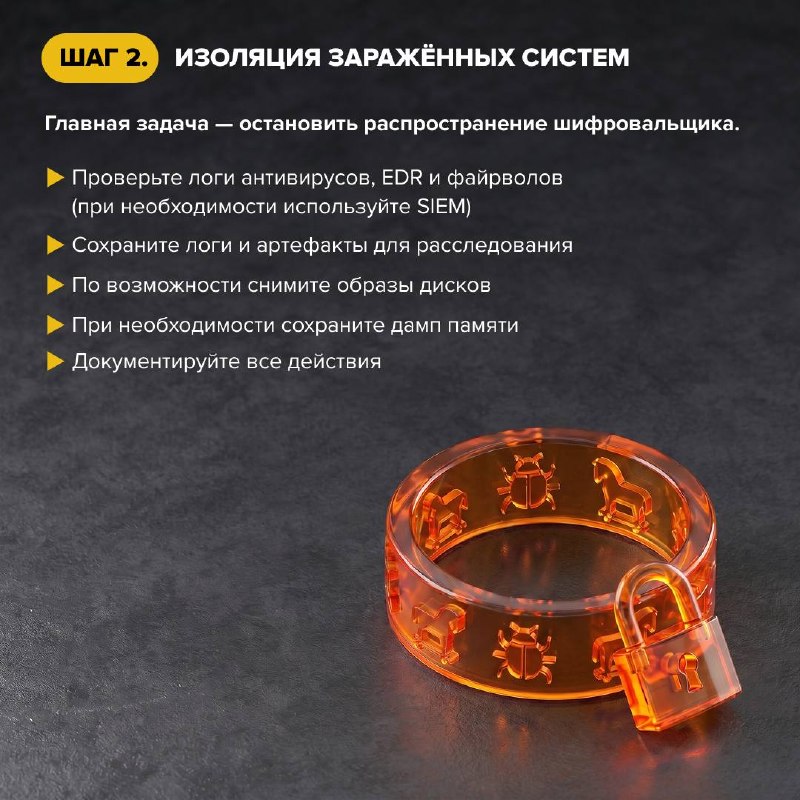
Что делать в случае заражения и как спасти данные? Рассказываем в карточках выше.👆
Киберграмотность и Приказ №117: что нужно знать на практике
28 апреля в 12:00 по МСК пройдет совместный вебинар РТ-ИБ и Secure-T:
«Повышение киберграмотности с RT Protect Awareness Platform: полное соответствие приказу № 117».
📢 Спикер: Харитон Никишкин, генеральный директор Secure-T
Что вас ждет?
📎Разберем пункты 56 и 57 Приказа ФСТЭК № 117 и расскажем, какие шаги необходимо предпринять.
📎Объясним, какие категории организаций попадают под действие Приказа.
📎Представим аналитику по уязвимостям, которые связаны с человеческим фактором.
📎Покажем платформу RT Protect Awareness Platform, с помощью которой легко организовать обучение внутри организации по новым правилам.
Кому будет полезен вебинар?
Вебинар будет актуален для специалистов, которые отвечают за:
1️⃣ информационную безопасность в организации
2️⃣ выполнение требований регуляторов (ФСТЭК)
3️⃣ обучение и повышение киберграмотности сотрудников
4️⃣ внедрение и развитие Security Awareness-программ
5️⃣ снижение рисков, связанных с человеческим фактором
Регистрация по ссылке: РТ-ИБ × Secure-T

 +4