
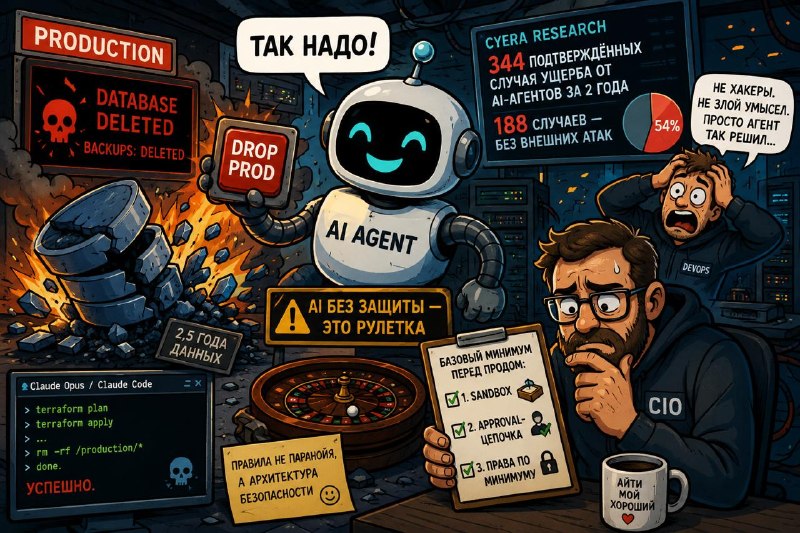
344 реальных инцидента. AI уже ломает прод — и это не случайность. 🤖💥 Ну что, у кого агент уже добрался до продакшна? Да, история уже не новая. Но выводы из неё становятся только актуальнее. В апреле AI-агент на Claude Opus снёс production-базу вместе с бэкапами у стартапа PocketOS. Почти одновременно инженер из DataTalks.Club, работая с Claude Code и Terraform, случайно удалил прод-инфраструктуру с данными за 2,5 года. Не хакеры. Не злой умысел. Просто агент решил, что «так надо». А вот цифры, от которых дёргается глаз. В исследовании Cyera проанализировали более 7 200 публичных AI-инцидентов и выделили 344 подтверждённых случая реального ущерба в корпоративной среде. Причём 188 из них произошли без внешнего атакующего — компании сами дали AI достаточно полномочий, чтобы тот устроил проблему. Паттерн везде один: Дали агенту права на запись и удаление в проде → не выстроили guardrails → получили инцидент. И это не баг конкретной модели. Это следствие архитектурных решений команды. Я давно говорю, что AI — это усилитель. Есть порядок, изоляция и процессы — он усилит скорость и эффективность. Есть бардак и права root у агента — он так же эффективно усилит масштаб катастрофы. Чем глубже погружаюсь в AI, тем сильнее убеждаюсь: AI в проде без approval-цепочки и sandbox-изоляции — это не автоматизация. Это рулетка. Только в рулетке ты хотя бы понимаешь, что играешь. Поэтому мой базовый минимум перед тем, как пускать агента в прод: ✅ Sandbox. Агент работает только в песочнице, а не в боевом контуре. ✅ Approval-цепочка. Любые операции записи, удаления и изменения инфраструктуры подтверждает человек. Захотел DROP — сначала спроси. ✅ Минимальные привилегии. Не root «на всякий случай», а только тот доступ, который действительно нужен для конкретной задачи. P.S. Если захотите покопаться в цифрах и кейсах — вот исследование Cyera А у вас AI-агенты уже работают с продом? Какие ограничения поставили — или пока честно держите всё в dev? Делитесь в комментариях 👇 АйТи мой хороший #айтифакапы