Остросюжетный Telegram-канал компании F6 об информационной безопасности, хакерах, APT, кибератаках, мошенниках и пиратах. Расследования по шагам, практические кейсы и рекомендации, как не стать жертвой.
№ 6884137476
№ 6884168720
Subscribers22.4K +0 24h
Reach per post (ERR)10.2%2.3K avg views
Posting1.3/daylast 16 hours ago
Reactions per 1K views13.4🔥 👍 ❤
🎮 VPN для Discord и чит для Roblox: F6 обнаружила новую схему, нацеленную на геймеров.
Атака заключается в заражении устройств трояном WebRAT.
WebRAT (создан на основе Salat Stealer) — многофункциональное вредоносное приложение, объединяющее функционал стилера и трояна удалённого доступа (RAT). Позволяет злоумышленникам похищать пользовательские данные, наблюдать за рабочими столами зараженных устройств и управлять ими. Распространяется по модели Malware-as-a-Service («вредоносное ПО как услуга»).
Как распространяют ВПО 🔻
▪️ Злоумышленники создали сайт discordzapretik[.]sbs, на котором рекламируют приложение под видом «бесплатного VPN для Discord» — Discord Zapret. В инструкции пользователей убеждают игнорировать предупреждения антивируса, так как «программа работает с сетевыми фильтрами, поэтому любая антивирусная защита воспринимает её как подозрительную активность». В результате запуска исполняемых файлов на компьютер установливается вредоносное ПО.
▪️ Также WebRAT распространяют под видом приложения Xeno для Roblox — якобы неофициальной программы, позволяющей запускать в игре собственные скрипты для бустов (ускорения, бесконечных ресурсов и др.).
На что способно ВПО WebRAT 🔻
▪️ Троян может похищать логины и пароли, cookie-файлы, токены авторизаций, учетные данные и сессии приложений.
▪️ WebRAT перехватывает всю информацию из буфера обмена, включая данные криптовалютных кошельков и другие конфиденциальные сведения, фиксирует нажатия клавиш и вводимые данные.
▪️ Также ВПО умеет делать скриншоты и передавать изображение рабочего стола, получать доступ к веб-камере и записывать видео с неё, транслировать звук с микрофона.
Все детали новой схемы — на сайте F6.
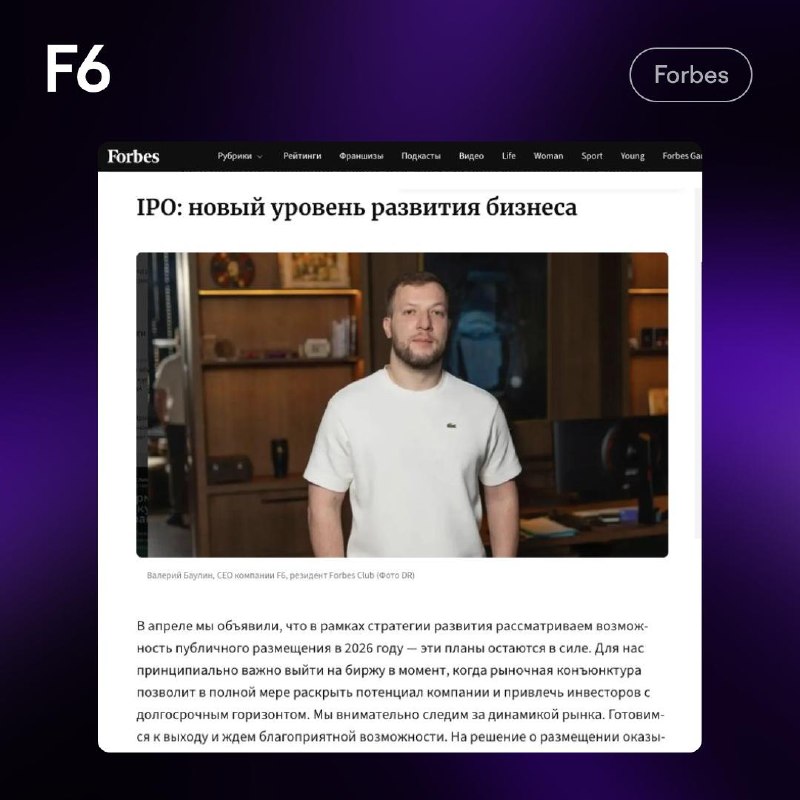
📢 В новой статье Forbes CEO F6 Валерий Баулин рассказал, зачем компании выходить на биржу.
Главное ⬇️
▪️ Новый уровень узнаваемости и доверия к бренду F6, который появился на рынке в начале 2025 года: статус публичной компании подразумевает большую прозрачность и ответственность — перед инвесторами, клиентами и партнерами.
▪️ Инструмент мотивации команды: возможность участвовать в капитале напрямую связывает результат сотрудников с результатом бизнеса и помогает удерживать сильных специалистов на высококонкурентном рынке труда.
▪️ Логичный этап развития F6 в рамках долгосрочной стратегии.
Валерий Баулин, CEO F6:
Для нас принципиально важно выйти на биржу в момент, когда рыночная конъюнктура позволит в полной мере раскрыть потенциал компании и привлечь инвесторов с долгосрочным горизонтом. Мы внимательно следим за динамикой рынка. Готовимся к выходу и ждем благоприятной возможности. На решение о размещении оказывает влияние несколько факторов: макроэкономическая ситуация, уровень ключевой ставки и готовность розничных и институциональных инвесторов участвовать в капитале компании.
➡️ ЧИТАТЬ СТАТЬЮ
⚡️ Как «Промагролизинг» обнаружил забытые ИТ-активы и наладил контроль внешнего периметра.
Новые сервисы появляются, проекты завершаются, а часть цифровых ресурсов продолжает работать. Со временем компания может потерять их из виду, хотя они по-прежнему доступны в интернете и могут содержать уязвимости.
С такой проблемой столкнулся «Промагролизинг» — одна из крупнейших лизинговых компаний Беларуси.
Чтобы разобраться с внешней инфраструктурой, компания внедрила F6 Attack Surface Management.
Что удалось сделать ⬇️
▪️ Обнаружить ранее неучтенные активы и потенциально уязвимые сервисы.
▪️ Собрать сведения о внешних ресурсах в единый реестр.
▪️ Наладить постоянный мониторинг инфраструктуры и определять приоритеты устранения рисков.
Как проходил проект и что изменилось после внедрения F6 ASM, рассказываем в новой истории успеха.
edited
🔴 Ваши данные утекли. Что могут сделать мошенники и как от этого защититься?
Утечки могут затронуть даже тех, кто не пользуется взломанным сервисом. Попавшая в открытый доступ информация может стать инструментом для целевых атак злоумышленников. Благодаря накопленной информации мошенники формируют досье на пользователя — это необходимо для большей убедительности.
Как злоумышленники используют чужие данные и что делать, если вашу личную информацию слили в сеть? Объясняет Евгений Янов, руководитель департамента аудита и консалтинга F6, в новом выпуске «Кибершпаргалки».
⚡️ Реальный кейс F6 MXDR: 20 000+ устройств, EDR и NTA. Как распознать APT-группировку, которую годами не замечают в инфраструктуре?
Один подозрительный процесс на хосте не отражает реальный масштаб атаки. Пока ИТ-сервисы работают штатно, APT-группировка может месяцами или годами изучать инфраструктуру и создавать новые точки доступа.
В новом блоге F6 разбираем реальный кейс и показываем, как EDR и NTA помогают оценить масштаб компрометации, увидеть перемещения по сети и проверить, действительно ли нарушитель удален из ИТ-контура.
➡️ ЧИТАТЬ БЛОГ
«Покупайте индийское»: как устроена новая схема криптоскама?
Специалисты Fraud Protection F6 обнаружили новый сценарий мошенничества с цифровыми валютами.
▪️ Злоумышленники действуют от имени менеджера HR-агентства — якобы подбирают «партнеров для коммерческих направлений», связанных с торговыми операциями между Россией и Индией.
▪️ Пользователю пишут в Telegram и предлагают стать участником программы развития «цифровой ликвидности» от имени крупной индийской криптовалютной биржи WazirX.
Программа, в которую предлагают вступить злоумышленники, известна как «маркет-мейкинг» — это когда крупная финансовая организация берет обязательство обеспечить на рынке возможность свободно и быстро покупать активы. По сути, это посредник.
▪️ Скамеры обещают ежемесячный доход от 5% до 15% (от 60% до 180% в год). Они утверждают, что для участия не нужны инвестиции, но при этом можно «помогать любому бизнесу и физлицам совершать покупки на индийском рынке и зарабатывать на этом».
▪️ На втором этапе к переписке подключается другой злоумышленник, который заверяет, что участие в программе «цифровой ликвидности» так же надежно, как накопительный счет в банке. Но для получения гарантированного дохода якобы нужно приобрести криптодоллары и хранить их в кошельке индийской криптобиржи.
Подробнее о новой схеме — читайте на сайте F6.
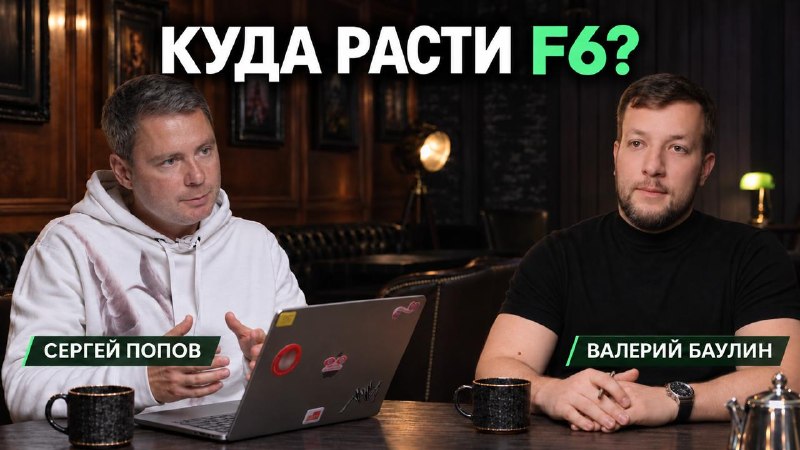
🎙️ Как устроен бизнес на кибербезопасности? Большое интервью CEO F6 Валерия Баулина.
Кибератаки становятся более сложными и персонализированными. С помощью ИИ злоумышленники создают убедительные фишинговые письма, имитируют деловую переписку и адаптируют сценарии под потенциальных жертв.
Как в этих условиях развивается бизнес в сфере кибербезопасности и какие технологии помогают компаниям противостоять угрозам?
В новом выпуске проекта «Просто о сложном» CEO F6 Валерий Баулин рассказал Сергею Попову о бизнес-модели компании, развитии продуктов и перспективах российского ИБ-рынка.
В видео ⬇️
▪️ Кто основные клиенты F6 и как формируется спрос на решения компании?
▪️ Как ИИ снижает стоимость подготовки кибератак и меняет ландшафт угроз?
▪️ Какие факторы будут обеспечивать рост F6?
▪️ Как компания монетизирует свою экспертизу и многое другое.
Смотрите на удобной платформе ⬇️
📺 VK Видео
📺 YouTube
Ключи от сейфа не оставляют в замке. А токен от интернет-банка?
Сотрудник отошёл, а на компьютере осталось открыто ДБО и подключён токен. Даже короткое отсутствие оставляет рабочее место без контроля.
Атака может начаться и раньше: с письма, замаскированного под сообщение банка, файла с бухгалтерским шаблоном или неожиданного запроса на удалённый доступ.
В чек-листе «Как защитить доступ и платежи в ДБО» собрали 5 практических правил, примеры подозрительных ситуаций и порядок действий, если что-то пошло не так.
➡️ СКАЧАТЬ ЧЕК-ЛИСТ
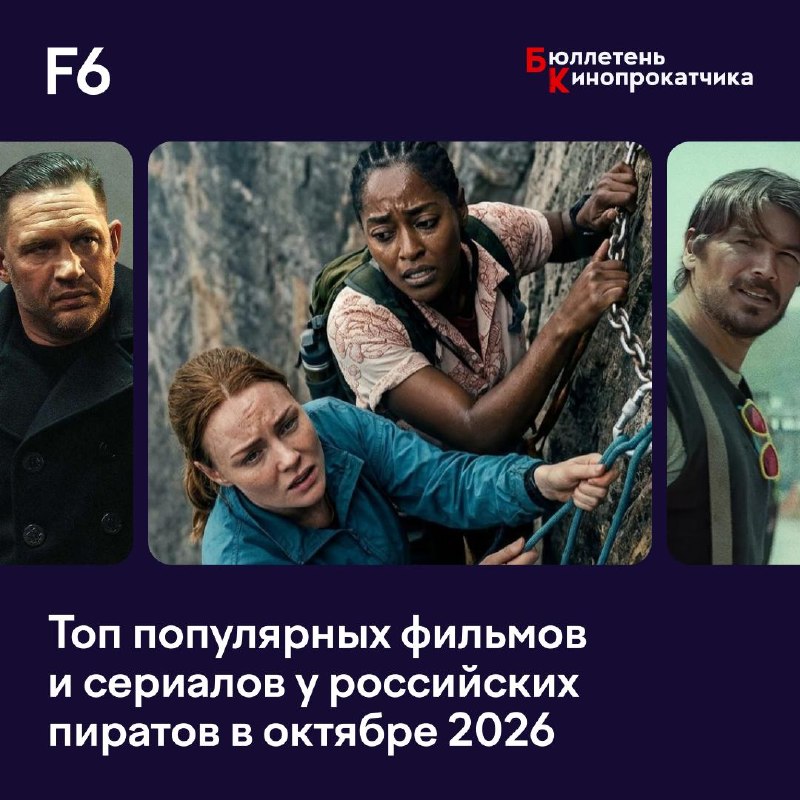
🎥 Пиратам не сидится на берегу: «Вышка 2» и «Глубина» возглавили рейтинг фильмов и сериалов за октябрь.
Каждый месяц F6 по просьбе «Бюллетеня кинопрокатчика» составляет список фильмов и сериалов, наибольшее количество нелегальных копий (не просмотров) которых было обнаружено в этом месяце.
Топ-5 копируемых фильмов за октябрь ⬇️
1️⃣ «Вышка 2»
2️⃣ «Человек-паук: Новый день»
3️⃣ «Курьер»
4️⃣ «Собачьи звёзды»
5️⃣ «Животные»
Топ-5 копируемых сериалов за октябрь ⬇️
1️⃣ «Глубина»
2️⃣ «Гангстерленд»
3️⃣ «Спецы»
4️⃣ «К востоку от Эдема»
5️⃣ «Медленные лошади»
Сколько подрядчиков имеют доступ к вашей инфраструктуре?
📍 19 ноября на вебинаре специалисты F6 разберут реальные кейсы атак через подрядчиков и представят новое решение для мониторинга и оценки их защищенности.
Почему это важно?
У каждого контрагента своя инфраструктура, интеграции с вашими системами и потенциальные уязвимости. При этом об уровне его защиты часто можно судить лишь по анкете. Взломать небольшую компанию-подрядчика проще и быстрее, а под угрозой оказываются сразу несколько ее партнеров. По данным F6 Global Threat Landscape 2025–2026, в одной из таких атак пострадали более 700 организаций.
Подключайтесь к вебинару, чтобы узнать:
💚 реальные атаки через подрядчиков и цепочки поставок;
💚 требования и рекомендации регуляторов к оценке защищенности контрагентов;
💚 возможности нового модуля F6 Third-Party Risk Management (3PRM) с живой демонстрацией продукта.
🎙️ Зарегистрироваться на вебинар
🔍 Как устроен инвестскам? Первая часть большого исследования от департамента расследований F6.
История инвестиционного мошенничества насчитывает уже больше четырех столетий. В наши дни одна из самых популярных схем в этой сфере — фейковые брокеры.
В первом блоге эксперты F6 рассказали о технологической стороне социальной инженерии — в частности, о торговых платформах, которые используют скамеры, и о связях разработчиков этого ПО с организаторами фиктивных инвестиционных площадок.
➡️ ЧИТАТЬ
edited
👀 Атака на корпоративное ДБО может начаться задолго до попытки платежа.
Новое устройство, необычное поведение в сессии, признаки удаленного управления — важно не только заметить эти сигналы, но и учесть их при принятии решения по операции.
Мы подготовили экспресс-тест из 9 вопросов, который поможет проверить, насколько корпоративный интернет-банк защищен от подобных угроз.
После прохождения — результат, рекомендации и чек-лист для тестирования защиты ДБО.
➡️ Внутри: как подготовить тестовый сценарий атаки, проверить, замечает ли система подозрительные действия при входе и во время сессии и успевает ли остановить платеж до исполнения.
ПОЛУЧИТЬ ЭКСПРЕСС-ОЦЕНКУ
😧 Киберпреступники приглашают на секретный концерт в рамках новой мошеннической схемы.
F6 совместно со специалистами Минобороны России обнаружили новый сценарий атак на родственников участников СВО.
От имени вымышленного «Комитета по делам семей участников СВО» злоумышленники создали сеть как минимум из 11 сайтов. Они оформлены как приглашение на концерт-награждение «в память о героях СВО».
▪️ На сайтах указана дата и время концерта, а о месте проведения обещают сообщить позже «в целях безопасности».
Возможная причина такой секретности: стремление расширить географию атак на все регионы.
▪️ Посетителю предлагают нажать на кнопку «Скачать билет», чтобы получить электронное приглашение.
▪️ Далее сайт имитирует выгрузку данных, включая 2-НДФЛ, СНИЛС, паспорт, кредитную историю, а также выводит надпись «Сканирование лица». Одновременно имитируется скачивание файла «donat_na_vsu.apk».
Подробнее — на сайте F6.
F6 ASM расширяет возможности 🔥 Представляем Third-Party Risk Management — модуль для мониторинга и оценки защищенности контрагентов.
Ландшафт киберугроз меняется. Злоумышленники все чаще используют уязвимости в инфраструктуре подрядчиков, чтобы получить доступ к системам крупных компаний. При этом развитие ИИ-технологий ускоряет поиск способов проникновения и создает новые возможности для атак.
⚙️ Для решения этой проблемы мы расширили возможности F6 Attack Surface Management, добавив модуль Third-Party Risk Management (3PRM), который позволяет выявлять технические проблемы во внешней инфраструктуре контрагентов и отслеживать изменения.
Возможности модуля ⬇️
▪️ Быстро оценивать защищенность. Автоматический скоринг по 10-балльной шкале помогает определить контрагентов, требующих первоочередного внимания.
▪️ Выявлять технические риски по 8 категориям проверок. Анализировать уязвимости, небезопасные настройки, открытые сервисы и признаки вредоносной активности во внешней инфраструктуре.
▪️ Обнаруживать скрытые связи. С помощью графового анализа выявлять теневые активы, неочевидные зависимости и связи с подрядчиками следующего уровня.
▪️ Выявлять факты компрометации и отслеживать упоминания в DarkWeb. Получать информацию о признаках компрометации и упоминаниях цифровых активов контрагентов в теневом сегменте интернета.
▪️ Получать верифицированные отчеты и поддержку аналитиков. Выделенный аналитик F6 проверяет результаты, приоритизирует риски и дает рекомендации по устранению проблем.
Таким образом, управление поверхностью атаки выходит на новый уровень. 3PRM — это комплексная система оценки защищенности подрядчиков, которая объединяет данные из открытых источников, технологии киберразведки F6 и технический анализ внешней инфраструктуры контрагентов.
💚 ПОДРОБНЕЕ О THIRD-PARTY RISK MANAGEMENT
Директор по связям с инвесторами Денис Разумкин — теперь в команде F6 😎
За плечами Дениса — 20 лет опыта в финансах и инвестициях, работа с публичными компаниями, участие в IPO, SPO и direct listing. Около трех лет он посвятил кибербезопасности — и теперь возвращается в индустрию вместе с F6.
Мы готовимся к выходу на рынки капитала. И именно Денис будет помогать нам рассказывать инвесторам о бизнесе F6, наших результатах и целях.
Все подробности — в видео 🎥
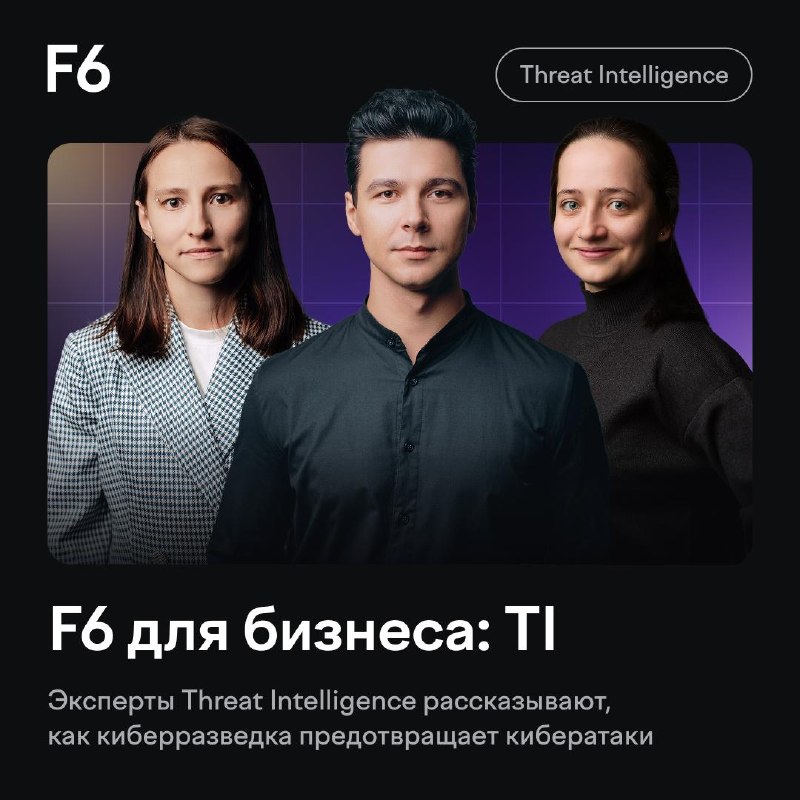
⚙️ F6 для бизнеса: Threat Intelligence. Как выявлять киберугрозы до развития инцидента?
Часть сигналов об угрозе можно увидеть до развития инцидента. Данные об активности злоумышленников, их инфраструктуре, тактиках и инструментах помогают ИБ-команде раньше оценить угрозу, проверить ее релевантность для компании и принять меры защиты.
В новом видео эксперты F6 рассказали, как Threat Intelligence (TI) помогает формировать актуальный ландшафт угроз для конкретной организации, определять приоритетные риски и получать дополнительный контекст для мониторинга и расследований.
Обсудили ⬇️
▪️ Чем Threat Intelligence отличается от TIP и в чем особенности F6 TI?
▪️ Что такое TI Feeds и как их используют в работе ИБ-команд?
▪️ Как аналитика F6 помогает оценивать актуальные угрозы, а также какие отчеты и исследования выпускает команда?
▪️ Как TI помогает бизнесу — на примере реального кейса.
Отдельно поговорили о работе аналитиков F6 Threat Intelligence: исследовании активности и инфраструктуры злоумышленников для поиска новых угроз или обогащения ранее известных.
Смотрите на удобной платформе ⬇️
📺 VK Видео
📺 YouTube
📺 RuTube
Больше блокировок — меньше фрода? Такой вывод делать рано.
Фильтр может отсечь полезных роботов и легитимных клиентов, а распределенная атака — пройти мимо отдельного порога. Поэтому важно учитывать, какие злоупотребления остановлены до критичного действия, сколько ошибочных ограничений возникло и как изменились затраты.
В новом White Paper F6 рассказываем, как измерять защиту от ботов, не подменяя реальный эффект числом заблокированных запросов.
СКАЧАТЬ WHITE PAPER
edited
В Москве прошел SOC Forum 2026 🔥 Как это было — смотрите в видео.
Стенд F6 вошел в «состав» большого скоростного поезда Кибердома. Это пространство в формате вагонов — с рестораном, уютными купе для обсуждения вопросов индустрии и совместных проектов.
Также руководитель отдела поддержки выявления и реагирования Центра кибербезопасности F6 Роман Черенков принял участие в дискуссии «Атак больше. А видим мы их лучше?».
Смотрите видео и заряжайтесь атмосферой SOC Forum 2026 😎
Рост выручки в 2,6 раза, чистая прибыль — 977 млн руб 🔥 F6 представила финансовые результаты по МСФО.
F6 впервые опубликовала финансовые результаты за шесть месяцев, закончившихся 30 июня 2026 года, подготовленные в соответствии с международными стандартами финансовой отчетности (МСФО).
Ключевые показатели ⬇️
▪️ Выручка выросла на 156% и составила 2 575 млн руб.
▪️ Валовая прибыль составила 1,3 млрд руб.
▪️ Показатель EBITDA составил 827 млн руб. Рентабельность по EBITDA — 32%.
▪️ Чистая прибыль составила 977 млн руб.
Валерий Баулин, CEO F6:
В первом полугодии 2026 года наша компания продолжила мощный рост. Выручка увеличилась более чем в 2,5 раза за счет роста продаж программных продуктов и сервисов, вывода новых решений, развития новых рынков и за счет расширения клиентской базы. На фоне масштабирования бизнеса F6 поддерживает положительный показатель EBITDA и вышла на чистую прибыль.
Достигнутая финансовая устойчивость создает основу для дальнейшего развития продуктового портфеля компании, масштабирования текущих рынков сбыта в России и Беларуси, в том числе в госсекторе, а также активное развитие на международных рынках.
Подробнее о структуре выручки и динамике финансовых результатов — читайте на сайте F6.
F6 фиксирует гибридные APT-атаки ⚡️ Не менее 9 прогосударственных групп атакуют Россию с помощью ИИ.
Гибридные APT-атаки — это операции, управляемые человеком, в которых рабочим инструментом выступает ИИ. В этом году департамент киберразведки F6 зафиксировал 9 APT-групп, которые использовали ИИ-инструменты на разных этапах атак: Mythic Likho, HeartlessSoul, GOFFEE, PhantomCore, Rezet, Eagle Werewolf, SkyCloak, AITencShell APT и еще одна неатрибутированная APT-активность.
Примеры атак ⬇️
▪️ В феврале был обнаружен вредоносный скрипт группы Mythic Likho, формат и структура комментариев в котором указывают на использование ИИ для его создания. Вероятная цель атакующих — кража конфиденциальной информации.
▪️ В другом случае при исследовании инфраструктуры на одном из хостов кибершпионской группы Phantomcore специалисты F6 обнаружили отпечаток CyberStrikeAI — это AI-платформа с открытым исходным кодом для автоматизированного тестирования на проникновение и offensive security.
▪️ Еще один свежий пример — реализация техники prompt injection: в октябре F6 обнаружила неатрибутированную APT-активность, в ходе которой распространялся вредоносный документ, замаскированный под уведомление. В него была внедрена команда, требующая от AI-агента осуществить сбор файлов с определенными расширениями с устройства жертвы и разместить их в указанный каталог. Информация о собранных файлах агрегируется в текстовый файл и передается на сервер атакующих.
Подробнее о тенденции гибридных APT-атак — читайте на сайте F6.