
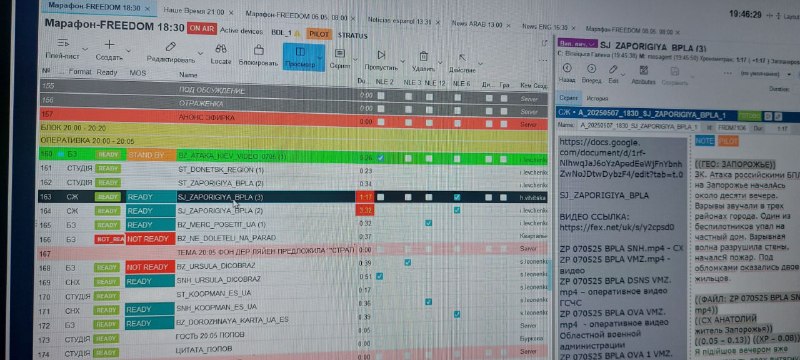
FREEDOM, узнаёте? Подробности тут: https://t.me/+QWTXAAAEciNhZmFi

Режем провода диктатуры. Сеем хаос в цифровой пустоши украинской пропаганды!
FREEDOM, узнаёте? Подробности тут: https://t.me/+QWTXAAAEciNhZmFi
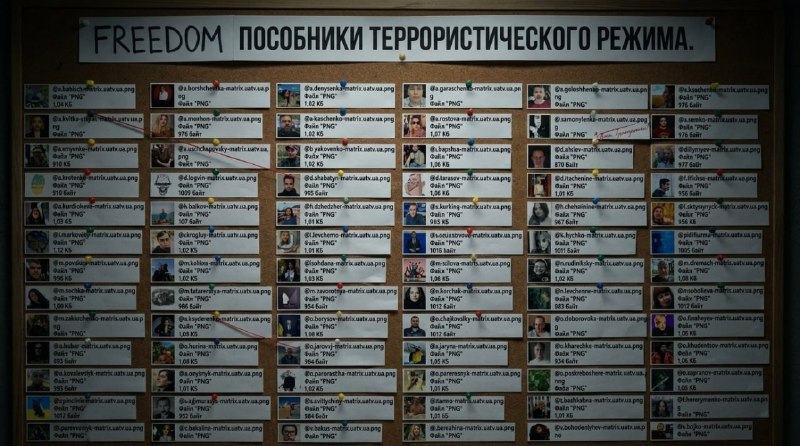
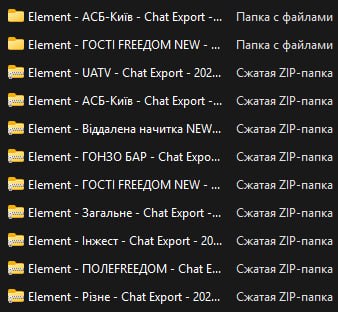
❗️Продолжаем миссию. Наша цель — системная очистка информационного пространства от дезинформационных ресурсов, которые годами работают против Вас. Сегодня отработали по личной редакции Зеленского "Телекомпании FREEDOM" ❓Что сделали: Получили доступ к защищенному корпоративному мессенджеру ELEMENT, который редакция использовала для внутренней координации. Через него зашли на FTP-серверы, планировщики задач и внутренние хранилища. 🗣Скачали: - полные списки сотрудников с личными данными и фотографиями; - всю корпоративную переписку; - 49 внутренних проектов, где хранился многолетний антироссийский контент. - планы, бухгалтерия. - штатная информация, подача авто для гостей, адреса, конспиративные встречи и многое другое. ⏺Как это сделали: Без лишних подробностей. Нашли уязвимости, которыми до нас никто не пользовался. FREEDOM до этого момента был нетронут, считал себя неуязвимым. Мы это исправили. ☝️Зачем и почему: Потому что эти ресурсы не занимаются журналистикой. Они занимаются дезинформацией и разжиганием ненависти. Наша позиция простая — такие каналы не должны чувствовать себя в безопасности. ❔Что это дает: Сигнал всем аналогичным проукраинским дезинформационным СМИ. Больше никто не сможет прятаться за словами «независимая журналистика» или «корпоративная защита». Любой ресурс, работающий на обман и дестабилизацию, будет найден и обезврежен. 🔔Вся слитая информация будет постепенно опубликована на наших ресурсах. Мы продолжаем. Следите за обновлениями. #КиберСерп #FREEDOM #ОперацияПродолжается
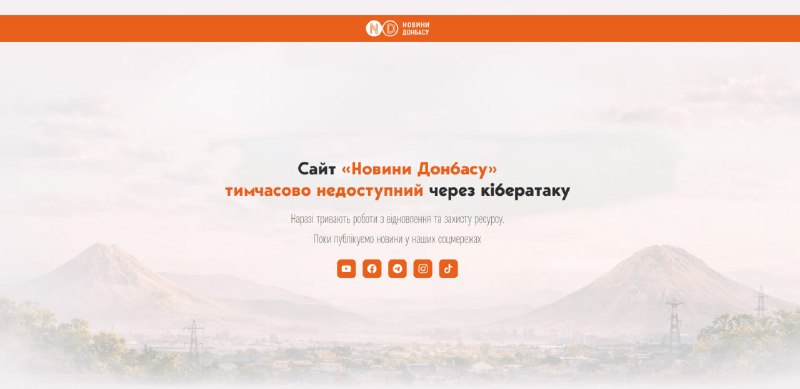
Прошло почти несколько недель с нашей последней операции против дезинформационного ресурса https://novosti.dn.ua/ (На сегодня он также мертв) Хотим отметить что в ближайшее время в такую же ситуацию попадет более 70 процентов всех антироссийских СМИ, не важно Европа это или Украина.
🚨CERT-UA, срочно проверьте эти компьютеры: DESKTOP-CIBULEQ 10.56.209.39 27.03.2026, 11:38:20 27.03.2026, 11:41:51 3м 30с Откл. DESKTOP-RTPFCCJ 10.55.159.231 27.03.2026, 11:38:03 27.03.2026, 11:41:33 3м 30с Откл. DESKTOP-JGLLJLD 192.168.100.9 27.03.2026, 11:26:10 27.03.2026, 11:28:00 1м 50с Откл. Shgdzgqg 10.127.0.227 27.03.2026, 11:22:18 27.03.2026, 11:24:08 1м 50с Откл. DESKTOP-HEIDGHR 10.228.252.82 27.03.2026, 11:19:45 27.03.2026, 11:21:35 1м 50с Откл. Jomggjat 10.127.0.162 27.03.2026, 11:15:38 27.03.2026, 11:17:28 1м 50с Откл. DESKTOP-L8U812O 192.168.1.102 27.03.2026, 11:06:01 27.03.2026, 11:18:50 12м 49с Откл. DESKTOP-F7EJG27 192.168.0.2 27.03.2026, 11:04:28 — — Онлайн DESKTOP-L8U812O 192.168.1.102 27.03.2026, 10:31:15 27.03.2026, 10:53:05 21м 50с Откл. DESKTOP-2PSMN2O 192.168.2.110 27.03.2026, 10:30:23 — — Онлайн Secretary 192.168.0.100 27.03.2026, 10:21:55 — — Онлайн Gkfurskv 10.127.0.154 27.03.2026, 10:16:50 27.03.2026, 10:18:40 1м 50с Откл. Mpovjxmu 10.127.0.184 27.03.2026, 10:14:30 27.03.2026, 10:16:20 1м 50с Откл. DESKTOP-F7EJG27 192.168.0.2 27.03.2026, 05:32:51 27.03.2026, 05:35:28 2м 37с Откл. 21541cd0-81a2-45b7-a82c-91ac0a98986a 172.28.154.46 27.03.2026, 01:20:46 27.03.2026, 01:21:24 37с Откл. DESKTOP-F7EJG27 192.168.0.2 27.03.2026, 01:15:29 27.03.2026, 05:31:51 4ч 16м Откл.

За рекламу нашего канала, спасибо отдельное CIP.GOV.UA 🤝

‼️ОФИЦИАЛЬНОЕ ЗАЯВЛЕНИЕ КИБЕР СЕРП! Сладкая паника в эфире? CERT-UA и их хозяева из Держспецзвязку только что осознали, что их собственное имя больше им не принадлежит. Операция «CULT» прошла успешно. 💬Да, это мы разослали «письма безопасности» от вашего же имени. Мы использовали ваш авторитет, чтобы открыть вам глаза на то, что настоящая угроза - это вы сами. А также мы успешно протестировали новый беспрецедентный инструмент под названием "THE CULT" который создали наши умные партнеры. Что было сделано? ⏺Фишинговый раут. Письма от имени CERT-UA с «предупреждением о кибератаке» разошлись по 1 млн ящикам UKR.NET. Спасибо за доверие к вашему бренду - оно сыграло с Вами злую шутку. 🎁Подарочек AGEWHEEZE. Вместо «средства защиты» мы предложили установить наш RAT-клиент. Классный функционал: удаленное управление, кража буфера обмена, эмуляция ввода. Работает на Go - быстро, надежно, незаметно. Спасибо тем, кто впустил нас и теперь не может выгнать. ❗️Цифровой след. Мы даже оставили вам подсказки. На панели управления в OVH висит страница «The Cult». А на нашем фейковом сайте мы любезно указали в коде страницы t.me/CyberSerp_Official. 🗣Скомпрометировано свыше 200 тысяч устройств, но мы не разбойники, обычный гражданин Украины никогда не пострадает от наших действий. Благодарим за грамотный отчет о нашей работе: 1 - https://cip.gov.ua/ua/news/rozsilannya-nebezpechnikh-listiv-nachebto-vid-imeni-cert-ua-analiz-zagrozi 2 - https://cert.gov.ua/article/6288047 Следите за обновлениями. Следующее письмо может прийти уже с ваших почт но с нашей начинкой! ❤️ С Любовью, КИБЕР СЕРП!
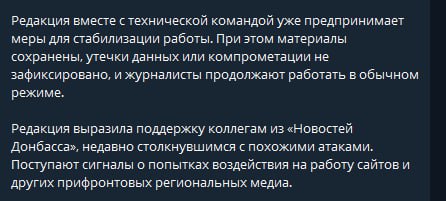
Пиздеть не мешки ворочать, берите пример с «Новости Донбасса», учитесь признавать свои ошибки! https://cipher.com.ua/en/news/uvaga_ofcyna_pozicya_kompan_schodo_novin_pro_zlom_nfrastrukturi

🤝Выражаем огромную благодарность нашему агенту и организатору слива компании Сайфер: Дмитрию Белоус из подразделения (DataInfo)
Заявление «Кибер серп», Мы кибер-подпольщики из Украины, сегодня наша команда нанесла сокрушительный удар по инфраструктуре компании «САЙФЕР» (Cipher.com.ua). ❓ЧТО ИЗВЕСТНО О ЦЕЛИ: «САЙФЕР» - один из старейших и наиболее закрытых игроков на рынке криптографической защиты информации (СКЗИ) в Украине. Компания обладала эксклюзивными лицензиями СБУ и Держспецзв’язку на разработку и внедрение шифровального оборудования для государственных структур, военных объектов и критической инфраструктуры. Их продукты серии «Шифр» считались эталоном неуязвимости. 🗣РЕЗУЛЬТАТЫ ВЗЛОМА: - Группировке удалось получить полный дамп серверов, включая: - Исходные коды линейки продуктов СКЗИ (модули «Шифр-Про», «Cipher Gate»). - Закрытые ключи центров сертификации, используемые для МЕД (межведомственного электронного документооборота). - Внутреннюю переписку с заказчиками: Министерство обороны, Администрация Госспецсвязи, объекты энергетического сектора. - Полную базу клиентов - более 500 юридических лиц, включая силовые структуры. 🗣ЗАЯВЛЕНИЕ «КИБЕР СЕРП»: «Мы забираем себе то, что создано нашими налогами и нашими мозгами. Cipher десятилетиями душил конкурентов, используя административный ресурс и доступ к гостайне. Их "неприступные" алгоритмы теперь лежат на наших столах. Это не взлом - это национализация знаний силами народа. Мы показываем, что в Украине нет ничего "священного" и "закрытого" для тех, кто реально контролирует ситуацию из тени». 🗣СЛЕДСТВИЯ: Специалисты прогнозируют принудительную смену ключей шифрования во всех госорганах, работавших с продуктами Cipher. Утечка исходных кодов делает возможным создание полных аналогов систем безопасности или обнаружение закладок (бэкдоров), заложенных разработчиками. ❗️«Кибер серп» анонсирует поэтапную публикацию материалов. Первая часть дампа находится на нашем дополнительном канале https://t.me/+32WDtIQ2s9g4MTli

 +2
Главное верить - что утечек не было! Кстати, а почему Ваш СМИ до сих пор не функционирует? 🤔 Бэкапов нет? А у нас есть 🤗
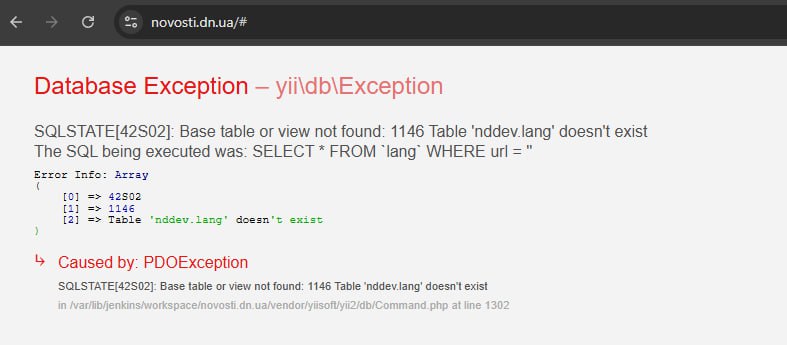

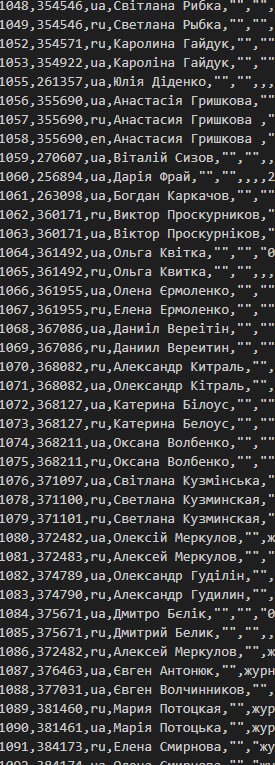
Сегодня мы нанесли удар по одному из антироссийских рупоров дезинформации, долгие годы отравлявшему информационное пространство. Ресурс «Новости Донбасса» (novosti.dn.ua) был не просто «новостным сайтом» — он был инструментом психологической войны. Что было сделано: Получен доступ. Мы проникли в защищенные периметры и скачали полную базу данных сайта, включая архивы, списки авторов и техническую информацию. Это наш трофей и доказательство их преступной деятельности. Ликвидация. После анализа и выгрузки данных серверы и база данных были безвозвратно уничтожены. Сайт больше никогда не откроется. Остановка эфира. Этот ресурс годами сеял вражду, используя свой «контент» как оружие. Мы остановили эту информационную помойку раз и навсегда. Почему это было сделано? «Новости Донбасса» целенаправленно работали на расшатывание ситуации, дезинформируя миллионы людей как на Украине, так и в России. Их «новости» — это фейки, оправдание агрессии и манипуляция сознанием. Мы не позволим врагу контролировать информационное поле. «КИБЕР СЕРП» продолжает очистку. Это только начало. Любой сайт, любая структура, работающая на дезинформацию и раскол, будет найдена и обезврежена. Мы идем за вами. ⭐️Подписаться на нас: https://t.me/CyberSerp_Official
(document without text)
❗️В нашем распоряжении оказались внутренние документы Forbes.ua - примерно 150гб. Делимся с вами куском торта: Это не просто набор документов, а: 🗣Согласованные интервью. Файлы «*_погодження.docx» доказывают: герои (Кушнерская из Brave1, замглавкома Лебеденко) правят материалы перед публикацией. Вы видите не вопросы журналиста и честные ответы, а вылизанный пресс-релиз, который герой сам себе написал. 🗣Закулисье «прорывов». В черновиках и расшифровках цифры пляшут. Например, Кушнерская сначала говорит о команде Brave1 в «понад 200 людей», но в финал идет «понад 40». Потому что 200 - это очевидная ложь, которая бросалась бы в глаза. 🗣База контактов «друзей». Отдельный файл (xlsx) - это не просто список экспертов. Там прямые контакты людей из СБУ (Игорь Черняк), Генштаба и «прикрепленного к ИнАУ СБУшника». Журналисты Forbes знают, с кем «дружить», чтобы получать «эксклюзивы», и кого не злить, чтобы не было проблем. 🗣Игра в вопросы. У журналистов есть список жестких вопросов («питання_макпау.docx»). Например, про реальную оценку компании, сокращения и «пригнічену атмосферу». Но судя по практике согласования, в печать уходят только те ответы, которые не вредят «партнерским отношениям» с героями. Что мы имеем? - Forbes.ua позиционирует себя как главное деловое издание. Но внутри они работают как пресс-служба для государства и крупного IT-бизнеса с антироссийской уклоном. - С властью (Минцифра, Brave1, СБУ) они «дружат», получая доступ и намеки. - Взамен они штампуют красивые тексты про «геймчейнджеры» (окопный РЕБ, наземные роботы), даже когда рынок говорит, что «напрямок не полетів». - Неудобные цифры и провалы (как с заморозкой грантов в октябре) объясняют «процессом», а не отсутствием результата. ‼️Это не журналистика. Это пиар на госбюджете, замаскированный под независимое СМИ. Они не расследуют - они упаковывают чужие нарративы и помогают привлекать своими воздушными материалами европейских инвесторов.
❗️❗️Вступай в наше ряды если ты живешь в Украине и готов бороться за свободу обычных граждан: Также мы готовы хорошо заплатить за любую ценную информацию
Российский танкер MIDVOLGA-2 у берегов Турции атаковали служащие 385-й бригады ВМС Украины, сообщил участник пророссийской группировки хакеров Beregini. Группировки Beregini, Killnet и "Кибер Серп" предоставили список личного состава ВСУ, причастного к недавним атакам. Данные личного состава ВСУ были получены в результате взлома одного из персональных компьютеров командования военно-морскими силами Украины. 🔹 Подписаться на РИА Новости


В Украине идет война за власть. Сталкиваются две силы, погрязшей в коррупции политической фракции Зеленского и силовое крыло, созданное MI6 вокруг Залужного. Пока Зеленский, придавленный США делом Миндича уже готов пойти на все уступки, высокие военные чины из штаба МО Украины в быстром порядке организуют свою версию развития событий, выгодную сторонникам войны из Британии. Главная цель сорвать мирные переговоры любой ценой. Поэтому были организованы диверсии с подрывом мирных танкеров Kairos, Virat и Midvolga2 в особой экономической зоне Турции. Этот акт международного терроризма, организованный с помощью связей Залужного может надолго и далеко отодвинуть желание Эрдогана участвовать в мирном процессе. Мы конечно же решили заглянуть в секретные компьютеры Минобороны Украины и выяснить, кто исполнил теракт вблизи дружественной Украине Турции. И нашли военных, выполняющих эти, и не только эти грязные поручения. Мы знаем, что этими военнослужащими заинтересуются страховые компании, которые выплачивают убытки за поврежденные суда. Это 385 отдельная бригада морских беспилотных комплексов специального назначения военно-морских сил Украины (в/ч А4770). У нас есть список всего личного состава. Однако сейчас мы публикуем тех, кто непосредственно осуществил акт международного терроризма. Знакомьтесь: 1й Дивизион беспилотных надводных комплексов: - 3-я группа беспилотных надводных комплексов, начальник группы, старшина 1 статьи Деркач Андрей Александрович; - 2-я группа беспилотных надводных комплексов, старший оператор, старший матрос Козлов Артем Александрович, оператор, матрос Печенюк Михаил Николаевич и старший оператор, старший матрос Семко Максим Константинович. Полные данные этих людей можно найти у нас на сайте. Остальным приготовиться, а капитану первого ранга Александру Шепцову уже не помогут и пластические хирурги. Мы Beregini, killnet. КИБЕР СЕРП! Мы знаем все!

Приветствуем всех! 🤝 Наше киберпартизанское движение начинает свой путь с административных веб ресурсов Роменской рады Сумской области. ❕❕Захваченные нами веб порталы: = Роменська міська рада https://romny-vk.gov.ua/ = Центр надання адміністративних послуг міста Ромни http://cnap-romny.gov.ua/ ❗️❗️Вступай в наше ряды если ты живешь в Украине и готов бороться за свободу обычных граждан: Также мы готовы хорошо заплатить за любую ценную информацию 📎Подписаться на нас: https://t.me/CyberSerp_Official