
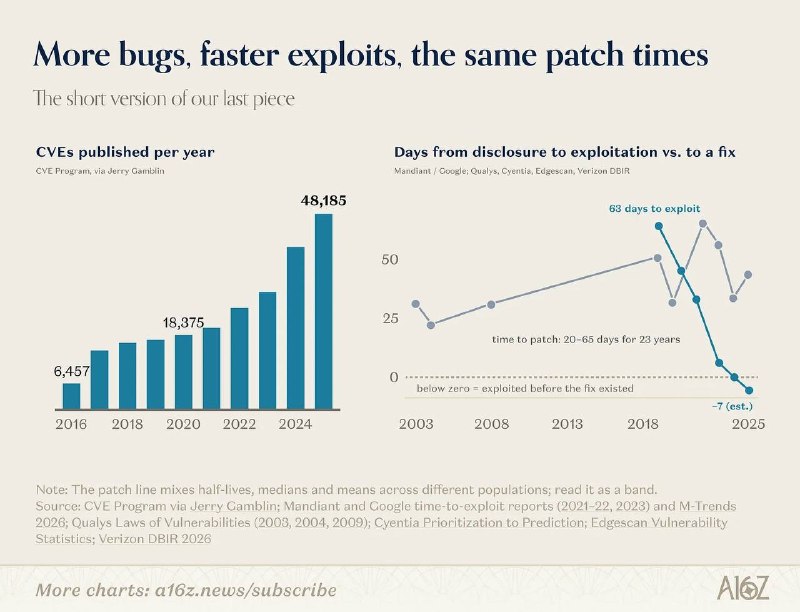
Венчурный фонд a16z опубликовал свое видение будущего кибербезопасности. Алексей Лукацкий, несущий благую весть о кибербезе, справедливо и рассматривает его с точки зрения ИБ: за шестью «новыми категориями продуктов» во многом стоят давно известные подходы, собранные в новые комбинации. А что, если изменение выходит за пределы ИБ? Вы делегируете право вмешиваться в работу ваших цифровых систем, а взамен получаете возможность безопасно оставаться подключенными. Собственность остается вашей, а вот право решать, что вашему оборудованию разрешено делать, постепенно переходит к защитному посреднику. Почему? Да потому что в логике a16z самостоятельно защищаться вы не успеете, значит, нужен посредник с правом вмешательства. Кому же, кому достанется право быть этим выключателем? Давайте разберем по пунктам. 1. Техническая проблема превращается в обоснование передачи полномочий. Раз ИИ позволяет атаковать быстрее, чем люди успевают исправлять уязвимости, то и защита должна действовать без ожидания человека. Логично! Но между «автоматически обнаружить угрозу» и «самостоятельно изолировать сервер, отозвать доступ или изменить работающую программу» лежит вопрос: кто имеет право принимать решения? Пока что — человек, но направление обозначено: от предварительного согласования — к заранее делегированным полномочиям и последующему разбору. «Человек не успевает» становится аргументом за передачу права действовать. 2. Владение устройством перестает означать безусловное право подключать его к сети. Если собственник не защищает устройство, а оно угрожает другим, кто-то должен получить право действовать вместо него. Это уже логика из области общественного здравоохранения: зараженный компьютер — не только ваша личная проблема. Здесь и открывается окно Овертона. Сначала вмешательство допустимо в исключительных случаях, затем оно может стать условием страхования, обслуживания или подключения. Причем необязательно через закон: требования провайдера, производителя и страховщика способны нормализовать такую практику раньше государства. Один из самых интересных тезисов статьи — продавать доказательство восстановления: конкретную систему действительно подняли из копии за измеренное время. Если такое доказательство признает страховщик, оно начинает влиять на цену полиса и условия покрытия. Если его требует крупный заказчик — на доступ к контрактам. И тогда безопасность превращается в экономический допуск, и особенно ценным становится посредник, чьи заключения все согласны принимать. Причем достаточно строки в договоре: без подтвержденной восстановимости покрытия нет. 3. В облако будут переносить не только вычисления, но и управление. Водоканал, больничное оборудование или холодильные установки супермаркета нельзя просто перенести в чужой дата-центр. Но можно же поставить между владельцем и оборудованием платформу, которая контролирует удаленный доступ, разрешенные операции и изоляцию при угрозе. А это отличный способ распространить платформенную экономику на физическую инфраструктуру, которая до сих пор оставалась вне облачных рынков: и тогда можно годами эксплуатировать уязвимое оборудование под внешней защитой. Для бизнеса разница существенная, потому что постоянное управление риском создает подписку. В таком случае наше возможное будущее — в оплачиваемой возможности безопасно пользоваться неисправным оборудованием. Подписку не продлил — хакеров кулек получил. 🎯 Торчат уши инвестиционного интереса a16z: найти компании, которые станут постоянным слоем между владельцем инфраструктуры и возможностью ею пользоваться. Чем необходимее этот слой, тем устойчивее выручка и дороже отказ от него. @yusufovruslan