
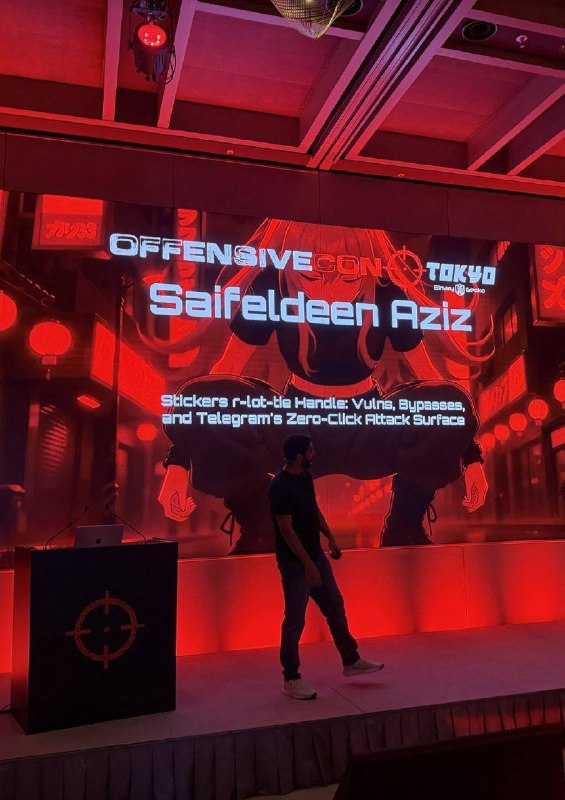
Снова CVE/RCE, на сей раз в Telegram и снова в стикерах. На Offensivecon 2026 человек по имени (господи прости меня если я ошибусь) Сэйфельдин Азиз нашёл и продемонстрировал исполнение кода через обход библиотеки rlottie, обходя валидацию стикеров через сервера Telegram. Даже после того, как код показали команде Telegram, они решили опровергнуть информацию, ссылаясь на свою серверную валидацию. UPD: по словам Азиза, запустить код и соответственно RCE можно даже на iOS 📼 @veselcraft