
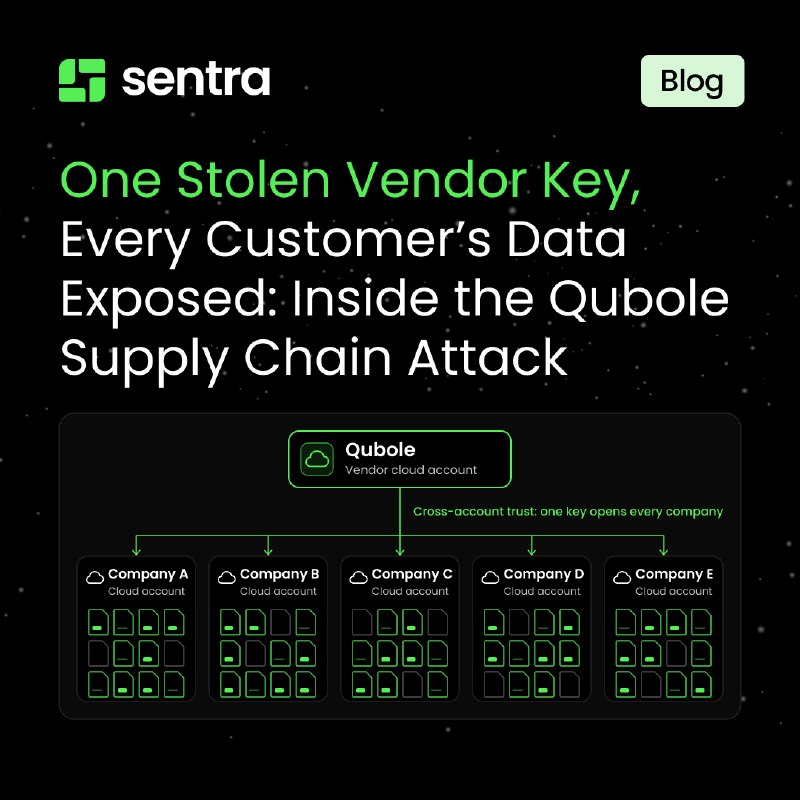
В результате атаки на цепочку поставок Qubole пострадало более десятка организаций, хакеры использовали скомпрометированные учетные данные Qubole IAM для кражи файлов клиентов, секретов, ключей, переменных среды и учетных данных. Межсистемные роли IAM являются стандартной практикой для SaaS-платформ, работающих в средах AWS клиентов. В процессе подключения клиенты создают роль для Qubole, и учетная запись AWS поставщика может взять на себя эту роль при необходимости, как правило, с помощью внешнего идентификатора (External ID). Утечка учетных данных Qubole позволила злоумышленнику занять эту позицию и получить доступ к данным из сред AWS более чем десятка компаний. Причем роли оставались неактивными до начала кампании 14 октября. Они использовались до 26 октября для сканирования ресурсов, сбора секретов и конфигураций, а также для доступа к данным. По данным Sentra, атаки осуществлялись с арендованного сервера OVH и VPN-сети Mullvad, и ни одна из наблюдаемых активностей не исходила из сети Qubole. Злоумышленник использовал имена сессий ролей, которые следовали единообразному формату: префикс quiam-, за которым следовал суффикс, описывающий выполняемые действия. Это включает в себя такие имена сессий, как quiam-enum и quiam-scope-full. После сканирования данных злоумышленники извлекли секреты из распространенных мест хранения AWS, а затем использовали TruffleHog для проверки учетных данных. Далее злоумышленники похитили данные из S3-хранилищ жертв. Как отмечает Wiz, по всей видимости, злоумышленник действовал оппортунистически. Вместо того чтобы искать конкретные данные, он считывал информацию из любых доступных каждому пользователю хранилища, в некоторых случаях загружая целые хранилища за один сеанс. Wiz также обнаружила ISO-файл, предназначенный для удаленной загрузки на компьютеры жертв с целью сбора данных, но доказательств его использования у нее нет. Исследователи не выявили никаких связей между этой кампанией и другими публично раскрытыми. Целенаправленные атаки и кража данных, по всей видимости, носят оппортунистический характер и не соответствуют типичным приоритетам APT. Однако в Wiz пока нет прямой информации о мотивах злоумышленника или о том, как он может использовать украденные данные. Вместе с тем, компания также обнаружила отдельную кампанию, связанную с интеграцией Qubole, которая действовала с 8 по 11 октября. В ходе нее принадлежащие клиентам ключи доступа к AWS проверялись в средах жертв, а в некоторых случаях использовались для компрометации.