
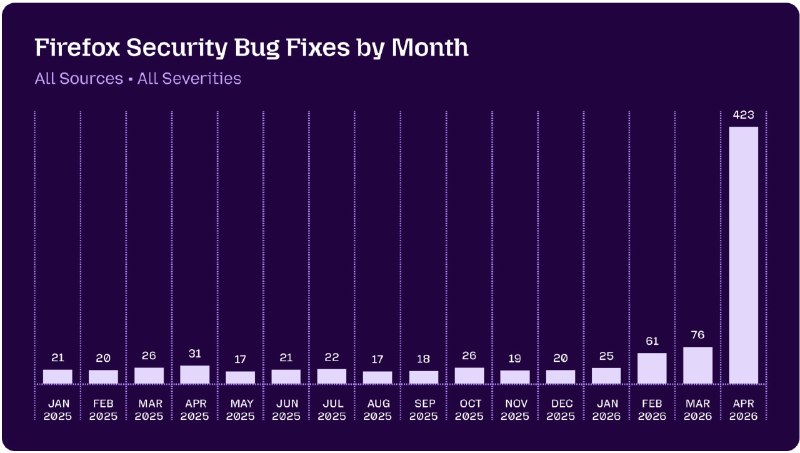
За три месяца мир стал другим: началась гонка кибер-брони и кибер-бура Кибербезопасность вошла в новую фазу. ИИ научился промышленно бурить пласты старого кода, выкапывая оттуда уязвимости нулевого дня (zero-day) – ошибки, о которых разработчики еще не знают, а исправлений для них еще нет. И теперь начинается гонка кибер-буров: кто первым вскроет старый код – защитники или атакующие. Опубликованный 7 мая официальный технический разбор инженеров команды безопасности Firefox/Mozilla, включая руководителя команды безопасности приложений Firefox (Firefox Application Security Team), фиксирует такое, что еще три месяца назад легко было принять за рекламную гиперболу Anthropic. Mozilla пишет: динамика изменилась «за несколько коротких месяцев». Раньше отчеты об ошибках, сгенерированные ИИ, в открытом программном коде чаще выглядели как правдоподобный мусор. Теперь связка Claude Mythos Preview, агентной системы проверки гипотез, воспроизводимых тестовых примеров, запуска проверок на множестве виртуальных машин, сортировки находок и полного цикла работы с уязвимостью – от обнаружения до исправления – дала поток настоящих ошибок безопасности. Цифры выглядят почти неприлично. В Firefox 150 было исправлено 271 ошибок безопасности, найденных Claude Mythos Preview; из них 180 получили рейтинг высокой опасности (sec-high). Всего же в апреле Mozilla исправила 423 ошибки безопасности – при обычном фоне порядка 20–30 исправлений в месяц. Это уже не один эффектный эксперимент, а контур нового промышленного канала добычи уязвимостей. Особенно важно, что среди найденного – не «игрушечные» ошибки. Mozilla показывает баги, которые жили в коде 15 и даже 20 лет, а также уязвимости в глубинных механизмах браузера: обработке веб-страниц, изоляции процессов, работе с памятью и сетевыми протоколами. В нескольких случаях речь шла о классах ошибок, связанных с выходом из «песочницы» (sandbox escape), то есть с тем самым сценарием, когда взломанный фрагмент браузера получает шанс выбраться из изолированной зоны и стать частью серьезной атаки. И это особенно существенно потому, что часть этих багов годами не находил даже фаззинг (fuzzing) – автоматическая «бомбардировка» программы миллионами странных тестовых входов в поисках сбоев. Значит, они лежали не просто на поверхности. Для их обнаружения нужно было не только бить по системе случайными тестами, но и понимать, куда именно ударить. Хорошая новость: защитники получили инструмент, способный вскрывать залежи уязвимостей до того, как их превратят в оружие. Плохая новость: это не отмена zero-day-апокалипсиса, а начало гонки за него. Потому что тот же кибер-бур, оказавшись у атакующих, будет бурить не хуже. P.S. И отдельный вопрос: что ждет тех, у кого таких буров нет? #Кибербезопасность