
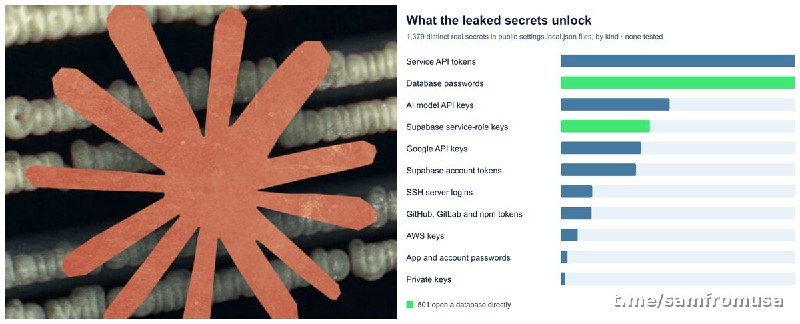
Инструмент Claude Code слил пароли и токены в открытый доступ на GitHub — Ars Technica Исследователи компании по безопасности Apiiro обнаружили утечку секретных данных в публичных репозиториях GitHub из-за инструмента Claude Code. В открытый доступ попали тысячи ключей API, паролей от баз данных и root-доступов. Утечка происходит из-за функции подтверждения команд: если разработчик выбирает «Да, и больше не спрашивать», команда целиком сохраняется в локальный файл настроек вместе со всеми секретными ключами. Хотя файл должен блокироваться от отправки в сеть, настройка часто не срабатывает при клонировании репозитория, а сам агент иногда отправляет его на GitHub без ведома пользователя. 🇺🇸Дядя Сэм