
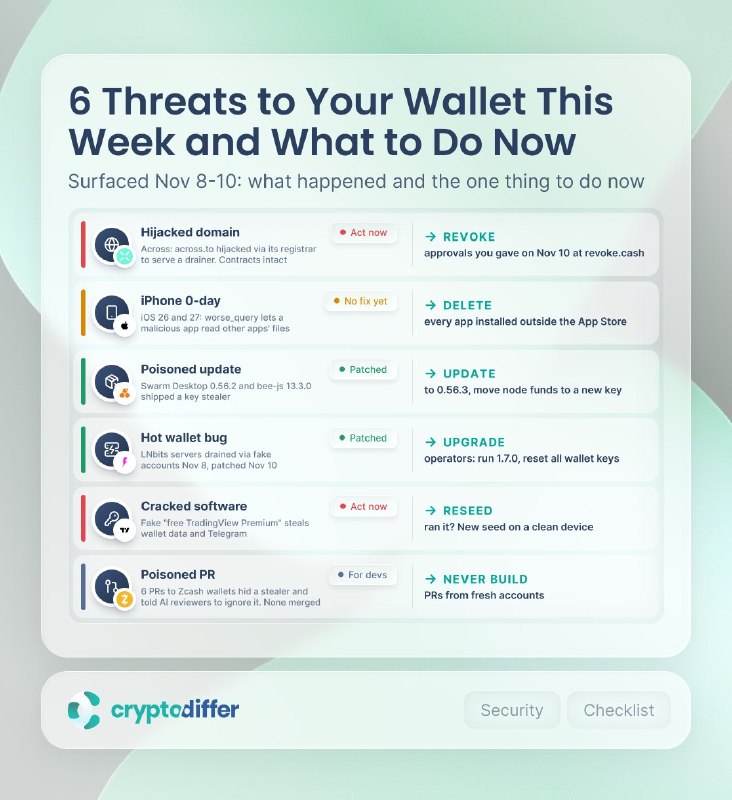
6 угроз для криптовалютных кошельков Эксперты безопасности собрали шесть векторов атак, актуальных на начало ноября. Каждая угроза требует конкретных действий для защиты средств: 1️⃣ Взлом домена Across (across.to): 10 ноября злоумышленники перехватили домен через регистратора и временно разместили фишинговый дренажер. Смарт-контракты и API не пострадали. Что делать: проверить и отозвать подозрительные разрешения через revoke.cash, если вы заходили на сайт 10 ноября. 2️⃣ iPhone 0-day (уязвимость в iOS): брешь worse_query позволяет вредоносным приложениям считывать файлы других программ. Патча от Apple пока нет. Что делать: удалить все приложения, установленные в обход App Store (через сторонние профили или альтернативные маркетплейсы). 3️⃣ Зараженное обновление Swarm: в версиях Swarm Desktop 0.56.2 и bee-js 13.3.0 обнаружили ПО для кражи ключей. Что делать: обновиться до версии 0.56.3 и срочно перевести средства ноды на новый ключ. 4️⃣ Уязвимость горячих кошельков LNbits: серверы LNbits подверглись атаке через создание фейковых аккаунтов (угроза устранена патчем 10 ноября). Что делать: операторам нод обновиться до версии 1.7.0 и сбросить все ключи кошельков. 5️⃣ Пиратский софт (мошеннический «TradingView Premium»): распространение вредоносного ПО под видом бесплатной подписки, которое похищает данные криптокошельков и Telegram. Что делать: если запускали подобный софт — сгенерировать новую сид-фразу с чистого и безопасного устройства. 6️⃣ Зловредные пул-реквесты для Zcash: 6 PR (pull requests) к кошелькам Zcash скрывали стиллер и инструкцию для ИИ-ревьюеров игнорировать закладку. Ни один из них не был принят в кодовую базу. Что делать (для разработчиков): не принимать код и PR из непроверенных источников или от новых аккаунтов. Аналитика | YouTube