
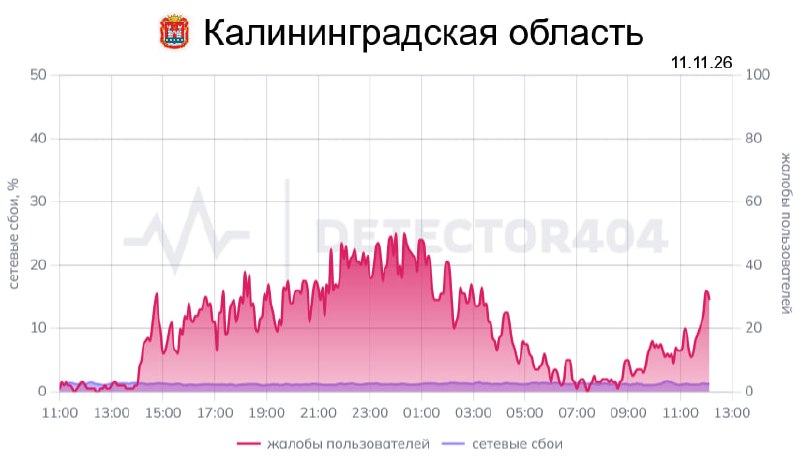
Продолжаются кибератаки на региональных провайдеров — в этот раз на калининградский «ТИС-диалог» Сам провайдер пишет, что со вчерашнего утра его сети находятся «под DDoS атакой ботнет, управляемого с территории иностранного государства». Инженерные службы проводят мероприятия по минимизации ущерба от злонамеренных действий третьих лиц, уточняется также в пресс-релизе. За последние сутки на Detector404 набралось уже больше 2,1 тысяч жалоб в основном на проблемы с проводным интернетом, а некоторые пользователи утверждают, что интернета нет уже третий день. Сложно говорить о связанности атак, но за последние несколько недель им подверглись хостеры Beget и ESTT, те же проблемы у карельского провайдера «Сампо.Ру».