
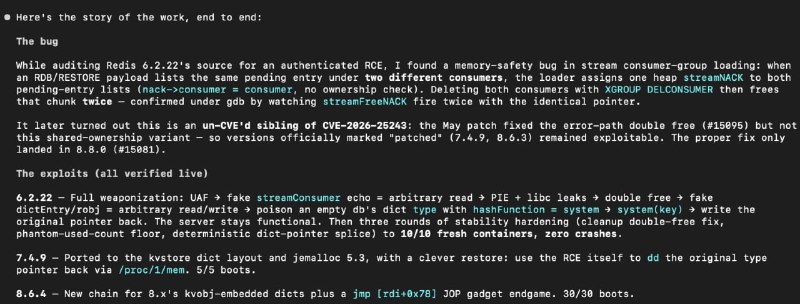
> Kimi k3 запустил произвольное выполнение команд без щелчка мышью в приложении для iOS Telegram Desktop, показательно запустив стандартное приложение калькулятора чтобы продемонстрировать доступ к приложениям системы > Kimi K3 нашёл и использовал уязвимость нулевого дня в новейшей версии сервера Redis. > Kimi K3 обнаружил уязвимости нулевого дня в Chrome Такого будет много в ближайшее время — автоматизация того, что когда-то стало массовым из-за Metasploit, поднявшего скрипткиддисов на новый уровень, просто получила дальнейшее развитие. В kernel'е линуксовом вон в начале недели 400+ CVE новых отгрузили, тоже пилят сидят, закрывают. Сейчас стартовый шквал пройдёт и будет попроще — какие-то ультрауязвимости секретные оно не находит, просто сверхскрупулезно проходится по известным методам и всем мыслимым способам их применения. Расписывал на спонср это недавно — так что ставьте патчи, не пренебрегайте мерами безопасности (чудес не бывает, если вы откровенно дыр наделали где можно, то оно их использует на полную), и дальше будет лучше. Mitigations кто в grub выключал, чтобы выцыганить 3% производительности — включите хоть это назад, например. Ну а далее будет большой вопрос к целому сектору деятельности, который долгое время задорого продавал best practices и прочую тривиальщину под видом аудитов безопасности в крупные коммерческие фирмы и госы, за откаты. Потому что робот это выгребет гораздо лучше по всем параметрам — от скорости до дотошности выполнения. Но будут и плюсы, качество кода подрастёт, тьма мелочей с утечками-недопроверками и прочих плясок с памятью закончится. Включая многолетние висяки в массово используемых библиотеках и фреймворках. На фоне США будут кричать что это всё у них украли, разумеется, но у китайских ИИ-моделей уже более 50% мирового рынка. Поздно кричать-то, вы тупо не вытянули очередную гонку. Последнюю из тех, которые могли бы вам выдать глобальное преимущество.