
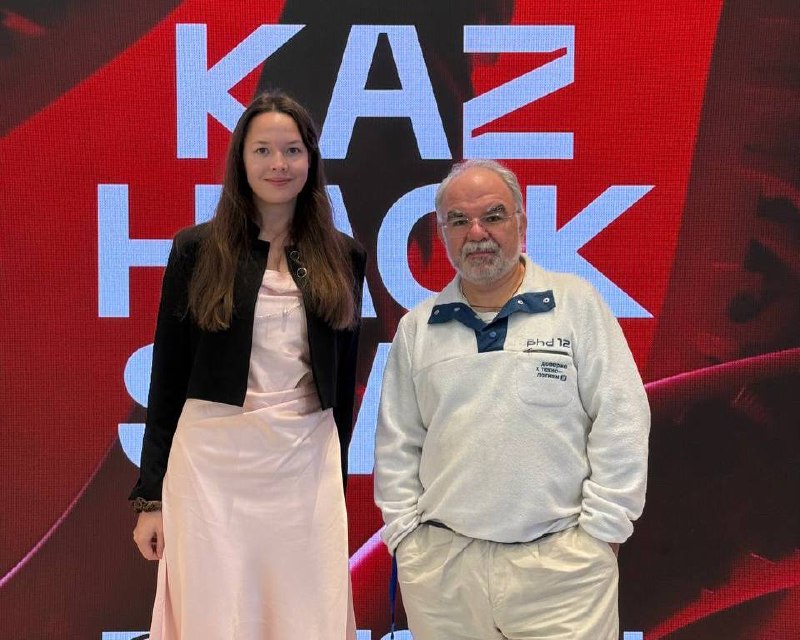
Позитив в Казахстане 🇰🇿 В конце сентября прошел KazHackStan 2026 — крупнейший кибербез-ивент в Центральной Азии. Его посетили около десяти тысяч участников, а спикеры поделились своими исследованиями и взглядами на то, куда движется современный кибербез. Среди них были Алексей Лукацкий, бизнес-консультант по информационной безопасности Positive Technologies, и Ксения Наумова, старший специалист отдела сетевой экспертизы антивирусной лаборатории PT ESC. Главной темой ивента стала киберустойчивость, и ключевое выступление Алексея было как раз об этом 🤠 В своем докладе он предложил поменять сам взгляд на защиту: компании десятилетиями пытаются не допустить ни одной успешной атаки, бюджеты растут, технологии становятся сложнее — а взломы все равно происходят. Алексей объяснил, почему киберустойчивость формируется не в SOC, а в кабинетах руководителей, где принимаются решения о допустимом риске. И почему сегодня кибербезопасность — это не столько защита каждой системы, сколько способность сохранять работоспособность бизнеса, даже когда злоумышленник уже проник внутрь. У Ксении была другая тема — фишинг 📧 Обычно его начинают исследовать с письма: смотрят отправителя, вложения и ссылки. Ксения предложила посмотреть на проблему с точки зрения сетевого анализа — на то, что происходит уже после клика. Это направление она развивает в рамках своей исследовательской работы, а на KazHackStan впервые вынесла его на обсуждение с коллегами из других стран — в том числе, чтобы понять, насколько этот подход находит отклик у исследователей и куда его можно развивать. На примерах реальных кейсов Ксения показала, как этот подход уже помогает обнаруживать новые фишинговые наборы, даже если самого исходного письма у аналитика вообще нет. 😎 И в этом для нас одна из главных ценностей таких мероприятий — обсуждать наши исследования и идеи за пределами внутренней работы, обмениваться опытом с коллегами из других стран и расширять географию Позитива. Баршаңызға рақмет! #PositiveЭксперты