Помогаю экспертам становиться заметными и делаю для них (и для себя) инструменты и сервисы в It Makes Sense.
Написать мне: @niketas
Subscribers12.3K tracking since 23 Oct
Reach per post (ERR)22.2%2.7K avg views
Posting0.2/weeklast 16 days ago
Reactions per 1K views12.1❤ 👍 🔥
edited
Цепочка событий вокруг этой истории выглядит крайне подозрительно:
10 июня 2025: Хакерская группа публикует d легендарном хакерском журнале Phrack детальное исследование «APT Down - The North Korea Files». Они утверждают, что взломали рабочую станцию члена северокорейской APT-группы Kimsuky и получили дампы его данных.
В дампах — доказательства глубокого проникновения в южнокорейские правительственные сети. Хакеры обнаружили доступ к внутренней системе onnara9.saas.gcloud.go.kr — правительственному порталу, недоступному из публичного интернета. А ещё тысячи украденных сертификатов GPKI (Government Public Key Infrastructure), которые используются чиновниками для подписи документов.
Кроме того, в дампах нашли данные о взломе LG Uplus, одного из крупнейших южнокорейских мобильных операторов, включая учётные данные для доступа к внутренним серверам.
24 сентября 2025: Парламент Южной Кореи проводит слушания по массовым взломам телекоммуникационных компаний. На ковёр вызывают руководство KT, SK Telecom и LG Uplus — всех трёх гигантов, упомянутых в исследовании Phrack.
26 сентября, вечер: Пожар в NIRS. Батареи, которые взорвались, были произведены LG Energy Solution в 2012-2013 годах — они превысили рекомендованный производителем 10-летний срок службы на год.
LG Energy Solution — дочерняя компания того же холдинга LG, которому принадлежит LG Uplus.
2 октября, утро: Снова в Тэджоне и меньше чем через неделю после первого пожара загорается дата-центр Lotte IDC. И снова проблема с батареями UPS. Огонь потушили быстро, но сам факт второго пожара за неделю в одном городе — это уже закономерность.
3 октября: Самоубийство специалиста по восстановлению данных. Предсмертной записки не найдено.
Среди уничтоженных систем — Onnara System, правительственная интрасеть для внутренних коммуникаций и управления документами. Та самая система, к которой, согласно Phrack, северокорейские хакеры имели доступ месяцами.
G-Drive, GPKI, Onnara — все эти системы упоминаются в исследовании Phrack как скомпрометированные. И все они были в NIRS, где 26 сентября случился пожар.
Версии
Официальная: устаревшие батареи, человеческая ошибка при перемещении — рабочие могли не отключить питание перед отсоединением кабелей, что вызвало скачок напряжения.
Но есть вопросы:
— Почему G-Drive единственной из 96 уничтоженных систем не имела бэкапа?
— Почему пожар случился через два дня после парламентских слушаний о взломах тех же компаний?
— Почему второй пожар в Lotte IDC случился меньше чем через неделю и в том же городе?
— Как удачно: сгорели именно те системы, которые были скомпрометированы согласно публикации Phrack.
Саботаж хакеров от КНДР — версия, возможно, и конспирологическая, но тайминг у всего реально подозрительный. Да и мотива есть как минимум два:
1. Зачистка: возможно, атаки приходились на те системы, где могли остаться доказательства взлома, ранее раскрытого другими хакерами. Уничтожение улик могло лишить власти Южной Кореи формального повода ответки против КНДР;
2. Дестабилизация: нанести ущерб, потратиться на восстановление, подорвать доверие граждан к властям, получить разведданные — всё звучит как валидные цели для Kimsuki.
Контекст
2025 год стал катастрофическим для кибербезопасности Южной Кореи: крупные инциденты случаются практически каждый месяц. SK Telecom (23 миллиона пользователей), KT, Lotte Card, финансовые компании.
Эксперты винят фрагментацию системы управления кибербезом: министерства и агентства работают разрозненно, реагируют медленно, подход реактивный.
Президент Ли Чжэ Мён назвал инцидент «цифровым Перл-Харбором» и пообещал провести полную проверку всей цифровой инфраструктуры страны.
Бонус для киноманов
Хакерская группировка выходит в офлайн и взрывает дата-центры корпорации, где хранятся записи государственной важности о финансовых долгах граждан. Её цель — обнулить и дестабилизировать существующую систему. Атака беспрецедентная, все бэкапы уничтожены, в стране начинается хаос.
Но расслабьтесь: это всего лишь синопсис первого сезона сериала «Мистер Робот», а не пересказ событий в Южной Корее.
858 терабайт государственных данных Южной Кореи сгорели к чёртовой матери. Бэкапа просто не было
Один из специалистов по восстановлению данных покончил с собой. Катастрофа случилась из-за чудовищной халатности.
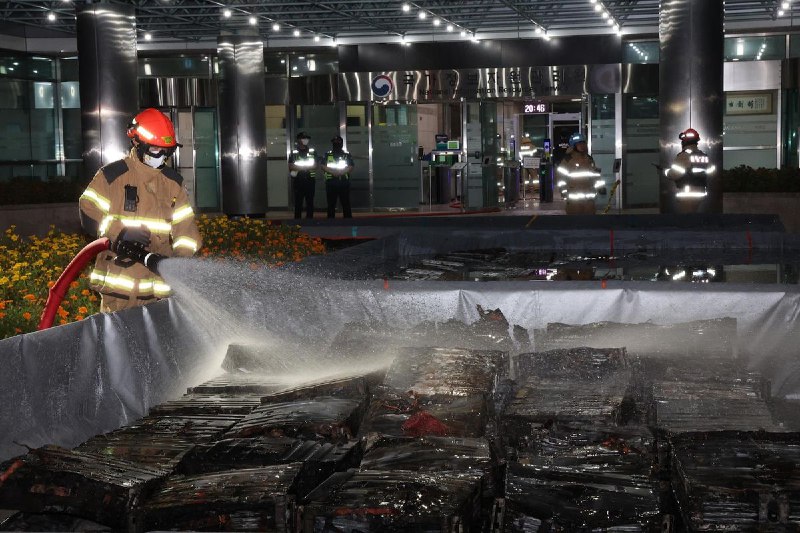
26 сентября 2025 года в государственном дата-центре National Information Resources Service (NIRS) в городе Тэджон вспыхнул пожар. За несколько часов огонь уничтожил серверы облачного хранилища G-Drive (от слова government), где чиновникам выделялось по 30 ГБ для хранения различных документов, которые запрещено было хранить на офисных компьютерах. Им пользовалось 17% всех федеральных чиновников в Корее, или около 125 тысяч человек. Но не только — там хранились данные ещё 163 онлайн-сервисов южнокорейского правительства.
Масштаб потерь оценивается в 858 терабайт данных, которые могут быть утеряны навсегда. Среди пострадавших сервисов — регистрация бизнесов, проверка безопасности продуктов, сертификация импорта и экспорта, обработка визовых заявок. Представьте: вы подали документы на визу месяц назад, и вся эта информация просто испарилась. Или зарегистрировали компанию — и теперь никто не может подтвердить, что она вообще существует.
В любом учебнике по инфраструктуре прописано железное правило: резервные копии должны храниться физически отдельно от основных данных. Желательно в другом здании. Ещё лучше — в другом городе. Идеально — в другом регионе с отдельным энергоснабжением.
У G-Drive бэкаапа не было. Вообще. По словам источника из МВД, потому что объём данных был слишком большим — мол, у остальных 95 государственных систем бэкапы есть.
Причина пожара, по предварительным данным Korea Times, стал взрыв литий-ионного аккумулятора в одном из помещений: якобы за 40 минут до этого их переносили с места на место. Полиция задержала четырёх человек, включая подрядчиков, ответственных за техническое обслуживание. Расследование продолжается, но вопросы уже есть: почему системы пожаротушения не сработали? Почему не было автоматического отключения при первых признаках возгорания? Как вообще такое могло случиться с государственной инфраструктурой?
Но этот пожар — уже не просто IT-инцидент, а настоящая человеческая трагедия. 56-летний специалист, которого отправили восстанавливать потерянные данные в дата-центр NIRS в соседнем Седжоне, не выдержал давления и покончил с собой, вероятно, спрыгнув с 15 этажа, где нашли его телефон.
Его личность не раскрывается из уважения к семье, но, судя по сообщениям в южнокорейских СМИ, на него оказывалось колоссальное давление. Представьте: ты понимаешь, что от тебя зависит восстановление критически важной государственной информации, но данные могут быть утеряны безвозвратно. Ты работаешь без сна, пытаясь спасти хоть что-то, а сверху на тебя давят медиа, жители и вся государственная машина.
По состоянию на 7 октября удалось восстановить работу всех 163 сервисов — но это не значит, что все данные вернули. Многие системы запустили заново, часть информации восстановили из частичных бэкапов, что-то пришлось пересоздавать с нуля. Но сколько именно данных потеряно навсегда — пока неизвестно.
В США федеральные данные хранятся минимум в трёх физически разделённых локациях на расстоянии сотен километров друг от друга. Эстония, которую часто ставят в пример цифровизации, держит полную копию государственных данных в Люксембурге. В Сингапуре государственные системы используют мультиоблачную стратегию: данные реплицируются между AWS, Google Cloud и Azure одновременно.
Южная Корея — одна из самых технологически продвинутых стран мира. Но в случае с государственным дата-центром, похоже, сработал классический сценарий: сэкономим, авось и так сойдёт.
И вот результат.
Лайк на этот пост могут поставить только самые отборные боты.
Deloitte расширяет партнёрство с Anthropic на 470 тысяч сотрудников на фоне скандала из-за ошибок GPT-4o
Тайминг комичный, но сделка готовилась с прошлого года.
В понедельник Deloitte и Anthropic объявили о расширении партнёрства: Claude развернут для всех 470 тысяч сотрудников компании в 150 странах. Это крупнейшее корпоративное внедрение Claude на сегодня.
Как я уже писал, параллельно выяснилось, что Deloitte возвращает деньги австралийскому правительству за отчёт стоимостью $440K, предположительно, сгенерировав его куски с помощью GPT-4o и наворотив ошибок. TechCrunch называет тайминг «комичным»: компания одновременно хвастается расширением использования ИИ и возвращает деньги за косяки нейросетей.
Но такие сделки не готовятся ни за пару дней, ни месяцев.
Первое партнёрство Deloitte и Anthropic объявили ещё в июле 2024 года, так что это не спонтанная реакция на скандал. В апреле запустили программу сертификации 15 тысяч специалистов на работу с Claude. А теперь — полномасштабное развёртывание.
Deloitte создаст Claude Center of Excellence со специалистами, которые будут разрабатывать фреймворки внедрения и обеспечивать техподдержку. Для разных групп сотрудников — от бухгалтеров до разработчиков — создадут отдельные «персоны» Claude.
Почему выбрали Anthropic, а не OpenAI? Официально ответ такой: «Deloitte выбрала Claude, потому что им нужен надёжный ИИ для сотрудников и клиентов в регулируемых индустриях — финансы, здравоохранение, госсектор. Claude построен с учётом compliance и контроля, которые требуются энтерпрайзу».
Но вот только у Deloitte уже есть собственный инструмент PairD на базе OpenAI GPT, а в том самом австралийском отчёте с галлюцинациями использовался именно Azure OpenAI GPT-4o. То есть Deloitte не променяла OpenAI на Anthropic — они используют оба.
Просто у Claude репутация ещё более безопасного, укрощённого ИИ, что полезно для использования в регулируемых индустриях. Ну и, понятное дело, пришлось кстати на фоне скандала с австралийским правительством.
Технический директор Deloitte Рэнджит Бава пояснил, зачем им Claude: «Клиенты хотят знать — а вы сами этим пользуетесь? Так мы будем лучше их консультировать, нам будут больше доверять. Поэтому мы начали с себя».
Интересно, задавали ли клиенты вопрос: «А вы проверяете свои отчёты, прежде чем брать за них полмиллиона?»
edited
OpenAI сделали аналог ютубовской «кнопки» для активных пользователей
Разработчиков отметили на OpenAI Dev Day в Сан-Франциско.
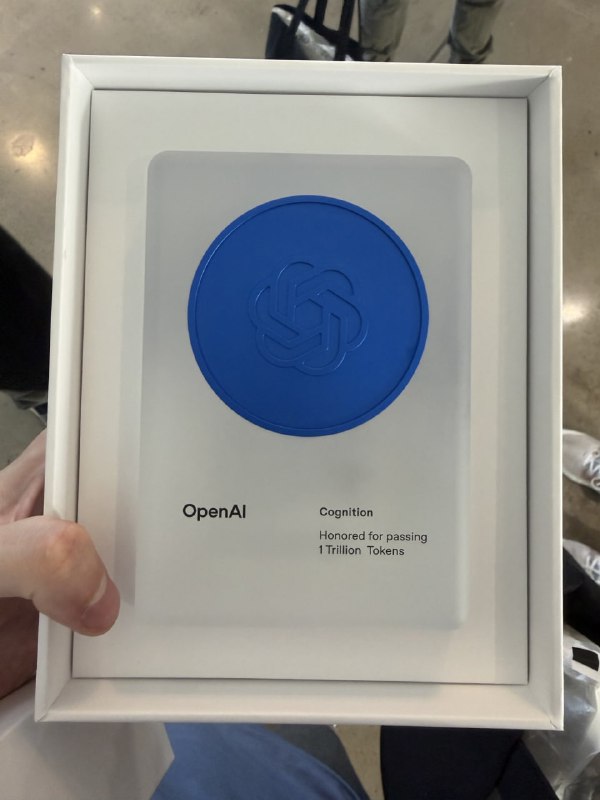
Поскольку в Твиттере читаю кучу специалистов по AI, вся лента завалена фотками «статуэток» от OpenAI, которые вчера вручали разработчикам. Серебряные — потратившим от 10 миллиардов токенов через API от OpenAI, тёмные — от 100 млрд, и голубые за более триллиона токенов.
Штука простая и симпатичная, и, как говорится во вкладыше, её нужно поставить на видное место, демонстрировать с гордостью и использовать как повод для общения.
Вы использовали огромное количество API-токенов, поэтому мы искали разные способы воплотить идею токена в материальном виде. В ваших руках — результат: анодированный алюминий, заключённый в матовый прозрачный корпус из смолы, созданный для того, чтобы ловить и рассеивать свет, подчеркивая значимость этого события и отражая наше общее светлое будущее.
Для понимания: для процессинга 10 млрд токенов использовалась электроэнергия, эквивалентная зарядке ≈1 млн смартфонов. Для 100 млрд токенов потребовалось электричество, достаточное, чтобы проехать на Tesla 15 раз вокруг всей Земли. А 1 трлн токенов потратил энергию, которой можно было бы обеспечить нужды одного дома в течение 300 лет.
А только на этом слайде более 130 человек. Правда, всё равно приятно, что на второй строчке — Денис Ширяев, с чем его и поздравляю.
Deloitte возвращает деньги австралийскому правительству за отчёт стоимостью $440K из-за галлюцинаций GPT-4o
«У Deloitte проблемы с человеческим интеллектом» — сенатор предложила лучше купить подписку на ChatGPT.
Консалтинговый гигант Deloitte Australia согласился вернуть последний платёж по контракту на $440 тысяч после того, как признал использование ИИ в отчёте, который оказался напичкан ошибками: три несуществующие академические ссылки, выдуманная цитата из решения Федерального суда и неправильно написанное имя судьи.
Отчёт готовили для Департамента занятости и трудовых отношений — он должен был проверить IT-систему для автоматизации штрафов получателям социальных пособий. По иронии, Deloitte критиковала правительственную автоматизацию, используя собственную кривую автоматизацию.
Первую версию опубликовали в июле. Меньше чем через месяц академик из Сиднейского университета Кристофер Радж обнаружил проблемы и предположил, что это галлюцинации генеративного ИИ. Deloitte сначала отмалчивалась.
В новой версии отчёта, тихо загруженной в пятницу перед длинными выходными (снова по иронии, сегодня в Австралии отмечается День труда), удалили дюжину ссылок на несуществующие работы профессора Лизы Бёртон Кроуфорд из Сиднейского университета. Ещё две ссылки — на несуществующий отчёт профессора Бьёрна Регнелля из университета Лунда в Швеции.
Самое жёсткое: выдуманная цитата из ключевого дела о незаконных автоматических возвратах уже выплаченных пособий — Deanna Amato v Commonwealth. GPT-4o написал имя судьи с ошибкой («Justice Davis» вместо Jennifer Davies) и сочинил цитату якобы из параграфов 25 и 26 решения: «Бремя доказывания лежит на лице, принимающем решение. Законные права человека не могут быть урезаны на основе предположения, не подкреплённого доказательствами». Красиво звучит, но такого не было.
Радж заметил интересную деталь в исправленной версии: «Вместо того чтобы заменить одну галлюцинированную ссылку на реальную, они заменили её на пять-шесть-семь-восемь новых. Это говорит о том, что исходное утверждение в отчёте вообще не базировалось ни на каком конкретном источнике». Очень вероятно, что Deloitte попросила GPT придумать обоснование — он и придумал.
В обновлённой версии в разделе методологии Deloitte признала использование «генеративной ИИ большой языковой модели (Azure OpenAI GPT-4o), лицензированной DEWR и размещённой на Azure-инфраструктуре департамента». Якобы её использовали для устранения «пробелов в прослеживаемости и документации».
Радж приравнял это к признанию ошибки из-за ИИ:
«Это больше не "сильная гипотеза". Deloitte выдала признание, пусть и спрятанное в разделе методологии. Они признали использование генеративного ИИ для основной аналитической задачи, но не раскрыли это изначально».
По его словам, рекомендациям отчёта больше нельзя доверять: «Когда сам фундамент отчёта построен на ущербной, изначально нераскрытой и неэкспертной методологии — рекомендациям доверять нельзя».
Сенатор-лейборист Дебора О'Нил (опять этот труд!), участвовавшая в расследовании консалтинговых фирм, заявила:
«У Deloitte проблемы с человеческим интеллектом. Это было бы смешно, если бы не было так печально. Частичный возврат выглядит как частичное извинение за работу ниже стандарта. Возможно, вместо большой консалтинговой фирмы покупателям лучше оформить подписку на ChatGPT».
Департамент занятости настаивает, что «суть независимого обзора сохранена, изменений в рекомендациях нет», но отказался отвечать на вопросы о том, считают ли они ошибки следствием использования ИИ.
Для Deloitte это особенно неловкая ситуация, потому что компания зарабатывает растущую часть своих $107 млрд годовой выручки на консультациях по ИИ, хвастается широким использованием технологии и при этом подчёркивает необходимость человеческой проверки любого вывода ИИ.
С 2021 года Deloitte заключила контрактов с этим департаментом почти на $25 млн. Департамент отказался отвечать, будет ли дальше работать с Deloitte или попытается вернуть весь гонорар.
Но для всех, кто зарабатывает на консалтинге, это тревожный звоночек.