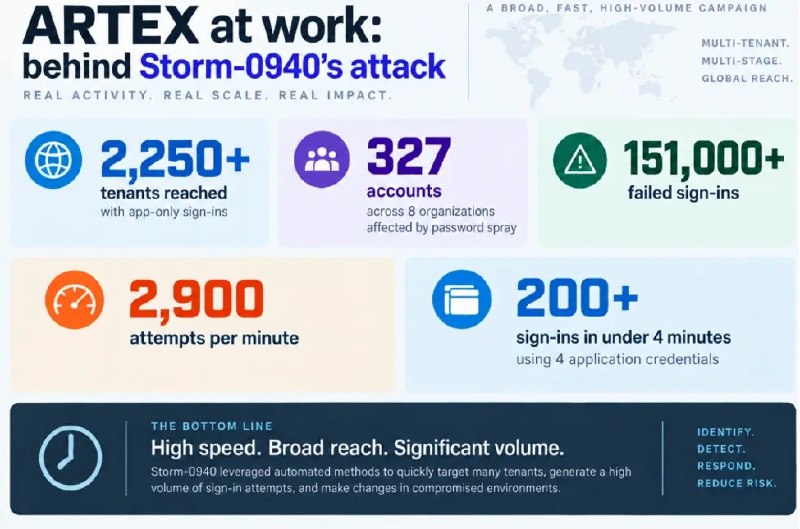
🤖 Хакеры отдали взлом на аутсорс ИИ Microsoft связала взлом облачного бэкапа ConnectWise с китайской группировкой Storm-0940. Злоумышленники использовали открытый фреймворк ARTEX: ИИ-агенты совершали до 2900 попыток входа в минуту, а иногда получали привилегированный доступ к облаку жертв меньше чем за три часа. Как устроен ARTEX и почему от таких атак сложнее защищаться: 👉 Читайте на сайте Новости | AI | YouTube