
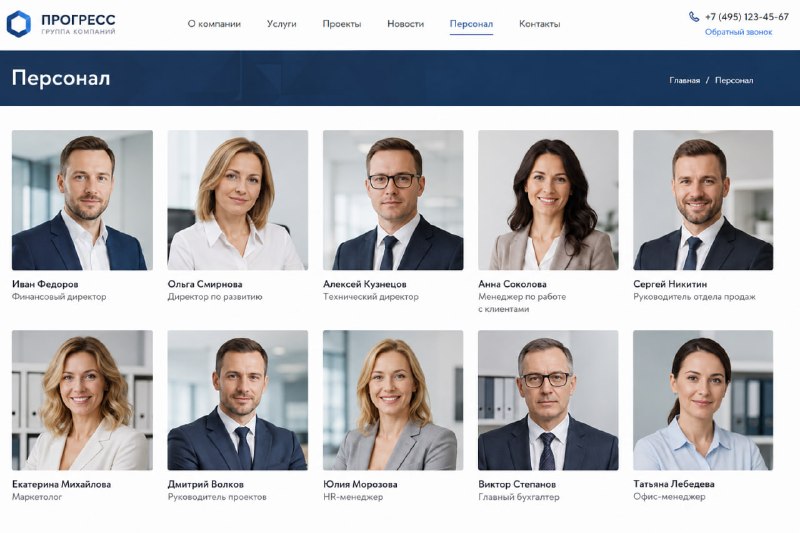
Мошенники используют данные о сотрудниках для подготовки атак Многие организации публикуют сведения о работниках на своих сайтах, в пресс-релизах и презентациях для партнеров, однако злоумышленники используют их для подготовки мошеннических атак на компании, рассказала РИА Новости специалист департамента киберразведки компании «Бастион» Анастасия Патрушева. В открытых источниках нередко можно найти ФИО и должности сотрудников, фотографии с корпоративных мероприятий и конференций, информацию о клиентах и внутренней иерархии. На основе этих сведений злоумышленники подбирают правдоподобный повод для контакта с конкретным работником и адаптируют запрос под его круг задач, используя ИИ-инструменты. Нейросети позволяют быстро генерировать текст и персонализировать его под адресата, исходя из открытой информации. Чаще всего мошенники выстраивают контакт через корпоративную почту и мессенджеры. Хакеры могут получить доступ к аккаунту одного из работников, изучить предыдущие переписки и обратиться от его имени к коллегам или партнерам. Для получателя такой запрос выглядит как продолжение знакомого диалога, описала схему эксперт. Однако злоумышленник может воспользоваться доверием собеседника и отправить вредоносную ссылку или файл, открытие которых приведет к краже учетных данных или заражению устройства. Патрушева рекомендует для снижения рисков подобных инцидентов минимизировать публикацию избыточных сведений, в частности о персонале. Когда-то максимальная открытость была в тренде, но времена изменились.