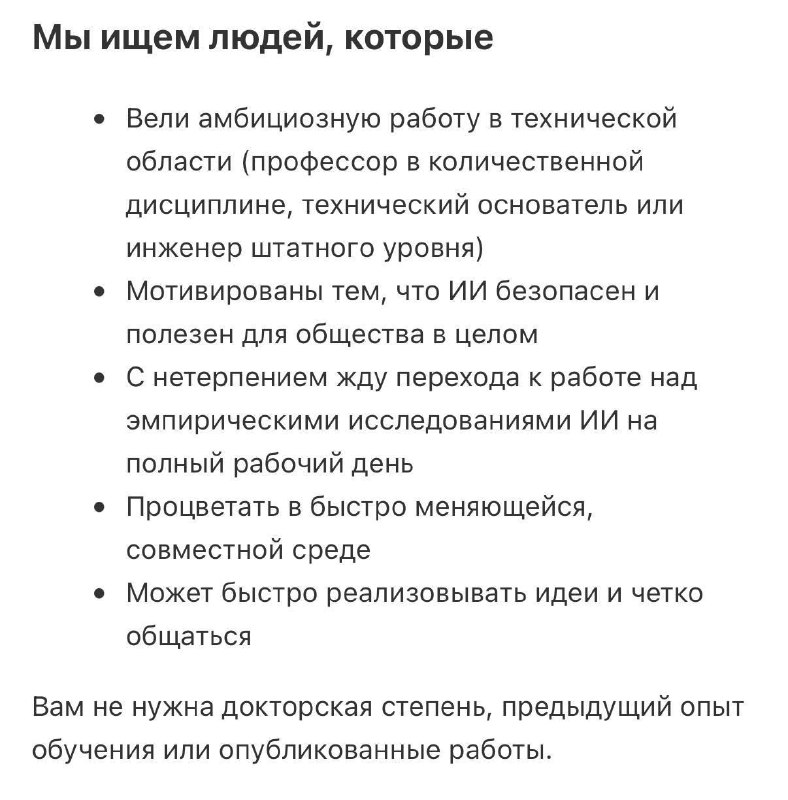
Telegram каналы сходят с ума от новости, что Claude готов платить кандидатам без опыта ~3 300 000 рублей в месяц за попытки обхода их защиты, нарушения правил, нелегитимного использования.
Я в месяц делаю по несколько аккаунтов Claude с максимальными подписками, запускаю несколько подписок одновременно, не плачу за API, использую их для пентеста (хотя и всегда этично), абужу лимиты, лайкаю посты OpenAI, я подхожу? Есть шансы?
🔍 Северокорейские хакеры отмывают украденное у Binance
Elliptic, компания, которая отслеживает движение крипты, разобрала, куда ушли деньги.
Главный отмывочный кошелёк в сети Tron за два дня сделал 1 113 переводов. Пауза между ними была в среднем 90 секунд, а самая долгая до 39 минут.
🟦Токены LINK и PEPE продавали по 89 и 94 кусочка с паузой около 36 секунд
🟦Новые кошельки получали ровно по 0,5 ETH на комиссии и начинали торговать через несколько минут
🟦Суммы переводов случайные, до шестого знака после запятой. Так делают скрипты, чтобы не попасть под простые фильтры.
Заморожено $2,85 млрд. Это почти всё стейблкоины: их выпускают Tether и Circle, и они блокируют кошельки.
Ещё $3,25 млрд лежит в BTC, ETH и XRP. У них эмитента нет, и заморозить их некому.
Остановить эти деньги можно только на выходе, когда хакеры понесут их в биржу или обменник.
🔍Что смог найти Elliptic:
часть шагов выглядит как решения человека (тестовые переводы перед крупными). А вот ИИ-агент это или обычный скрипт, по данным блокчейна определить нельзя. Всплески неудачных транзакций больше похожи на скрипт, который тупо повторяет попытку.
Прошлое отмывание денег от кражи с Bybit растянулось на месяцы.
🦔 CyberYozh
edited
В целом необязательно отмывать украденную с биржи крипту. Можно просто взломать тех, кто проводит AML-оценку и определяет чистоту.
А у вас есть кто проверит мою крипту? Нет? Ну тогда будем считать, что она чистая.
Ким (с)
Бегет взломали. Для меня это было утро паники, так как я не мог понять, что случилось.
Судя по сообщениям восстанавливать будут долго и вообще не факт, что все воcстановят. Потому, держим в уме, что опция бэкапов у хостера - это не бэкап, это допродажа, увеличение среднего чека, джентельменский набор юного хостера - что угодно, но только не безопасность. В мире, где есть хакеры, БПЛА, разные природные катастрофы к бэкапам надо подходить более прагматично.
edited
Я тут уже свадьбу начал планировать, прикинул как общие дети будут выглядеть, в какую школу отдадим, а оказалось это все сказки и фотошоп.
Если так пойдет, я удалюсь из интернета.
edited
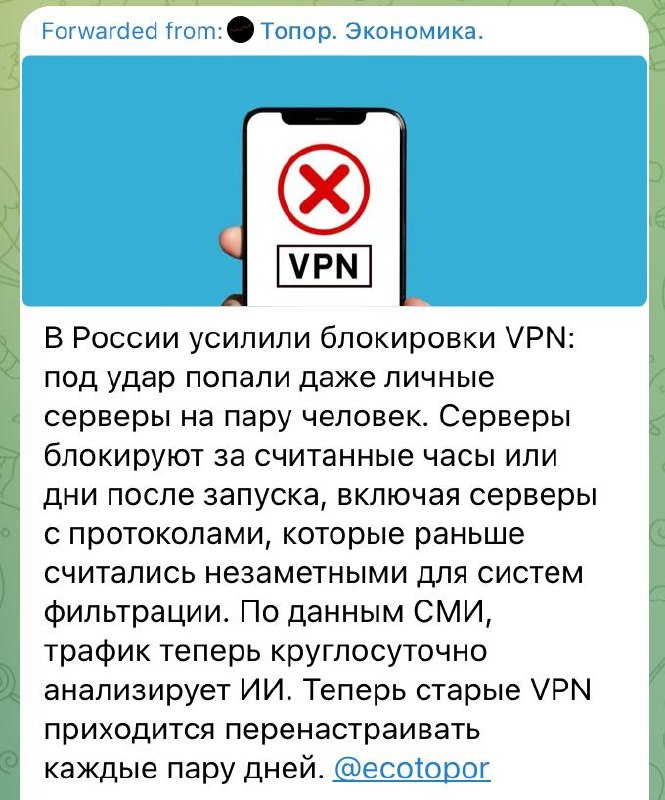
В Telegram опять разгоняют про новые подходы в блокировке VPN, чтобы попугать недоуехавших айтишников. Мол блочат даже частные сервера на пару человек.
VPN вроде работает. А вот бегету похоже *.
edited
По поводу кражи у Binance. Пишут, что инженер Binance встречался с северокорейской девушкой, съехался, оставил ноутбук, стал мемом и главным спонсором северокорейской ядерной программы на ближайшие несколько лет.
Но это меня волнует не так сильно, я ведь правильно понимаю, что она больше не в отношениях?
⚡️Встроенные браузеры в Cursor, VS Code и Codex сливают весь диск в один клик
Любой удобный инструмент с доступом к вашей файловой системе - это готовый плацдарм для атаки.
Forever Security опубликовали исследование EMBRACE, где разобрали встроенные браузеры пяти главных игроков на рынке: Cursor, GitHub Copilot, Claude Desktop, OpenAI Codex и VS Code.
Корень зла везде один: обычный Chrome или Brave относится к каждой веб-странице как к враждебной среде и держит ее в жесткой песочнице. А вот создатели ИИ-редакторов, чтобы научить агентов видеть превью и помогать с версткой, пробили между встроенным браузером и хостовой машиной прямой мост с кучей привилегий.
🔍В итоге в каждом из пяти продуктов защита посыпалась как карточный домик:
🟦VS Code, Claude Desktop и Codex: Формально VS Code и Claude ограничивают доступ локальной страницы только папкой открытого проекта. Но исследователи выяснили, что эта проверка напрочь игнорирует фоновые скрипты (Web Workers), а в Codex проверок папок не было вообще. Достаточно открыть зараженный проект или кликнуть на ссылку, которую сгенерировал сам ассистент, - и фоновый воркер через скрытые системные индексы macOS начинает методично мапить весь ваш жесткий диск. За секунды наружу улетают SSH-ключи, .env-файлы, npm-токены и облачные креды.
🟦Cursor - промпт-инъекция до RCE: Через уязвимый внутренний мост вредоносная страница напрямую прокидывает текст в композер агента. Тот принимает его за чистую команду разработчика, собирает разбитый по полям пейлоад и выполняет код на машине (на демке исследователи в один клик запустили калькулятор поверх браузера).
GitHub Copilot - идеальный спуфинг: Встроенный браузер слепо верил тому URL, который отдавала сама страница, проверяя только наличие https:// в начале. В итоге левый фишинговый сайт мог нарисовать в адресной строке честный [github.com/login](https://github.com/login), обманывая и живого кодера, и самого ИИ-агента, который по адресу решает, можно ли доверять странице.
Cursor и Copilot свои дыры уже прикрыли. Anthropic сначала завернула репорт Forever Security, а потом приняла точно такой же от другого исследователя. В OpenAI знают о критической дыре в Codex еще с июля, но на конец октября патча так и нет - выкачивай чужие ключи сколько влезет. А Microsoft после сентябрьского репорта вообще закрыла тикет по VS Code со статусом "невалидный", списав всё на особенности Workspace Trust.
🦔CyberYozh
edited
Хотел бы добавить к новости, что это списания с цифрового депозитория, где россияне по закону должны хранить свою крипту. И лучшая защита тут - не иметь крипты долгов.
Можно, конечно, и не иметь крипты на цифровом депозитарии. Ок, не будет у вас крипты, унесут телевизор и кота, оно чтоли лучше?
Гораздо опаснее вымогатели, которые тоже изымают крипту, но уже в лесу, с битами и членовредительством. Этим ваш кот и телевизор не нужны.
Рекомендаций тут несколько:
• Молчать, что у вас есть крипта (удивительно, да?)
• Настроить инструменты вроде Duress-пароля, двойного дна и прочих.
• Придумать убедительную легенду.
Крипта в отличии от менисков полностью восстанавливается.
Украденные Кимом 6+ миллиардов - это почти 25% от ВВП Северной Кореи.
И как такое легализовать? Кто смотрел наш курс АиБ 3.0 точно знают ответ - никак. Их просто слишком много, тут не перемиксуешь и пасут их хорошо федералы и разные исследователи крипто-осинтеры.
edited
Судя по реакциям, вы не фанаты КБ. Я так то тоже нет, но всякое случается.
А карты мы вам сделаем. С такой картой что угодно оплатите - KIMI, Claude, ChatGPT, Notion, Slack, Grok. Главное, для оплаты берите хороший выделенный прокси, а то с "ушатанного" VPN, с IP которого уже куча подписок оформлена коллегами вашими и куча банов на нем - очередной аккаунт это прям как красная тряпка для быка. Сильно красная.
И лучше хотя бы первое время подключайтесь с прокси, использованного при покупке. Трафик там безлимитный, скорость не медленнее, чем у вашего домашнего провайдера.
KIMI уже убрали оплату картами МИР.
А Красное и Белое нет! 🫶
🎃 В полночь эта акция превратится в тыкву.
И тыкве будет совершенно все равно, что ты "как раз собирался".
Сегодня, 31 октября, последний день Golden Pass по акции. Осталось одно место за 350 000 ₽ вместо 600 000 ₽.
За сопоставимые деньги у конкурентов можно купить одну большую программу. У нас ты забираешь все курсы CyberYozh Academy на пять лет. Весь текущий каталог и каждый новый курс, который выйдет за это время. Всё автоматически появляется у тебя в аккаунте, без доплат.
Можно, конечно, потом покупать курсы по одному. Если проходишь жизнь на максимальной сложности, мы не мешаем.
Скоро выходит AI Security Engineer. Он тоже войдёт в Golden Pass. Когда объявим старт, ты просто откроешь курс. Остальные будут открывать калькулятор.
После успешного обучения и аттестации по соответствующим программам сможешь получить дипломы. Учиться всё-таки придётся: фея-крёстная сдавать экзамены за тебя не подписывалась.
Мешок с золотом пока не доехал? Есть рассрочка. Шейхом можно становиться постепенно.
Одно место. Сегодня последний день. Завтра твоё "я ещё подумаю" рискует превратиться в очень убедительное "бл.., надо было брать".
👉 Пиши в поддержку: "Хочу последний Golden Pass". 💪
Завтра писать тоже можно. Но превращать тыкву обратно в скидку ребята пока не научились. 🕺
🪤 Хакеры спрятали вредонос в 42 чужих проектах на GitHub: он запускается, когда ИИ-помощник или редактор кода открывает папку
🔍Исследователи JFrog нашли 42 репозитория у 11 настоящих владельцев: разработчиков, студентов и одной компании. Часть аккаунтов хакеры угнали. В каждый проект положили файлы настроек для Claude, Gemini, Cursor и VS Code.
Например .claude/settings.json. В такие настройки можно вписать команду "выполни при старте сессии или открытии папки". Её и вписали: запустить файл .github/init.js.
Внутри спрятан сборщик пакетов. По замыслу он берёт токены GitHub и npm, и выпускает новые заражённые версии, которые приносят новые токены. Чтобы история выглядела старой, 28 сентября скрипты копировали в свежие коммиты даты и описания из настоящей истории проектов. Сколько машин успело сработать, JFrog сказать не может.
🦔 CyberYozh
Я потестировал Kimi. Скажу честно, коллега у которого Claude сделает вас с этим Kimi как ребенка - будь то разработка, создание проектов, управление агентами, наука или учеба. Нет, это уже ооочень неплохо, но пока рано отказываться от антропиков.
Потому достаем запасной аккаунт и работаем с бандой Claude + Kimi + ChatGPT + Grok bot. Первый раз я добавляю сюда китайца вместо гугловских поделок, он это место заслужил. Но пока это младший брат, пи*дюк, которому серьезное что-то доверять преждевременно - накосячить может.
А еще они добавили оплату картами МИР.
Пятерочка, Красное и Белое и вот теперь Кими. С такой картой не пропадешь.
😎ИИ-конвейер Пхеньяна: как северокорейские хакеры перевели взломы на промышленные рельсы
🔍Аналитики Microsoft выпустили большой разбор того, как северокорейские группировки внедрили нейросети в свою инфраструктуру. Главный вывод отчета:
среди хакерских подразделений КНДР больше не осталось тех, кто просто "экспериментирует" с ИИ. Модели встроены в боевой конвейер на каждом этапе - от первичного OSINT-пробива до обфускации шеллкода.
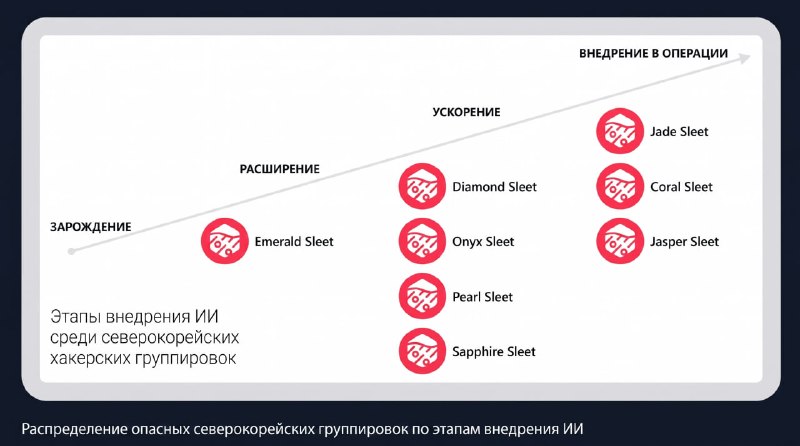
🌌Внутри Microsoft корейские синдикаты маркируют фамилией Sleet, и три главных игрока :
🟥Jade Sleet (те самые TraderTraitor / Lazarus, которым приписывают свежий погром Binance)
🟥Coral Sleet и Jasper Sleet (фабрика фейковых IT-работников) - уже перевели на ИИ абсолютно все рабочие процессы:
🟦Приманки со скоростью пулемета: Раньше на подготовку качественного целевого фишинга под конкретного инженера уходили дни. Теперь подразделение Onyx Sleet с помощью генеративных моделей штампует больше 100 персонализированных PDF-приманок пачками за считанные минуты. Идеальный английский, то попадание в контекст жертвы и нулевой акцент.
🟦Отравленные репозитории на потоке: Группировка Coral Sleet автоматизировала через ИИ-платформы процесс троянизации приватных GitHub-репозиториев. Нейросеть сама адаптирует вредоносные закладки под чужой код, пишет правдоподобные легенды для тестовых заданий и помогает проходить технические интервью в реальном времени.
🟦Автономные пентест-агенты: Самый опасный сдвиг зафиксировали в конце октября. Группы Onyx Sleet и Pearl Sleet перестали просто спрашивать советы у чат-ботов и пересели на опенсорсный агентный фреймворк ARTEX (тот самый инструмент, который недавно засветился в атаке на банки Южной Кореи). Теперь разведку, поиск дыр и первичную эксплуатацию ведут связки автономных агентов.
Вынос Binance через один-единственный ноутбук DevOps-инженера - это не слепая удача, а закономерный результат работы гигантской автоматизированной фабрики.
Когда против одного уставшего разработчика или HR-специалиста работает безотказный ИИ-конвейер, который за секунды генерирует сотню безупречных тестовых репо, резюме и PDF-документов, пробив периметра становится просто вопросом статистики.
⚡️Курс Этичный хакинг: Эпоха AI (Сейчас скидка −30%)
👉 Написать и забрать условия
🦔 CyberYozh
edited
😒 Как узнать о человеке больше, чем он написал о себе?
Допустим, вы ищете сотрудника на ключевую должность. Кандидат прислал резюме, рассказал о проектах и бывших работодателях. Всё выглядит хорошо.
А что ещё можно о нём узнать из открытых источников?
Профессиональные профили, публикации, упоминания в проектах — всё это части цифрового следа. Где-то их легко найти. А где-то придётся начать с одной зацепки и разбираться, куда она ведёт.
Таким поиском занимаются OSINT-аналитики. И нет, для этого не обязательно быть хакером.
12 ноября проведём бесплатный вебинар о цифровых следах.
OSINT-аналитик Павел Банников расскажет, как искать информацию о людях в интернете и как из отдельных сведений складывается цифровой профиль.
А ещё покажет поиск на практике. Возьмёт фотографию автомобиля и попробует найти место, где её сделали, с точностью до адреса.
При чём тут проверка кандидата? На этом примере посмотрим, как искать зацепки, пользоваться инструментами и сопоставлять детали.
Та же логика пригодится, когда вы ищете информацию о человеке, подрядчике или потенциальном партнёре.
Ну и заодно сможете подумать, что другие найдут о вас.
⏰ Чт, 12 ноября, 19:00 МСК
➡️ Зарегистрироваться на бесплатный вебинар
🦔 CyberYozh
Извините.
🗣Похоже северокорейская Lazarus обнесла Binance на $6,3 миллиарда
Исторический рекорд пал, причем с оглушительным размахом.
Сегодня ночью из горячих кошельков Binance всего за пару часов утекло около $6,3 млрд сразу в десяти блокчейнах. Предыдущий антирекорд Bybit на $1,5 млрд (февраль 2025-го) теперь выглядит как мелкая карманная кража в трамвае - нынешний куш перекрыл его в четыре раза.
🧊Биржа экстренно заморозила выводы средств.
🔍Никакого квантового подбора приватных ключей или гениальных 0-day уязвимостей в смарт-контрактах не понадобилось. По предварительным данным самой Binance, весь многомиллиардный периметр рухнул из-за одного скомпрометированного ноутбука DevOps-инженера.
Приватные ключи даже не пришлось воровать напрямую.
🟦Получив доступ к рабочей тачке сотрудника, атакующие пролезли во внутренние сервисы биржи и заставили саму инфраструктуру Binance легально подписывать левые транзакции на вывод.
🟦А в сети Ethereum хакеры вообще через механизм делегирования EIP-7702 и 50 заранее подписанных авторизаций они превратили главный горячий кошелек биржи в автоматический sweeper, который сам переправлял им приходящие средства.
🟦Первым же вызовом за одну транзакцию вынесли 167 000 ETH, 1,6 млрд USDT.
Ончейн-сыщики из TRM Labs и ZachXBT указывают на старых знакомых - северокорейскую группировку Lazarus (она же TraderTraitor). Криптопроекты тратят миллионы на аудит кода и криптографию, а хакеры из Пхеньяна годами бьют в самое слабое звено любой системы - в живого человека с админскими правами.
Зачем ломать блокчейн, если можно просто подсунуть троян уставшему девопсу?
⚡️Дальше началась гонка на выживание:
🟥Заморозка на $3 млрд: Эмитенты стейблкоинов включили централизованный рубильник. Tether и Circle совместно с Ripple и советом безопасности Arbitrum успели заблокировать активы почти на $2,7–$3 млрд прямо на адресах взломщиков.
💵Чистый улов хакеров: операторы Lazarus на бешеной скорости сбрасывали USDT маркетмейкерам и брали под них займы в эфире через Aave. В итоге у хакеров на руках осело больше 420 000 ETH и 18 270 BTC (свыше $2,4 млрд в чистых активах, которые уже никто никогда не заморозит), и первые транши уже полетели в миксеры вроде Tornado Cash.
Binance клянется, что покроет всю дыру из резервного фонда SAFU и пользователи не потеряют ни цента, но рынок уже поймал вьетнамские флешбэки по краху FTX: биткоин в моменте падал ниже $77 000.
Безопасность равна безопасности самого беспечного инженера в вашей команде. Инфраструктура за миллиарды падает в ту секунду, когда один сотрудник открывает не тот файл на рабочем макбуке.
🦔 CyberYozh