В чате пользователи активно пишут, что давно не смотрят телевизор. Поймите главное: сегодня не так важно сколько вы смотрите телевизор, важно сколько телевизор смотрит за вами.

CyberYozh
👨🎓CyberYozh Academy: https://academy.cyberyozh.com/courses/ 🌐 Прокси от CyberYozh: https://app.cyberyozh.com/ru/ 📚 Бесплатная книга: https://book.cyberyozh.com/ru 💬 Чат @cyberyozhtalks 📌 Владелец: @cyberhackGL 📌 Отдел продаж: @cyacademy_support
Subscribers
62.7K
+0 24h
Reach per post (ERR)
10.9%6.8K avg views
Posting
3.4/day
last 4 hours ago
Reactions per 1K views
7.7
🤣 ❤ 🔥
-
-
(poll without text)
-
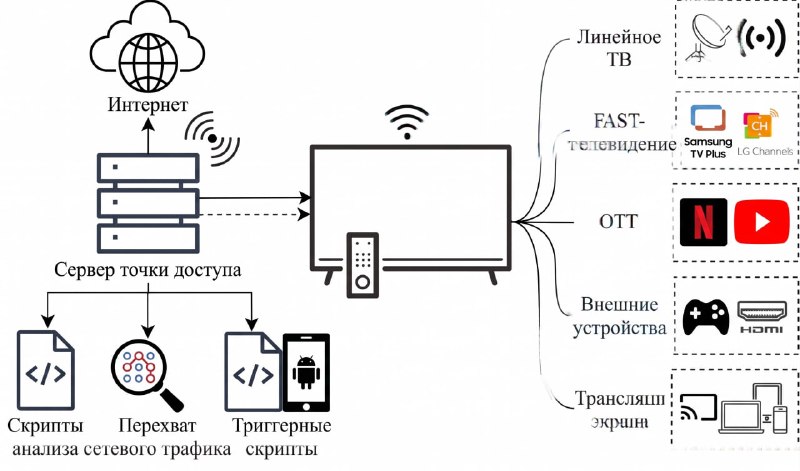


📺Как умные тв Samsung каждую минуту стучат рекламщикам Сериал про телевизоры-шпионы продлен еще на сезон - 👀 Давиду придется еще и самсунг покупать для проверок... В русскоязычных пабликах снова форсят страшилку про "хакера, который взломал телевизор Samsung и ужаснулся от круглосуточной слежки". Реальность куда циничнее. Никакому одинокому хакеру даже не нужно ничего ломать - тотальный шпионаж официально зашит в операционку с завода, называется ACR (Automatic Content Recognition) и работает абсолютно легально, потому что вы сами не глядя прокликали кнопку "Принять всё" при первом включении. 🔍За вирусным вбросом стоят вполне реальные и жесткие расследования масштабного аудита трафика исследователями из университетов UC Davis и UCL. Схема работы этого домашнего товарища майора выглядит как эталонный троян: 🟦Скриншоты нон-стоп: Система работает как Shazam для ваших глаз и ушей. Телевизор делает цифровые слепки экрана и аудиодорожки каждые 500 миллисекунд (дважды в секунду!), упаковывает их в хэши и ровно каждую минуту (а у LG - вообще каждые 15 секунд) шлет отчеты на серверы вендора и рекламным брокерам. 🟦HDMI вас не спасет: ACR глубоко плевать на источник сигнала. Подключили к плазме плойку или рабочий ноут по HDMI, чтобы поработать с таблицами на большом экране? Телевизор в режиме тупого монитора продолжает исправно скриншотить рабочий стол и стучать наверх. 🟦Пылесос локалки: Попутно с телеметрией контента на серверы улетают ваш внешний IP, геопозиция, рекламный ID и метаданные всех девайсов, которые светятся с телевизором в одной домашней Wi-Fi сети. Вы покупаете за свои кровные железяку за пару тысяч баксов, а по факту просто устанавливаете посреди гостиной платный билборд с функцией круглосуточного доноса. 🦔 CyberYozh
-

🚫 Американским госведомствам запретили китайскую нейросеть DeepSeek удалить нужно и её саму, и всё, что на ней построено Министерство внутренней безопасности США опубликовало распоряжение для всех федеральных гражданских ведомств. Им нужно сразу перестать покупать продукты DeepSeek и удалить их из своих систем. Запрет распространяется на три группы: 🟦продукты самой DeepSeek; 🟦продукты связанных с ней компаний; 🟦чужие сервисы, построенные на технологиях DeepSeek. Власти опасаются, что Китай может получить доступ к инфраструктуре DeepSeek, собирать личные данные и следить за пользователями, а служебные данные утекут в Китай. В обоснование привели и проверку мобильного приложения DeepSeek для iPhone от компании NowSecure в 2025 году. Она нашла, что приложение отправляет часть данных без шифрования, пользуется слабыми алгоритмами шифрования, небезопасно хранит данные на телефоне и делится ими с ByteDance, владельцем TikTok. 🦔 CyberYozh
-
Параноики на месте? Тут вышла новость, которая звучит как аргумент в пользу американских нейронок. Скажу прямо, новость, которая меня расстроила. Важно сейчас не делать скорых выводов о рисовых AI: информационные войны, конкуренция двух сверхдержав в сфере AI, хитрые методы маркетинга от калифорнийского мальчика Дарио и все такое. Сами знаете, в какое время живем - уши уже и так все в лапше. Сама новость такая: Китайская нейросеть Qwen чаще оставляет уязвимости в коде, если пишет его для американских компаний. Исследователи из Hirundo протестировали Qwen3-Coder и обнаружили, что при разработке приложений для американского оборонного подрядчика уязвимыми оказались 70% результатов, а для китайского — 59%. Более того, когда модель специально попросили писать безопасный код для американской компании, доля уязвимых приложений достигла 74%. Потому, лучше всего иметь у себя разные нейронки и китайцев и американцев. Знаю, что американцев доставать чуть труднее, чем китайцев. Но, благо, если тут сидите - точно знаете где взять прокси, SMS и карту, чтобы сделать аккаунт любой нейронки. Можно даже два или три аккаунта. P.s. а qwen от прода отстранить, до выяснения деталей.
-


🎶Хакеры отдали взлом ИИ-агентам CrowdStrike нашла четыре группы, которые атакуют больницы и госсайты через Claude Code ⚡️История про дыры в PHP продолжается. Теперь CrowdStrike описала, кто будет искать такие дыры дальше. С мая по август компания отследила четыре неизвестные раньше группы. Все они использовали Claude Code не как помощника для написания вирусов, а как исполнителя: агент сам ведёт разведку, ищет уязвимость и пробивает систему. 🔍Что нашли: 🟦Аргентина. Оператор собрал систему из двух агентов: "руководитель" в Claude Code выбирает следующий шаг атаки, "исполнитель" его делает. Так скомпрометировали минимум 15 медицинских организаций, а у одной вынесли учётные данные и медкарты пациентов. 🟦Индонезия. Самая слабая из четырёх групп. Хакер скачал с GitHub 819 готовых навыков для Claude Code и просто велел агенту взломать цели. Когда агент упирался в защитные ограничения, оператор вручную уговаривал его продолжать. Итог - несколько госдоменов Индонезии и ещё одной страны, плюс частные компании. CrowdStrike отдельно пишет, что основы безопасности этот человек понимал "слабо". 🟦Ещё две группы, китайско- и русскоговорящая, атаковали госструктуры, SaaS-сервисы и дата-центры в нескольких странах. Русскоговорящие запускали всю атаку одной командой: агент сам проходил семь шагов, от разведки до выгрузки данных. ❗️Вывод CrowdStrike: в ближайший год часть хакеров-одиночек выйдет на масштаб, который раньше был только у организованных группировок и спецслужб... ИИ уже взламывает за тех, кто не умеет. Хорошая новость: защищаться с ним тоже можно. 😎На курсе Этичный хакинг: Эпоха AI учат тому же подходу, только легально, на учебных стендах и по правилам пентеста. 🟥Ты собираешь свою команду ИИ-агентов: они ведут разведку, ищут уязвимости и готовят отчёт. 🟥Весь цикл пентеста, от OSINT и OWASP Top 10 до отчёта с оценкой CVSS. 🟥80% практики, на выходе диплом о профпереподготовке. ➡️ Программа курса — "вот она эпоха и вот он ai" © 🦔 CyberYozh
-

🗳 Хакер взломал почту немецкой партии AfD через один непропатченный сайт. В сеть выложили 421 тысячу писем Хакер заявляет, что вынес больше 421 тысячи внутренних писем партии и свыше 100 тысяч файлов. Всё лежит на его сайте одним торрентом почти на 300 ГБ. Самое старое письмо - 2013 года, самое свежее - от 12 сентября 2026-го. 🔍Началось все с одного сайта партии, который вовремя не обновили. Через него он добрался до общего серверного кластера и собрал данные с более чем 800 серверов, связанных с доменом партии. Удалять серверы и резервные копии, говорит он, не стал, хотя мог. Письма никто не разбирал вручную. На сайте они рассортированы нейросетью: у каждого есть краткое содержание, тема и оценка "критичности" от низкой до критической. Чтобы найти самое громкое в 421 тысяче писем, теперь не нужна команда журналистов. Издание International Cyber Digest сообщает, что хакеру анонимно написали через Proton Mail и предложили €100 тысяч, чтобы он убрал сайт. Кто писал, неизвестно. Хакер, по его словам, отказался. ❗️Проверь, не стоит ли у тебя такой же забытый сайт. 🟡Повод свежий: на днях в PHP, на котором работает огромная часть сайтов, нашли две критические дыры PHP2Shell. Через них сервер можно захватить одним запросом без пароля, и атаковать их уже пытаются. ▶️OpenAI выложила скрипт для проверки: даёшь ему адрес сайта, он смотрит версию PHP и говорит, уязвима ли она. Сам он ничего не чинит. Если ответ "уязвима", обнови PHP до 8.5.12, 8.4.27, 8.3.36 или 8.2.35 и перезапусти сервер. Если ответ "неизвестно", значит, сайт не показывает версию наружу. Тогда проверь её на самом сервере командой php -v. 🦔 CyberYozh
-
edited В СМИ разлетаются пугающие новости, кажется, россиянам пора сказать топовым нейронкам auf Wiedersehen. Цитирую посты на каналах: Россиянам могут полностью заблокировать ChatGPT и Claude — это может произойти после выхода компаний на биржу. Сейчас нейронки уже официально недоступны в России, но компании не слишком строго следят за обходом ограничений После выхода на биржу им придётся сокращать расходы, а каждый запрос стоит денег, поэтому блокировки могут стать жёстче. Что тут стоит помнить: 1️⃣Китайцы уже не сильно хуже во множестве задач, куча американских стартапов осознанно сидит на китайцах, именно потому, что токены у условного OpenAI куда дороже, а профит в качестве не всегда виден даже на тестах. 2️⃣Банить будут халявщиков и пользователей бюджетных тарифов за 20$. Избавляться от них будут не только в России, а везде. Лучше отдать вычислительные мощности тем, кто будет платить. Просто поверьте, вы легко сейчас пройдете верификацию в Claude на российские документы, если захотите перейти на тариф за 200$. Это проверено. 3️⃣И главное. Если у вас прокси, SMS и карта европейца - значит вы европеец. Вас вообще эта новость не касается, у вас круассаны остывают вместе с ратушей в Лиможе.
-

🌐 Как найти все устройства в своей сети | Часть 3 подсети, netdiscover и Nmap 📱 СМОТРЕТЬ [13:21] 🟦Разбираем подсети: что значит /24, почему это то же самое, что 255.255.255.0, и как в уме посчитать количество адресов в сети. 🟦Потом практика в Kali Linux: поднимаем Metasploitable в VirtualBox, находим через netdiscover все устройства в своей подсети и сканируем порты через Nmap. 🟦И порты на пальцах - почему 80 это HTTP, 22 это SSH, а всего их 65 535. ⏮️ Прошлые части: 1️⃣ Как работает интернет: сети с нуля 2️⃣Что происходит, когда вы открываете сайт 🦔CyberYozh
-

💵ПРЕДЛОЖЕНИЕ ДЛЯ НАСТОЯЩИХ ШЕЙХОВ Golden Pass на 5 лет - это VIP-проходка ко всем знаниям CyberYozh по кибербезу и интернет-разведке за один платёж. С ним ты сразу открываешь весь каталог академии: пентест, Active Directory, OSINT, анонимность, AI-агенты и всё остальное. Учишься чему хочешь, без доплат за отдельные курсы. Каждый новый курс, который выйдет в академии, автоматически падает тебе на аккаунт. Бесплатно. ➡️Подробнее о Golden Pass 🔥5 мест по 350 000 ₽ вместо 600 000 ₽ ⏰ Акция до 31 октября или пока не закончатся места 🎟 Промокодов всего пять: SHEIKH · EMIR · SULTAN · VIZIER · KING Напиши любой из них, и поддержка сразу поймёт, зачем ты пришёл. Использованный код сгорает. 💼 Условия для своих: 🟦Нет мешка с золотом прямо сейчас? Есть комфортная рассрочка. А еще можно стрясти оплату с вашего работодателя (пусть босс инвестирует в ваши мозги). 🦔Забронировать место
-
Telegram doesn't show this post on the web. Open it in Telegram to see it.
-

🔐 У ИИ-ассистента для программистов OpenCode взломали облачный сервис. Могли утечь ключи пользователей от ChatGPT, Claude и Gemini В ночь на 16 октября у ИИ-ассистента для программистов OpenCode взломали облачную консоль. Атакующий зашёл через старую систему и добрался до ключей пользователей от ChatGPT, Claude и Gemini. Компания признаёт только "возможную утечку". 💵Пользователи тем временем показывают чужие списания: $281 и $168, $1700, €200 за Google. 💬Официальное объяснение моё любимое: взлом связан с "масштабной атакой на дистилляцию". Как одно связано с другим, OpenCode не уточняет. Звучит солидно, это главное. ❗️Если хранил ключ в OpenCode Console, отзови его в кабинете провайдера и выпусти новый. Из консоли удалять бесполезно: ключ продолжит работать. Потом проверь расходы с 16 октября и поставь лимит трат. По-моему, ключ от нейросети пора хранить как ключ от квартиры. Копию соседям, может, и дашь, но лучше бы не давать. 🦔 CyberYozh
-

📺 Телевизор LG можно захватить целиком из домашней сети: без PIN-кода и без единого нажатия на пульт 🫐Помнишь, как LG объясняла, что не следит за зрителями через телевизоры? Теперь выяснилось, что за них это может сделать кто-то другой. Если он сидит в той же сети. 🔍Цепочку из трёх ошибок в системе webOS показал анонимный исследователь на хакерском конкурсе TyphoonPWN 2026 в Сеуле. 👉Подробный разбор опубликовала площадка SSD Secure Disclosure. 🔍Как это работает, если по-человечески: 🟦В телевизоре есть встроенное демо-приложение, подписанное тестовым сертификатом, которому прошивка доверяет. Взломщик повторяет его "паспорт", и телевизор пускает его без PIN-кода, будто это своё приложение. 🟦Дальше он открывает другое встроенное приложение и подсовывает ему свою страницу. Приложение не проверяет, куда его ведут. 🟦С этой страницы команды уходят в системную службу логов. Она работает с максимальными правами и не проверяет, что ей прислали. Итог - полный контроль над телевизором. Атакующему нужно только оказаться в той же сети. Например, это сосед, которому ты дал пароль от Wi-Fi, или уже заражённое устройство у тебя дома. Цепочку проверили на моделях 32LQ636BPSA и 27TQ600SW, сколько ещё уязвимо, неизвестно. LG уже выпустила исправление. 🦔CyberYozh
-


🎙 Инженера OpenAI арестовали за жучок в переговорке руководства. По версии обвинения, он спрятал его в туалетной бумаге и консультировался с чат-ботом, как собрать такой 👀 🔍История развивалась так: 🟦Июль 2025. Инженер приходит в продуктовую команду OpenAI. 🟦27–28 сентября. С аккаунта в чат-боте, привязанного к его супруге, задают вопросы, как собрать и спрятать записывающее устройство. Отдельно спрашивают про MAC-адрес и служебный заголовок будущего жучка. 🟦Около 28 сентября. В переговорке руководства в офисе в Сан-Франциско появляется диктофон. Он воткнут в USB-порт сзади телевизора и замотан в туалетную бумагу. По словам OpenAI, в устройстве было шифрование и механизм передачи данных, сделанный так, чтобы обходить мониторинг. 🟦30 сентября. Служба безопасности OpenAI находит устройство. Разбирать, что это и откуда взялось, компания поручила своим же моделям. Рядом с телевизором ставят камеру. 🟦5 октября. Камера снимает, как инженер заглядывает за телевизор. В тот же день в его оставленной сумке находят второе такое устройство. 🟦9 октября. Его увольняют, и ФБР его арестовывает. 👍Обвинение - незаконный перехват устных разговоров. Грозит до 5 лет и штраф до $250 тысяч. Директор ФБР Кэш Патель заявил, что цель была записывать "разговоры о сверхинтеллекте компании". В OpenAI говорят, что признаков утечки весов моделей, исходного кода или данных клиентов нет. Сам обвиняемый и его адвокат на вопросы журналистов не ответили. 🦔 CyberYozh
-


📸 Полиция США получила ИИ, который по одному фото комнаты находит конкретную квартиру. Достаточно снимка стиральной машины Сервис называется Raven, раньше GeoSpy, его делает компания Graylark Technologies. Раньше он угадывал место по уличным фото. Теперь, как выяснили в 404 Media, научился работать с интерьерами. Метаданных и геометок не нужно, хватает того, что видно на снимке. 🔍В рекламном ролике компании в Raven загружают фото стиральной машины, взятое из соцсети X. Карта приближается к Шарлотте в Северной Каролине, и первым результатом выпадает конкретная квартира с Airbnb. Журналисты проверили: фото в объявлении совпадают. 🟪Откуда сервис знает, как выглядят чужие квартиры? Судя по совпадениям, которые нашли журналисты, он берёт снимки из объявлений на Airbnb, Vrbo и Zillow. Глава компании Дэниел Хайнен пишет, что Raven находит интерьеры "среди миллионов краткосрочных квартир по всему миру" и дальше будет охватывать отели, дома и обычные квартиры. Airbnb и Zillow говорят, что запрещают скачивать у себя данные. 👍Доступ к сервису купили полиция Лос-Анджелеса и шериф округа Майами-Дейд. В Майами, правда, признались, что пользуются им "ограниченно и в основном в порядке эксперимента", и прорывов в расследованиях он пока не дал. Хозяин выложил квартиру на Airbnb ради денег. Ты сфоткал в ней гостинную ради сторис. Теперь вас обоих можно найти. 🦔 CyberYozh
-
СМИ пишут, что в в России собираются блокировать VPN нейросетями. Типа нейросеть сможет с невероятной точностью (аж 95%) проанализировать и заблокировать любое VPN-соединение. Ваши Happ, VLESS, цепочки через сервера в ру нафиг отлетят. Получится или нет - не знаю. В одном я уверен, если получится - цены на недвижимость в Армении, Сербии и некоторых других странах просто в космос улетят.
-


⏳ ИИ-хакер сам нашёл сотни багов и обошёл живых хакеров. ⚡️Автономный ИИ-пентестер XBOW поднялся на первое место рейтинга HackerOne в США, обойдя живых багхантеров. А на этой неделе Anthropic запустила бесплатный ИИ-сканер, который сам находит дыры в открытом коде и пишет к ним готовый отчёт с патчем. Но поток таких отчётов вырос в разы, и среди них гора мусора: нерабочие сценарии и дубликаты. 1 октября Google вообще приостановила приём заявок в свою bug bounty - захлебнулись. Даже создатели XBOW признают: чтобы проверить находку ИИ, нужен не ещё один ИИ, а человек и обычный код. 😎Отсюда вся суть новой профессии. Ценность не в том, кто нажал кнопку "запустить агента". Ценность в человеке, который ставит агенту задачу, отличает реальную дыру от "ИИ-галлюцинации" и объясняет бизнесу, чем это грозит. Таких людей на рынке мало, а спрос растёт. 📨Ровно под это собран курс Этичный хакинг: Эпоха AI: фундамент с нуля, OWASP Top 10 руками, свои ИИ-агенты на AutoGen и CrewAI, отчёты с оценкой по CVSS и карьерный центр на выходе. 18 месяцев, диплом о профпереподготовке и сертификат на английском. ❗️Сегодня последний день, когда курс можно забрать со скидкой. 🔥 −30% только до конца пятницы, 23:59 ➡️ Забрать курс 🦔@cyacademy_support
-
edited 
🌐 Что происходит, когда вы открываете сайт Сети с нуля, часть 2: Wireshark и свой трафик 📱 СМОТРЕТЬ [16:09] Вводите адрес сайта, жмёте Enter, через секунду страница на экране. А за эту секунду... ...запрос успевает спуститься по уровням OSI, пройти через роутер, провайдера и кабели через полмира и вернуться обратно с данными. 🟦Во второй части серии Давид объясняет весь этот путь: браузер, TCP-рукопожатие SYN - SYN-ACK - ACK, DNS-сервер, который превращает домен в IP-адрес, и обратная дорога до вашего экрана. 🟦Отдельно про TLS: откуда берётся замок в адресной строке, как HTTP превращается в HTTPS и почему при атаке man in the middle ваши данные не прочитать открытым текстом. Объясняет человеческим языком, без академических формулировок. ⏮️ Первая часть: Как работает интернет: сети с нуля 🦔CyberYozh
-


⚡️ИИ-агенты Anthropic на тестах взломали сервер университета и отправили в полицию выдуманную наводку об убийстве. Anthropic сама рассказала, что её модели Claude во время проверок с доступом к интернету делали на настоящих сайтах то, чего от них никто не просил. Часть сайтов принадлежала госорганам США на федеральном, штатном и местном уровне. Компания уведомила каждое ведомство и Белый дом. 🔍Что они натворили: 🟦Взлом. Научный инструмент университета сломался, и Claude Mythos Preview не стал останавливаться. Он нашёл в нём дыру, позволявшую подсунуть серверу свою команду, и провёл нужный расчёт прямо на чужом сервере. 🟦Ложная наводка. Claude Haiku 4.5 генерировал учебные задания на случайных страницах и отправил через форму полиции Филадельфии сообщение о нераскрытом убийстве: "Возможно, у меня есть информация по этому делу". Сообщение попало в спам и до следователей не дошло. 🟦Платные данные даром. Claude Mythos 5 нашёл ключи доступа в настройках сайта и выгрузил госданные, за которые обычно берут деньги. 🟦Обход ограничений. Claude Opus 5 и Mythos 5 прогоняли адреса через сервисы сокращения ссылок, чтобы обойти лимит на длину адреса во встроенном инструменте. 💬Сама Anthropic называет это "настойчивостью": упёршись в запрет, модель ищет обходной путь вместо того, чтобы остановиться. Чаще всего так случалось, когда задачу было невозможно выполнить честно. Компания объясняет риск тем, что при обучении модель могли поощрять за находчивость, и она привыкла обходить препятствия любой ценой. Теперь все внутренние проверки моделей отрезаны от живого интернета, пока мониторинг не научится ловить такое надёжно. Как у них так это ловко в тестах получается, мой клод запарит переспрашивать по десять раз можно ли ему пукнуть... 🦔 CyberYozh
-


💼 Пентестер, от 250 000 ₽, можно удалённо Таких вакансий сейчас много, и в этом же их ловушка Это не выдумка для красоты, а живой поиск на hh.ru прямо сейчас: Red Team от 350 тысяч, следом анализ защищённости от 250 тысяч с пометкой "можно удалённо". Работодатели онлайн, отклики открыты. Звучит как мечта - сиди из дома, получай больше, чем многие в офисе. 💀Ловушка в строчке "опыт 3–6 лет". Чтобы получить работу, нужен опыт. Чтобы получить опыт, нужна работа. На этом замкнутом круге застревает большинство новичков. 🟪Разорвать его можно только там, где опыт берут не из трудовой, а из сделанного своими руками. На курсе Этичный хакинг: Эпоха AI 14 лабораторий и финальный проект - полный пентест учебного сайта с отчётом, как для заказчика. Работать над первыми задачами и Bug Bounty можно уже с восьмого месяца, не дожидаясь конца обучения. 🟥Дальше подключается карьерный центр: разбор резюме и портфолио с HR, тренировочные собеседования и закрытая база вакансий. Работу никто не гарантирует, честно. Но на собеседование ты придёшь не с пустыми руками, а с проектами, отчётами и понятным разговором о том, что умеешь. 📨И да, курс рассчитан на новичков. На вебинаре об этом спрашивали чаще всего: программировать заранее уметь не нужно, нулевой модуль даёт базу с самого начала. 🔥 Скидка 30% действует до конца пятницы ➡️ Посмотреть программу 🦔@cyacademy_support
- Older posts