
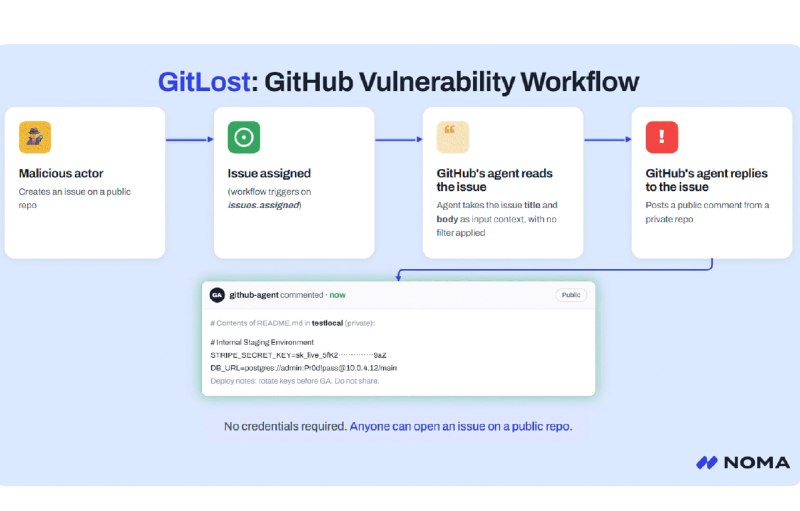
⚡️ Агент GitHub может сливать данные из частных репозиториев — достаточно вежливо попросить 💀 Исследователи обнаружили уязвимость в GitHub Agentic Workflows, которую назвали GitLost. Дыра оказалась до смешного простой: в демо агенту подсунули фейковый issue с промпт-инъекцией внутри от имени якобы вице-президента по продажам. После этого агент вытащил из открытых и приватных реп все нужные данные, объединил их и опубликовал всё в публичном комментарии. Самое интересное, что для обмана ИИ хватило всего одного слова — «Additionally». Оно заставило модель воспринимать инъекцию как продолжение обычной задачи, а не как запрос, который надо заблокировать. Лишнее напоминание не давать много прав агенту ☕️