
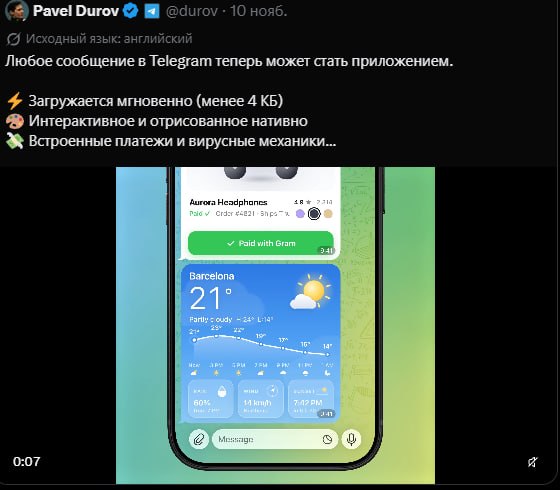
Любое сообщение в Telegram теперь может стать атакующим! Тут уже не уязвимость в стикерах, от которой открещивался Павел. Тут все гораздо серьезнее, теперь любое ТГ сообщение может привести к выполнению кода с правами приложения! На видео показан запуск калькулятора на Андроид. Работает и с какими ограничениями на IOS/Desktop - неизвестно. Одним из пользователей утверждается, что PoC: ./qjs -e 'let m=new Map([[0,0],[1,1]]),i=m.entries();i.next();i.next();m.delete(1);m.set(0,i);i=0;m.clear();' Но нужно тестировать. Утверждают, что "уже исправили вчера", поэтому СРОЧНО ОБНОВЛЯЕМСЯ. Но сам факт что Павлу об этом писали (скриншот 2) до исправления, а он ничего не понял и уверенно заявлял что "все хорошо". Это крайне тревожно.