
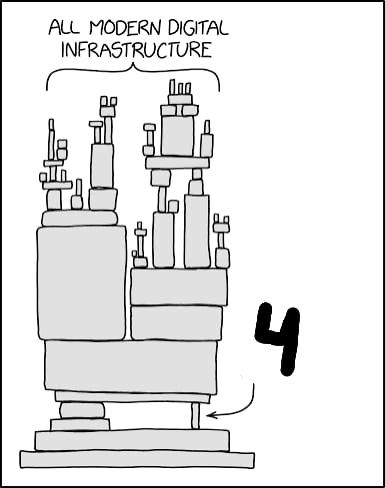
Как всегда когда ожидаешь, что ИИ что-то сделает через пару месяцев (например, возьмет под контроль весь интернет), выясняется, что он это сделал вчера. 8 промежуточных Certificate Authorities индийского сертификатора eMudhra имели приватные ключи, состоящие из 1 байта - случайных чисел от 0 до 255: 56, 66, 115, 155, 156, 230, 237 и наконец… просто числа “4”. Используя эти сертификаты, кто угодно мог подписывать че угодно этими ключами бог знает как давно и устраивать MITM-атаки и т.д.. Корневой сертификат eMudhra вшит во все стандартные trust stores как доверенный - в Windows, Android, браузеры, каждый умный чайник, роутер, ваш старый телефон и т.д.. Список корневых сертов на них никто никогда не обновит. Соответственно, когда эти чайники лезли в инет, любой тащ майор по дороге мог для них имперсонировать любой сайт, куда им надо было попасть, подслушать все или отвечать им от имени реального адресата. Думаю, в 2027 стек безопасности интернета нужно начинать полностью перестраивать.