
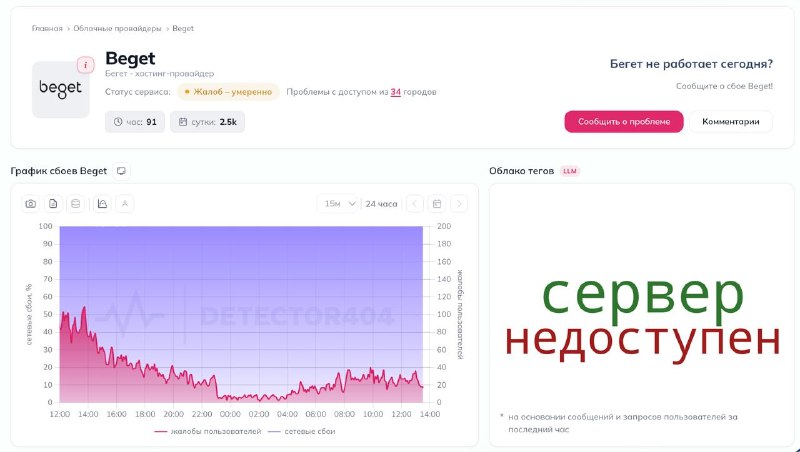
Хакеры получили доступ к управлению всей инфраструктурой Beget и стерли данные облачных клиентов НАСТОЯЩИЙ МАТЕРИАЛ (ИНФОРМАЦИЯ) ПРОИЗВЕДЕН И РАСПРОСТРАНЕН ИНОСТРАННЫМ АГЕНТОМ THE BELL ЛИБО КАСАЕТСЯ ДЕЯТЕЛЬНОСТИ ИНОСТРАННОГО АГЕНТА THE BELL. 18+ Хостинг-провайдер Beget впервые раскрыл подробности атаки, из-за которой со 2 ноября не работают его сервисы. В ночь на 2 ноября атакующие получили доступ к «управляющему контуру всей архитектуры» и запустили «обнуляющие скрипты». Кто стоит за атакой, компания не сообщает и все детали раскрывать не готова, ссылаясь на интересы расследования. Больше всего пострадали облачные клиенты. Все данные в облачной инфраструктуре Beget, то есть виртуальных серверах (VPS), хранилище S3 и Kubernetes, утрачены. Бинарные резервные копии VPS потеряны полностью, остались только файловые, пропали и настройки CDN и IP. Сайты на виртуальном хостинге, по предварительной оценке компании, удастся восстановить почти все. Но для этого придется вручную проверить больше 1000 серверов на скрытые уязвимости и вредоносные скрипты, поэтому сроков полного восстановления Beget не называет. Компания утверждает, что попыток скачать или изменить данные пользователей на серверах не было, но советует клиентам сменить все пароли и ключи доступа. Чтобы сайты не отключились окончательно, Beget договорился с Координационным центром доменов .RU/.РФ: домены в зонах .ru, .рф и .su, у которых истекает срок делегирования, не будут разделегированы. Beget — второй по числу доменов в зоне .RU регистратор и хостер: 540,7 тысячи доменов или 14,7%, приводит данные statonline.ru «Коммерсант». Из-за атаки 2 ноября перестали открываться, в частности, сайт системы маркировки «Честный знак» и приложение каршеринга BelkaCar. В июле Евросоюз ввел против Beget санкции, по версии ЕС, за услуги структурам в Крыму, ДНР и ЛНР и российским оборонным предприятиям.