
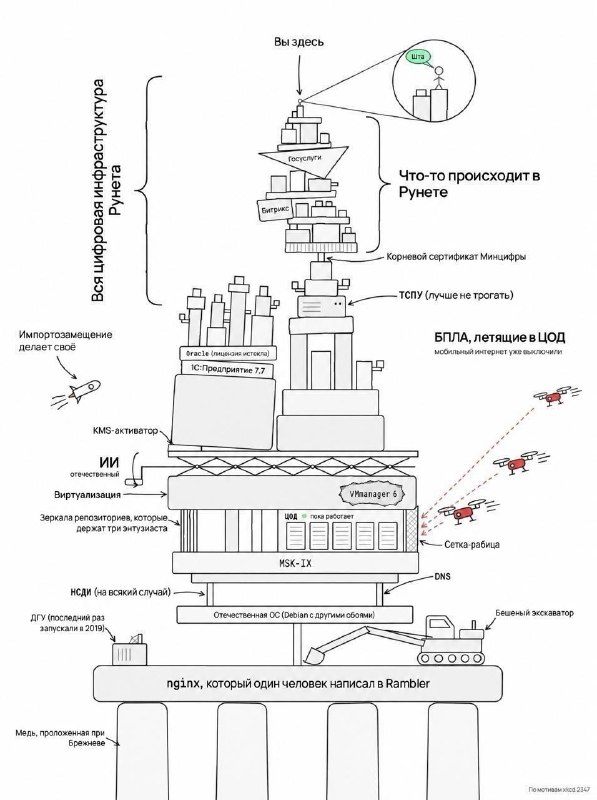
Хакеры взломали хостинг-провайдера FirstVDS через уязвимость в VMmanager 6, системе управления виртуализацией от ISPsystem (ГК «Астра»). На части узлов они запустили стилер, который подключал диски клиентских VDS и копировал с них SSH-ключи, API- и облачные токены, конфиги, историю команд, криптокошельки и пользовательские файлы. Всё уходило на сервер атакующих. Диски монтировались только на чтение, поэтому ничего не сломалось, и клиенты могли вообще ничего не заметить. FirstVDS пострадал не один: о взломе предупредили сразу несколько хостеров, среди них ForestNet Cloud, MHost, HSH Network и YaColo. По данным ForestNet, заражение шло с 11 по 16 октября, а активная фаза пришлась на ночь на 17-е. Главное здесь не масштаб, а уровень атаки. Взломали не сервер, а то, что над ним. Внутри гостя не было ни процесса, ни логина, ни сессии: EDR молчит, auditd пуст, сайт работает. Всей защиты, которую клиент честно собрал в своей ВМ, для management plane просто не существует. Поэтому смена пароля от VDS ничего не даёт. Всё, что лежало на диске, считаем утекшим и перевыпускаем, включая доступы, которые этот сервер открывал дальше: репозитории, облака, бэкапы, CI. Хостер становится точкой входа в supply chain собственных клиентов. Вендор пока выглядит так: CVE нет, затронутые версии не названы, IoC не опубликованы. Патчей уже несколько, промежуточный 18-го и ещё один в ночь на 19-е. Но на 20 октября дыра закрыта не полностью, и клиентский доступ к панели FirstVDS держит закрытым «скорее всего, надолго». «Астра» говорит об уязвимости «в одной из сборок» и число пострадавших не раскрывает. При этом в 2025 году на сайте группы значилось 6000+ серверов под VMmanager. Когда продаём, цифра есть. Когда течёт, без комментариев. 🐷 Отдельно смешно, что VMmanager входил в скоуп багбаунти «Астры»: больше 3 млн рублей за 120+ отчётов, грубо 25 тысяч за находку. Эту нашли не багхантеры. Эксперты советуют убрать панель гипервизора за VPN и MFA. Для корпоративной инсталляции совет верный. Но у хостера панель и есть продукт: через неё клиент управляет своей машиной. Импортозамещение гипервизоров у нас обсуждают как вопрос логотипа на панели. Настоящий вопрос в другом: кто ещё может дотянуться до вашего диска. В multi-tenant ответ всегда длиннее, чем хотелось бы. @antiinfosec